Fachlich geprüft von Robin Roeder, Geschäftsführer der SCREENUS GmbH · zuletzt geprüft am 18.10.2026.
Ein Update ist erst erledigt, wenn das betroffene System wieder zuverlässig arbeitet und die neue Version nachweisbar installiert ist. Für Unternehmen braucht Patchmanagement deshalb mehr als einen automatischen Installationsknopf: einen bekannten Bestand, klare Prioritäten und einen kontrollierten Weg bis zur Prüfung.
Kurzantwort: Was gehört zu gutem Patchmanagement?
NIST beschreibt Patchmanagement als einen Prozess aus Erkennen, Priorisieren, Beschaffen, Installieren und Überprüfen. Sicherheitsupdates sind damit ein Teil der laufenden technischen Wartung. Für einen kleinen oder mittleren Betrieb lässt sich daraus ein überschaubarer Ablauf entwickeln: Verantwortliche benennen, Systeme erfassen, Risiken bewerten, einen passenden Test durchführen, Änderungen ausrollen und das Ergebnis dokumentieren.
1. Mit einem verlässlichen Bestand beginnen
Eine Geräteliste allein reicht selten. Halten Sie für Server, Arbeitsplätze und wichtige Netzwerkgeräte zusätzlich Betriebssystem, Anwendungen, Firmware, Supportstatus und zuständige Person fest. Auch selten eingeschaltete Notebooks, VPN-Geräte, NAS-Systeme und Verwaltungsoberflächen gehören dazu.
Ergänzen Sie die geschäftliche Bedeutung: Welche Anwendung wird für Aufträge benötigt? Welche Schnittstelle hängt daran? Wer kann nach einer Änderung bestätigen, dass der Arbeitsablauf noch funktioniert? Die IT-Dokumentation für den Ernstfall liefert dafür eine nützliche Grundlage.
2. Dringlichkeit anhand des eigenen Risikos entscheiden
Eine hohe technische Bewertung ist ein Hinweis, aber noch kein vollständiger Wartungsplan. Fragen Sie zusätzlich: Ist das Produkt tatsächlich betroffen? Ist der angreifbare Dienst erreichbar? Gibt es Hinweise auf Ausnutzung? Welche Schutzmaßnahmen wirken bereits? Welche Folgen hätte eine Kompromittierung?
Der CISA-Katalog bekannter ausgenutzter Schwachstellen ist eine zusätzliche Informationsquelle. Die dort genannten behördlichen Fristen sollten deutsche Unternehmen nicht pauschal als ihre eigenen Pflichten übernehmen. Maßgeblich sind die eigene Risikobewertung, einschlägige Verpflichtungen und die konkrete Herstelleranweisung.
- Akuter Handlungsbedarf: Betroffene, erreichbare Systeme mit belegter Ausnutzung verlangen eine zügige Entscheidung und einen verkürzten, aber gezielten Prüfweg.
- Geplante Wartung: Andere Updates können in abgestimmten Wartungsfenstern mit Pilotgruppe und Beobachtung ausgerollt werden.
- Begründete Ausnahme: Eine zurückgestellte Änderung braucht Verantwortliche, Schutzmaßnahmen und einen verbindlichen Wiedervorlagetermin.
3. Eine Pilotgruppe wählen, die den Betrieb abbildet
Ein beliebiger Testrechner beweist wenig, wenn darauf die entscheidende Fachanwendung fehlt. Wählen Sie Pilotgeräte mit den wichtigen Programmen, Druckwegen, Anmeldung und Schnittstellen. Bei Servern müssen Abhängigkeiten und Herstellerfreigaben berücksichtigt werden. Manche Änderungen lassen sich in einer getrennten Testumgebung prüfen; andere erfordern einen eng begleiteten ersten Produktivschritt.
Definieren Sie vorab konkrete Prüffragen: Startet die Anwendung? Funktionieren Anmeldung und Berechtigungen? Lassen sich ein Auftrag und ein Dokument durch den üblichen Ablauf bearbeiten? Sind Sicherung und Überwachung weiterhin erfolgreich?
4. Rückweg und Wartungsfenster vorbereiten
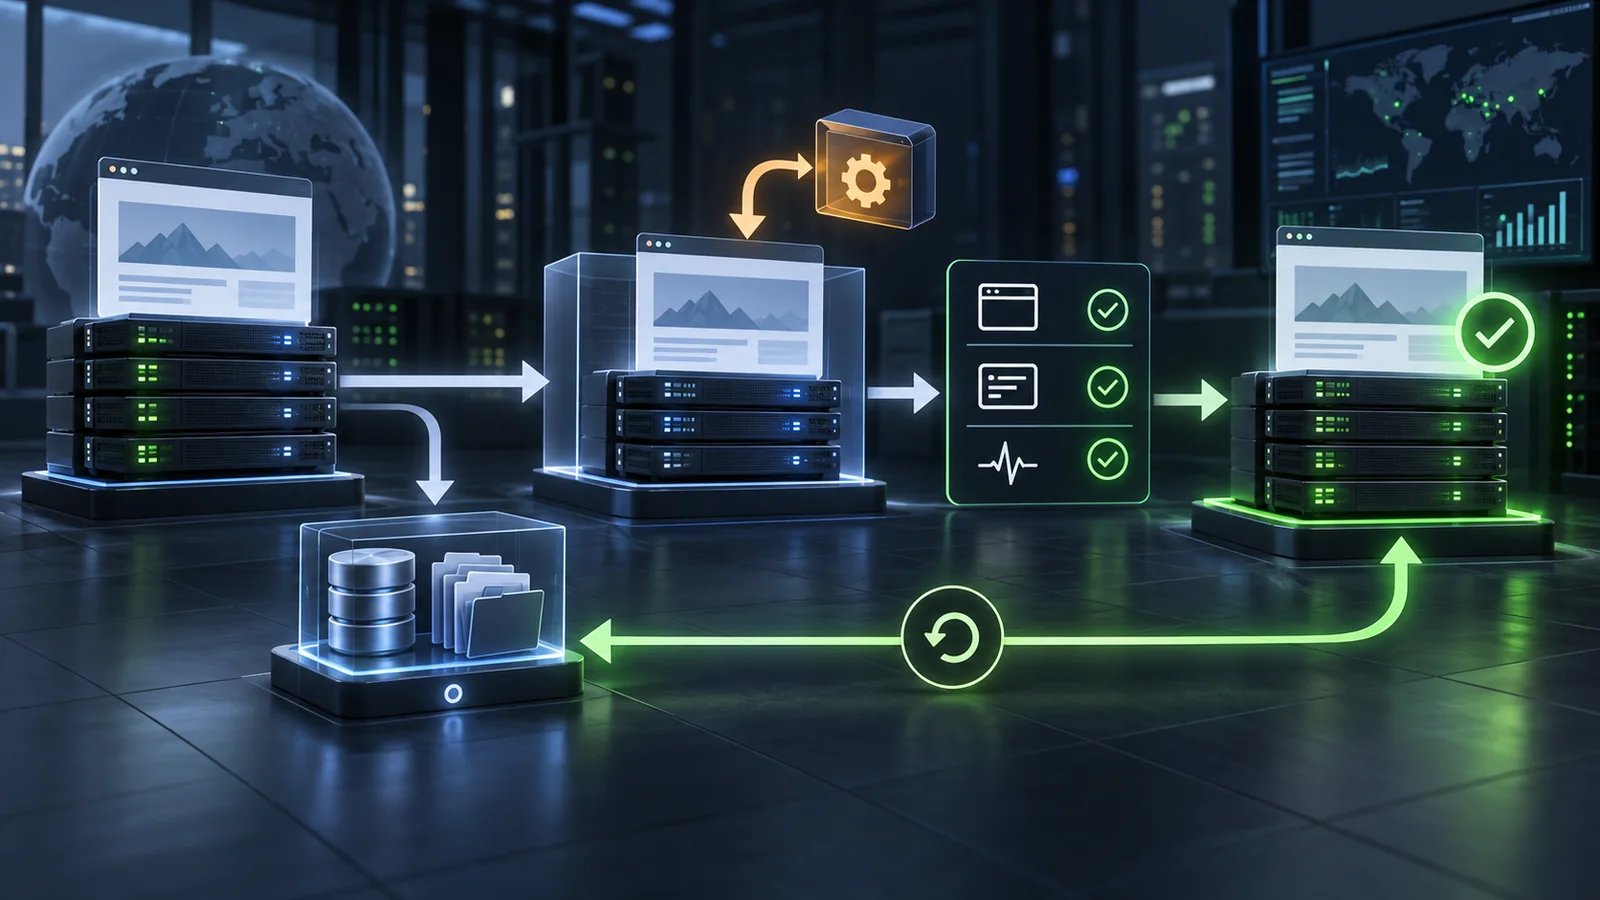
Vor einer Änderung muss klar sein, wie ein Fehler begrenzt wird. Prüfen Sie eine passende Sicherung, den Zugang zum System und die Wiederherstellungsanweisung. Ein Snapshot ersetzt nicht automatisch eine unabhängige Datensicherung; Datenbanken und Fachanwendungen können zusätzliche Anforderungen haben.
Vereinbaren Sie, wer den Rückweg entscheidet und wie lange die Beobachtung dauert. Ein Wartungsfenster umfasst auch Neustart und Funktionstest. Wenn eine Sicherheitslücke aktiv ausgenutzt wird, kann ein langes Warten auf das nächste Standardfenster das größere Risiko darstellen. Diese Abwägung gehört dokumentiert.
5. Schrittweise ausrollen und anschließend nachweisen
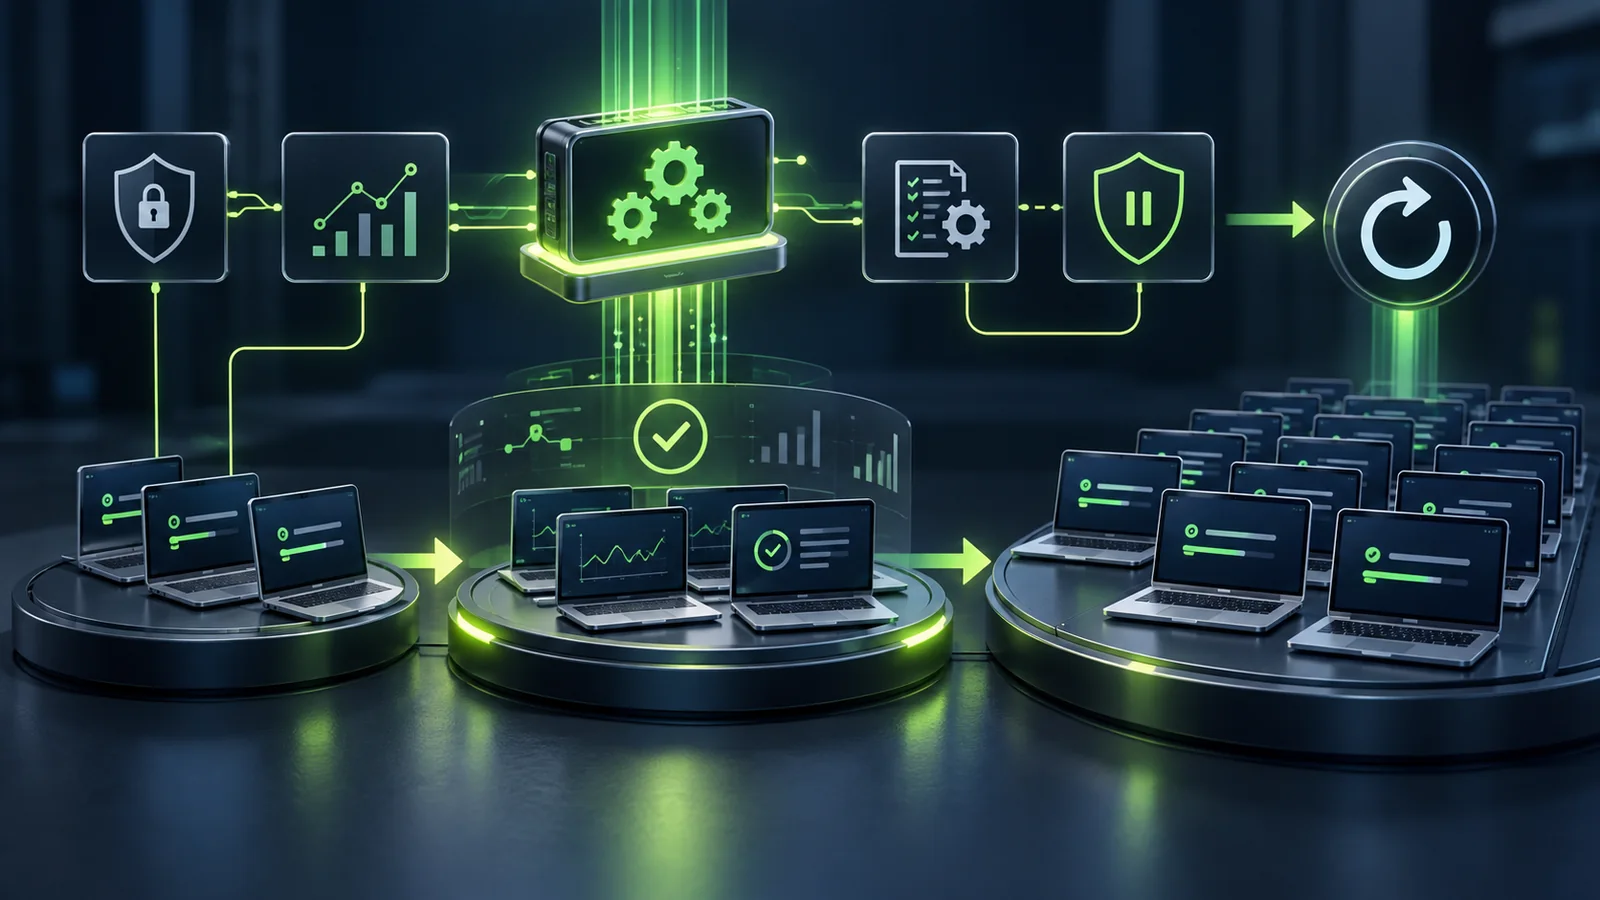
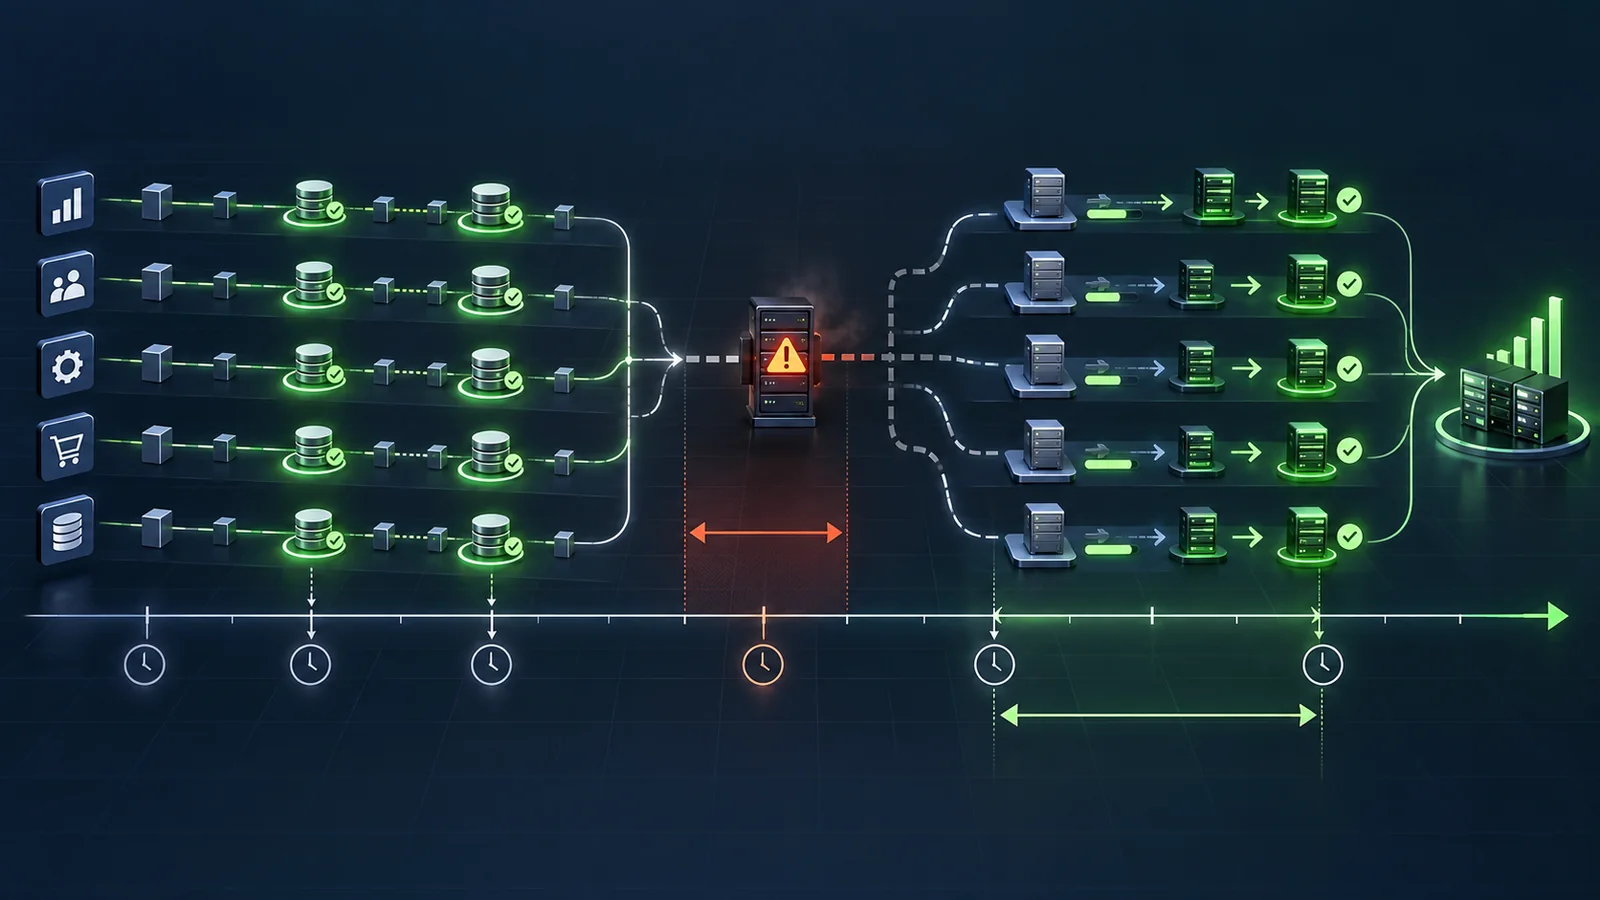
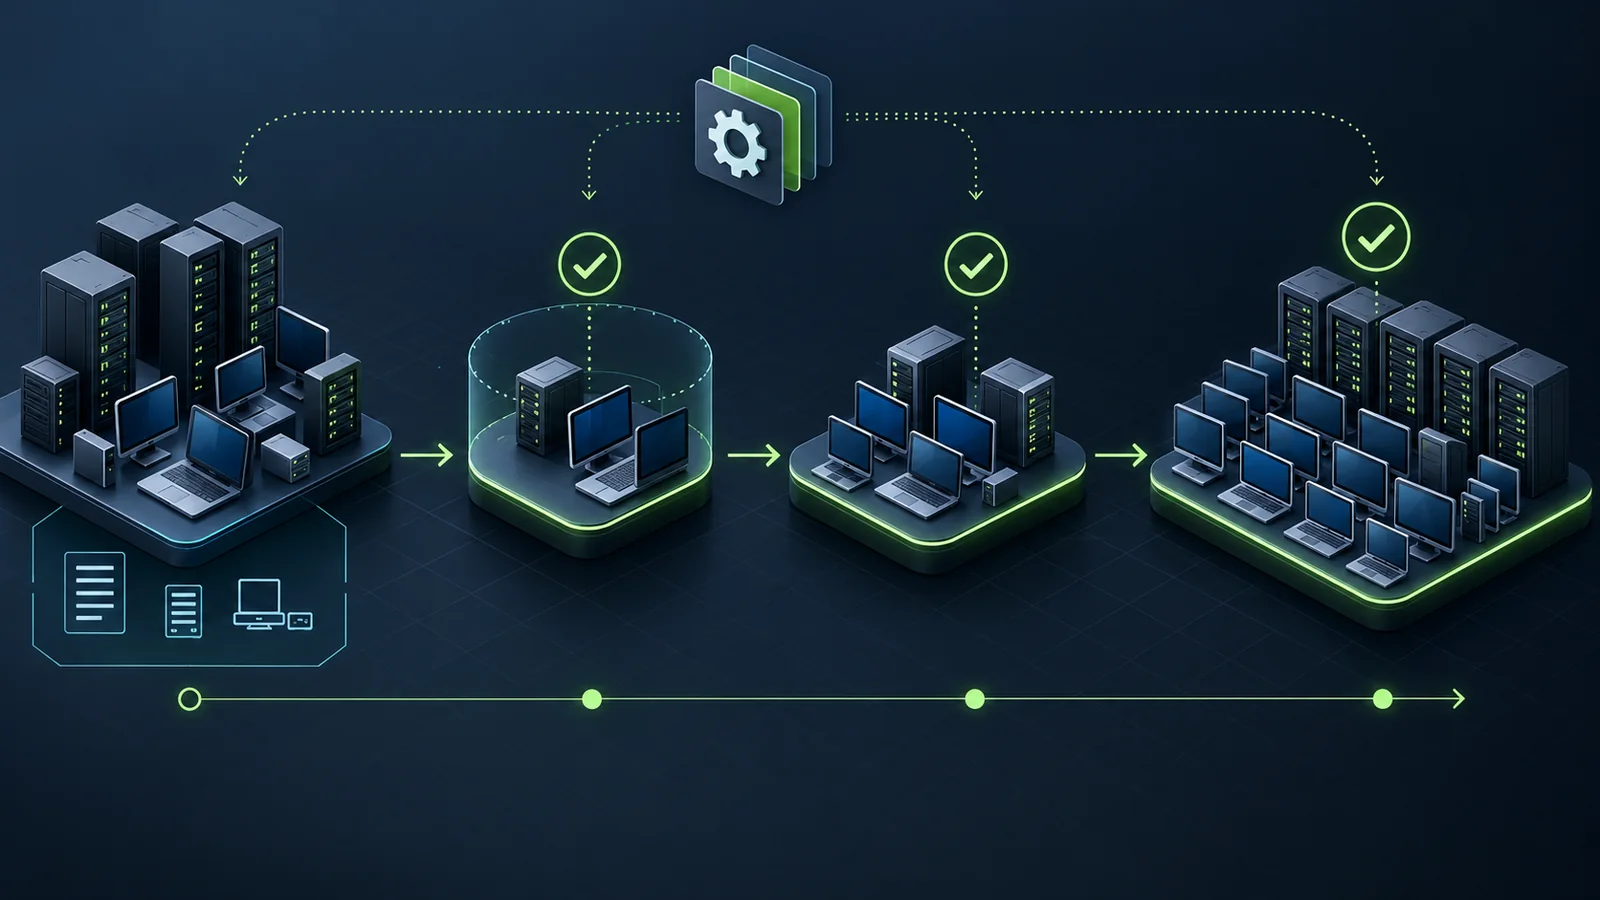
Die Illustration zeigt das Prinzip: Bestand, begrenzte Pilotgruppe, weitere Gruppen und kontrollierte breite Verteilung. Die Gruppengröße und Wartezeit hängen vom jeweiligen Betrieb ab. Eine allgemeingültige Anzahl von Stunden wäre hier wenig hilfreich.
Nach jeder Gruppe prüfen Sie Installationsstatus, Versionsstand, ausstehende Neustarts, erreichbare Dienste und die zuvor definierten Funktionen. Ein grüner Status im Verteilwerkzeug ersetzt den Anwendungstest nicht. Fehlgeschlagene und ausgeschaltete Geräte benötigen eine eigene Nachbearbeitung.
Was gehört ins Änderungsprotokoll?
- Betroffene Systeme und Ausgangsversion
- Anlass, Risiko und Herstellerhinweis
- Freigabe, Testumfang und zuständige Person
- Wartungszeit, neue Version und Neustartstatus
- Ergebnis des Funktionstests und offene Fehler
- Ausnahmen, Ersatzmaßnahmen und Wiedervorlage
Für die Geschäftsleitung ist eine kurze Übersicht oft hilfreicher als eine lange Liste einzelner Installationen: Welche kritischen Systeme sind aktuell? Wo bestehen begründete Rückstände? Welche Produkte erhalten keinen Support mehr? Wo wird eine Entscheidung für Ersatz oder Migration benötigt?
Ein praktikabler Start für KMU
Beginnen Sie mit einer vollständigen Liste der geschäftskritischen Systeme und einem Verantwortlichen je Bereich. Legen Sie anschließend einen Routineweg und einen beschleunigten Weg für dringende Sicherheitsänderungen fest. Führen Sie eine erste Wartung mit dokumentiertem Funktionstest durch und verbessern Sie den Ablauf anhand der tatsächlich aufgetretenen Probleme.
SCREENUS unterstützt Unternehmen bei IT-Service, kontrolliertem Betrieb und Cybersicherheit. Eine gemeinsame Bestandsaufnahme kann klären, welche Updates automatisiert werden können und wo Fachanwendungen eine gezielte Freigabe benötigen.
Keine Rechtsberatung: Dieser Beitrag bietet technische Orientierung. Vertragliche, regulatorische und produktspezifische Anforderungen müssen für den jeweiligen Betrieb gesondert geprüft werden.