Fachlich geprüft von Robin Roeder, Geschäftsführer der SCREENUS GmbH · zuletzt geprüft am 17.09.2026.
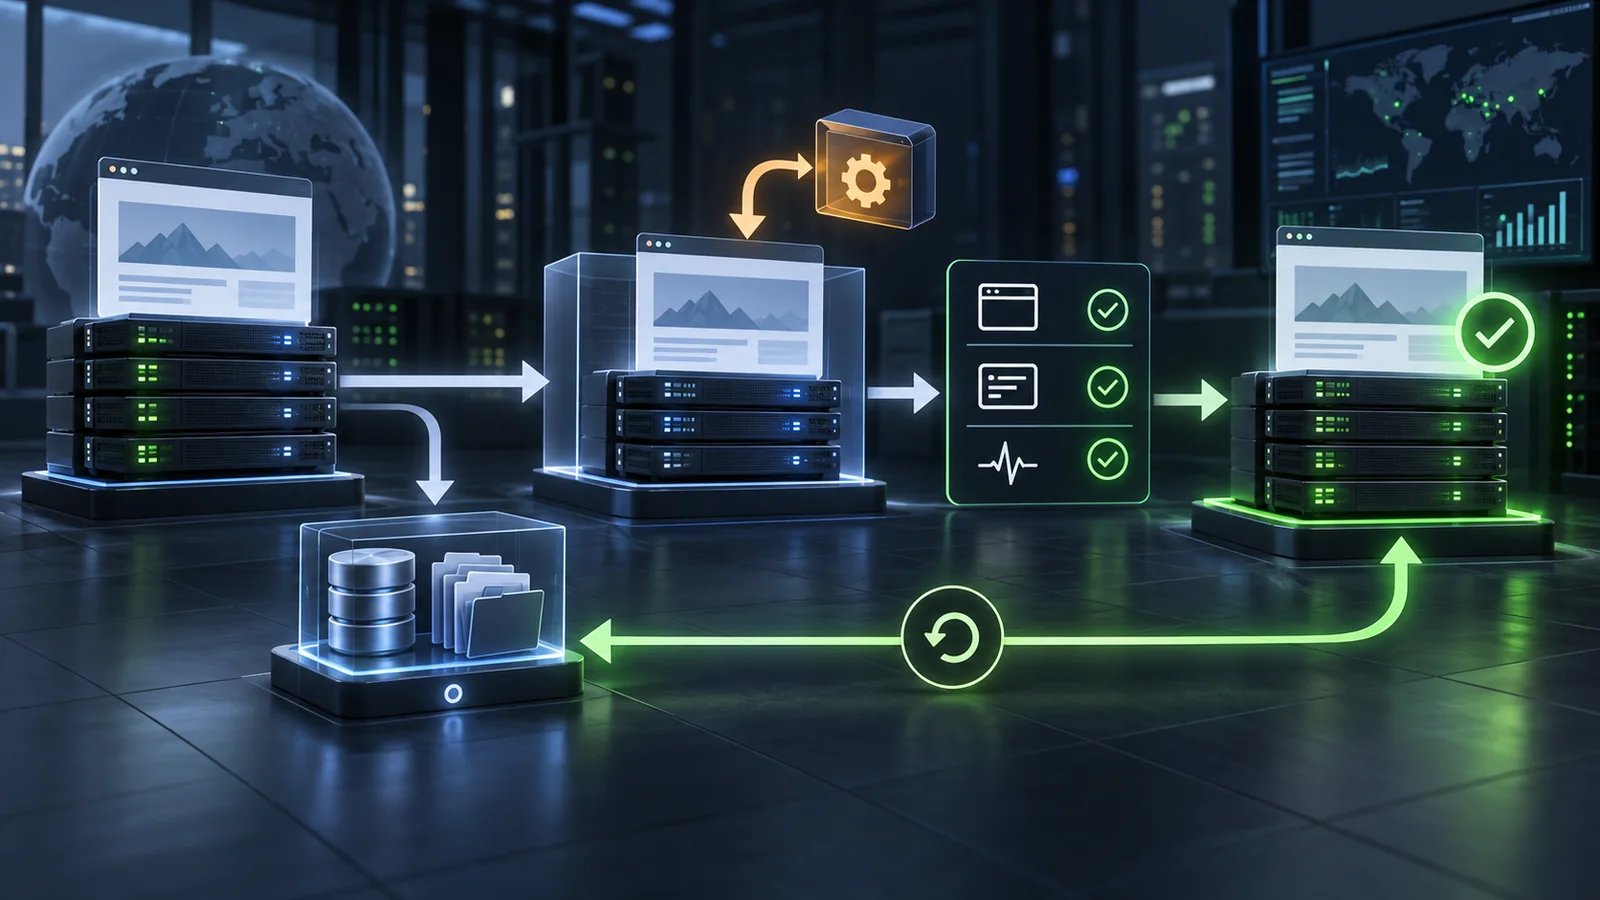
WordPress-Updates schließen Sicherheitslücken, bringen Fehlerkorrekturen und halten die Plattform kompatibel. Trotzdem ist „alles aktualisieren“ noch kein belastbarer Betriebsprozess. Erst wenn Bestand, Backup, Test, Freigabe, Funktionskontrolle und Rückweg zusammenpassen, wird aus einem Update ein planbarer Wartungsvorgang statt eines Experiments an der produktiven Website.
Warum Aufschieben und blindes Aktualisieren beide riskant sind
Die offizielle WordPress-Dokumentation empfiehlt, WordPress selbst, Plugins und Themes aktuell zu halten. Ältere Versionen erhalten nicht unbegrenzt Sicherheitskorrekturen. Gleichzeitig verändert ein Update ausführbaren Code, Vorlagen, Datenbankstrukturen oder Schnittstellen. Das Risiko liegt deshalb auf zwei Seiten: Wer zu lange wartet, betreibt bekannte Schwachstellen und technische Altlasten weiter. Wer ungeprüft aktualisiert, kann eine inkompatible Erweiterung, einen Darstellungsfehler oder einen Ausfall wichtiger Funktionen auslösen.
NIST beschreibt Patchmanagement als wiederkehrenden Prozess aus Identifizieren, Priorisieren, Beschaffen, Installieren und Verifizieren. Diese Sichtweise passt auch zu WordPress: Ein Update ist nicht mit dem erfolgreichen Fortschrittsbalken abgeschlossen. Es endet erst, wenn die benötigten Funktionen geprüft, Auffälligkeiten bewertet und der neue Zustand dokumentiert sind.
Vor dem Update: Abhängigkeiten sichtbar machen
Eine WordPress-Installation besteht nicht nur aus dem Core. Theme, Child Theme, Plugins, Must-use-Plugins, PHP-Version, Webserver, Datenbank, Cronjobs, Cache, Mailversand und externe Dienste wirken zusammen. Bei einem Shop, Mitgliederbereich oder Buchungssystem kommen weitere Abhängigkeiten hinzu. Wer nur die Liste verfügbarer Plugin-Updates betrachtet, sieht deshalb nur einen Teil des Systems.
- Komponenten erfassen. Installierte und aktive Plugins, Themes, WordPress- und PHP-Version sowie besondere Servermodule werden dokumentiert.
- Kritische Funktionen benennen. Kontaktformulare, Anmeldungen, Bestellungen, Zahlungen, Suche, Downloads, Schnittstellen, Versand und geplante Aufgaben erhalten klare Prüfpunkte.
- Änderungsumfang lesen. Versionssprünge, bekannte Inkompatibilitäten, geänderte Mindestanforderungen und Hinweise des Herstellers fließen in die Priorität ein.
- Verantwortung festlegen. Es muss klar sein, wer aktualisiert, wer fachlich prüft und wer bei einem Fehler über Rollback oder Nachbesserung entscheidet.
Ein Backup braucht Datenbank und Dateien
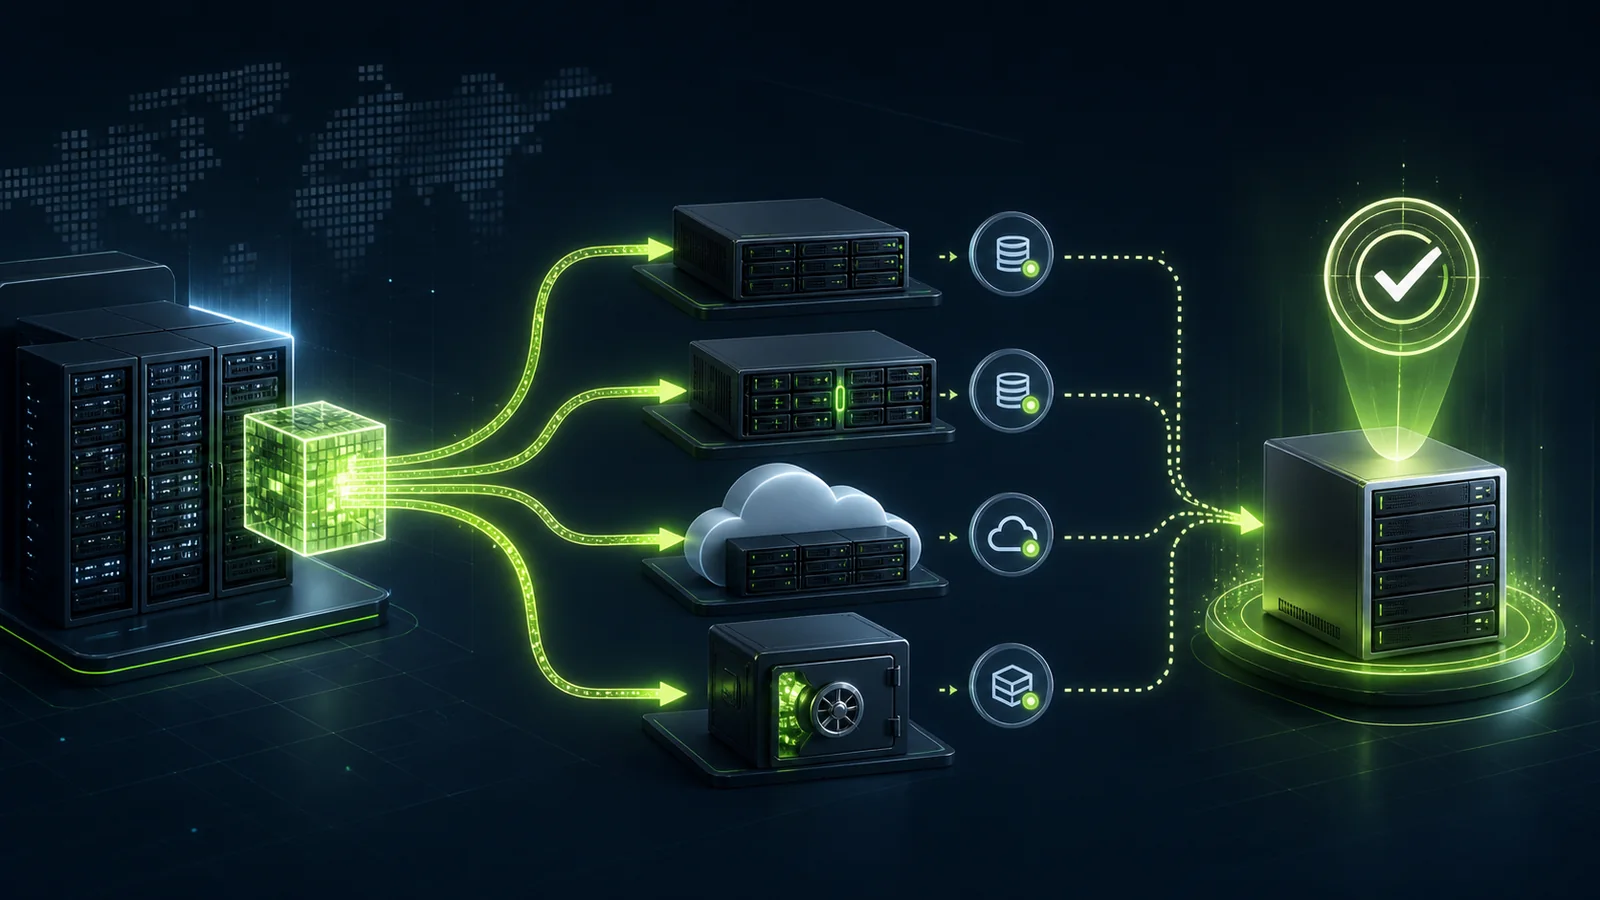
WordPress speichert Inhalte und zahlreiche Einstellungen in der Datenbank. Themes, Plugins, Uploads, Konfigurationsdateien und eigener Code liegen dagegen im Dateisystem. Die WordPress-Dokumentation weist ausdrücklich darauf hin, dass beide Teile für eine vollständige Wiederherstellung benötigt werden. Ein reiner Datenbankexport stellt kein fehlendes Plugin oder Bild wieder her; eine Dateikopie enthält umgekehrt nicht automatisch Beiträge, Formulareinträge oder aktuelle Einstellungen.
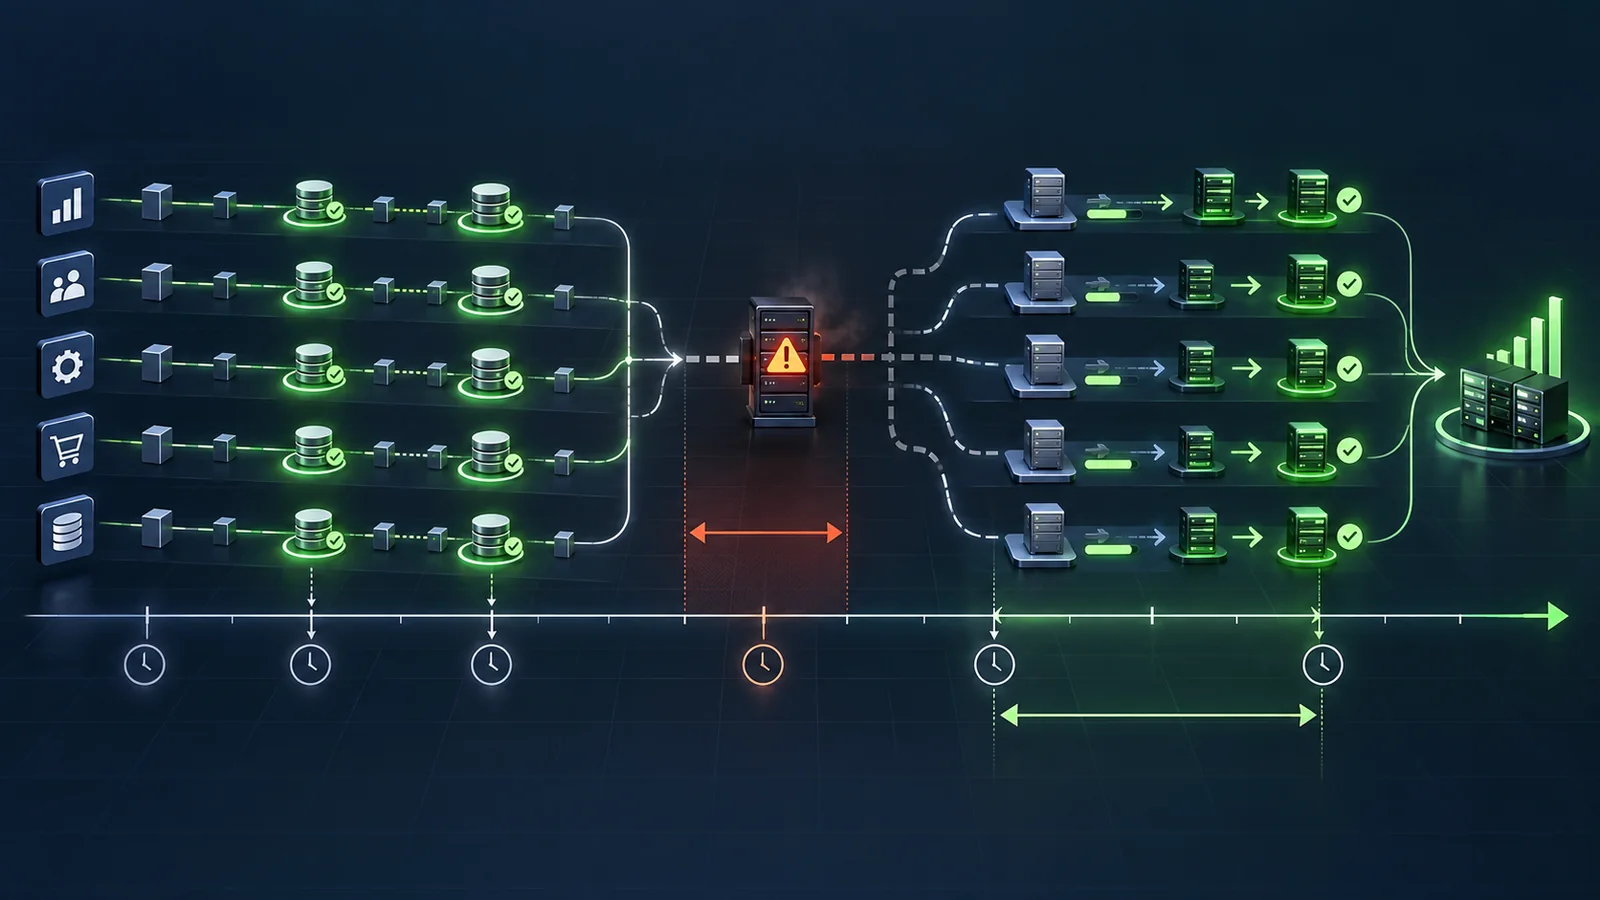
Vor einem Update sollten Datenbank und Dateien als zusammengehöriger Sicherungssatz erzeugt werden. Entscheidend ist nicht nur, dass ein Backupjob „erfolgreich“ meldet. Prüfsummen, Lesbarkeit des Archivs und ein nachvollziehbarer Restore-Weg erhöhen die Aussagekraft. Für geschäftskritische Seiten sollte die Wiederherstellung regelmäßig in einer getrennten Umgebung erprobt werden. Erst ein erfolgreicher Restore belegt, dass das Backup im Notfall verwendbar ist.
Staging reduziert Risiko, ist aber keine perfekte Kopie
Eine Staging-Umgebung ist eine getrennte Arbeitskopie der Website. Dort lassen sich Updates und Funktionsprüfungen durchführen, ohne die öffentliche Seite sofort zu verändern. Damit der Test aussagekräftig bleibt, sollten WordPress-, PHP- und Datenbankversion, Serverkonfiguration und aktive Erweiterungen der Produktion möglichst ähnlich sein.
Staging hat Grenzen. Echte Zahlungsanbieter, Newsletter, Buchungssysteme oder produktive Schnittstellen dürfen nicht versehentlich reale Vorgänge auslösen. Ausgehende E-Mails werden deshalb abgefangen oder an definierte Testempfänger umgeleitet. Personenbezogene Produktionsdaten gehören nicht unkontrolliert in eine Testumgebung; je nach Zweck werden Daten minimiert, anonymisiert oder durch Testdaten ersetzt. Außerdem muss die Kopie vor öffentlicher Indexierung und unbefugtem Zugriff geschützt sein.
Updates nach Risiko staffeln
Nicht jede Änderung verlangt denselben Ablauf. Eine klar begrenzte Sicherheitskorrektur kann dringender sein als ein großer Funktionssprung. Ein Update an einer Erweiterung, die nur eine interne Komfortfunktion bereitstellt, hat ein anderes Geschäftsrisiko als eine Änderung an Checkout, Buchung oder Authentisierung. Sinnvoll ist deshalb eine nachvollziehbare Einteilung.
Die Priorisierung ist keine Rechtfertigung für dauerhaftes Verschieben. Sie hilft, knappe Wartungszeit zuerst dort einzusetzen, wo Sicherheits- und Ausfallrisiko am höchsten sind. Komponenten ohne erkennbare Pflege, veraltete Abhängigkeiten oder nicht mehr unterstützte PHP-Versionen benötigen eine Ablöseentscheidung statt eines endlosen Updateaufschubs.
Ein praxistauglicher Update-Ablauf
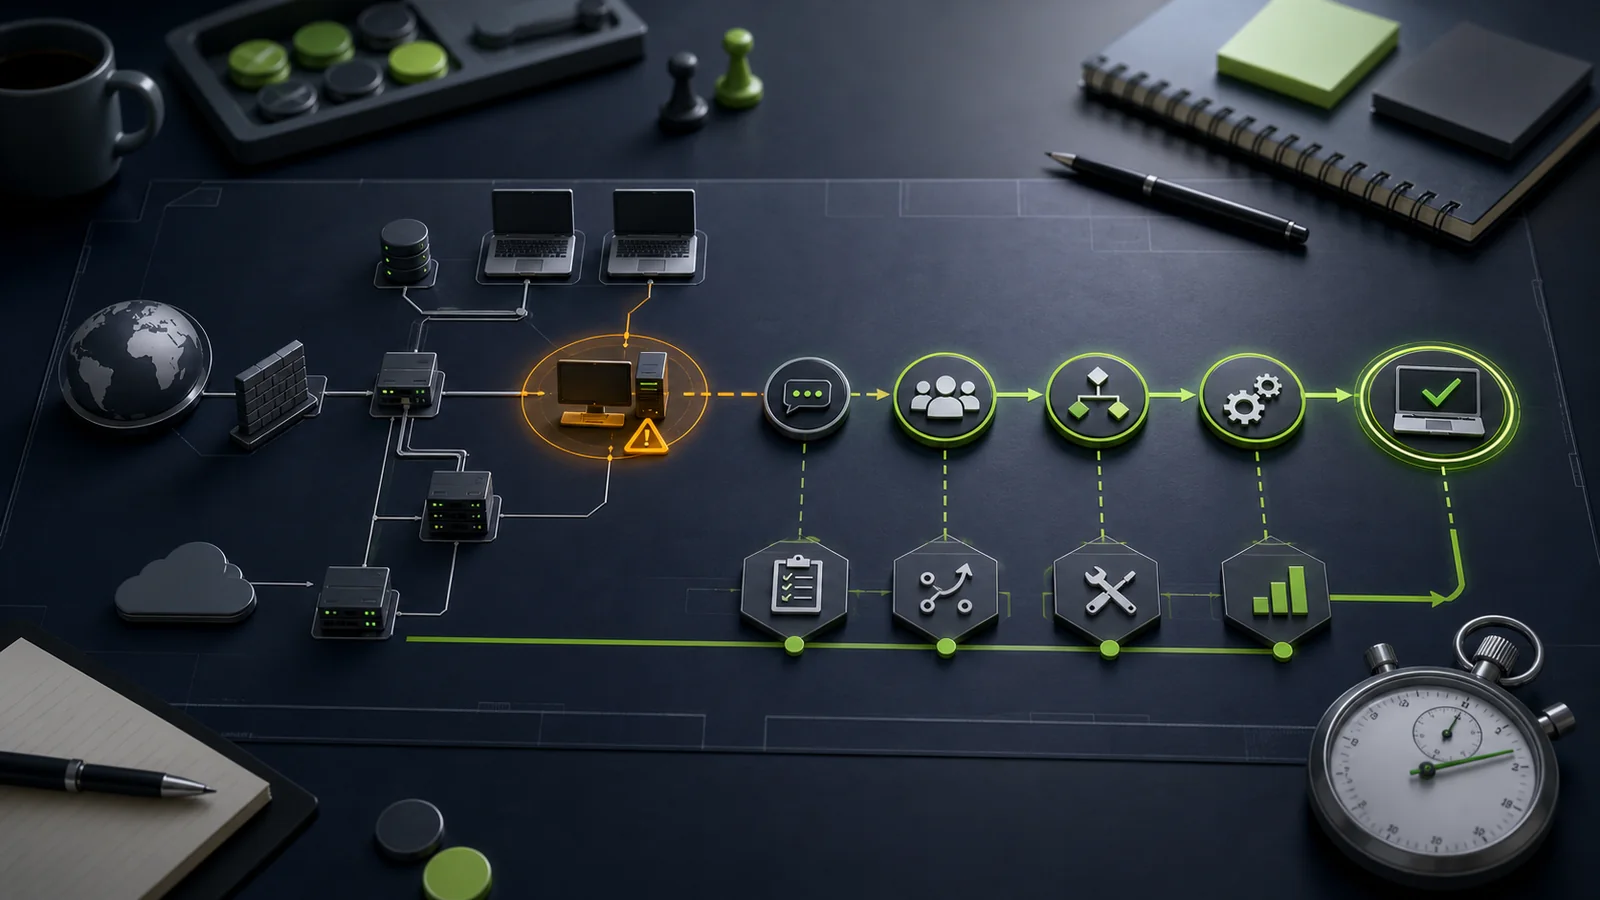
- Änderung bewerten. Betroffene Komponenten, Sicherheitsrelevanz, Abhängigkeiten und Herstellerhinweise werden geprüft.
- Wartungsfenster planen. Zeitraum, Verantwortliche, Kommunikationsweg und maximal tolerierte Unterbrechung stehen vor Beginn fest.
- Aktuellen Sicherungspunkt erstellen. Datenbank und Dateien werden vollständig gesichert; Lesbarkeit und Zuordnung werden kontrolliert.
- In Staging aktualisieren. Bei relevantem Risiko wird die Änderung zuerst in der getrennten Kopie installiert.
- Technisch und fachlich testen. Die vorher definierte Prüfliste wird vollständig abgearbeitet; Fehlerprotokolle und Hintergrundjobs werden einbezogen.
- Produktion aktualisieren. Änderungen erfolgen kontrolliert und möglichst reproduzierbar. Unnötige gleichzeitige Umbauten werden vermieden.
- Cache leeren und erneut prüfen. Anwendungs-, Server- und CDN-Caches können sonst alte oder gemischte Stände ausliefern.
- Nachbeobachten. Verfügbarkeit, Fehlerrate, Versand, Cronjobs und relevante Nutzerwege werden auch nach der unmittelbaren Abnahme kontrolliert.
Was nach dem Update wirklich getestet werden sollte
Die Prüfliste richtet sich nach der Website. Ein Unternehmensauftritt benötigt andere Tests als ein Shop oder Portal. Mindestens sinnvoll sind öffentliche Seiten, Navigation auf Desktop und Mobil, Suchfunktion, Kontaktformular inklusive Zustellung, Login und Logout, Medienabruf, Weiterleitungen, Sitemap und zentrale strukturierte Daten. Bei komplexeren Systemen kommen Bestellung, Zahlung, Buchung, Benutzerrollen, Datei-Uploads, API-Verbindungen und geplante Aufgaben hinzu.
Auch die Serverebene zählt: PHP-Fehlerprotokoll, Webserverstatus, Speicherverbrauch, Datenbankfehler und unerwartete 4xx- oder 5xx-Antworten können Probleme zeigen, die im Browser noch nicht sofort auffallen. Ein synthetischer Test ersetzt dabei nicht die fachliche Freigabe. Ob eine Buchungsbestätigung korrekt ist, kann nur anhand des erwarteten Geschäftsablaufs beurteilt werden.
Automatische Updates brauchen Regeln und Kontrolle
WordPress unterstützt automatische Hintergrundupdates. Minor- und Sicherheitsupdates des Core werden auf vielen Installationen automatisch eingespielt; automatische Updates für Plugins und Themes lassen sich ebenfalls konfigurieren. Die WordPress-Dokumentation weist darauf hin, vor der Aktivierung einen belastbaren Rückweg über Backups sicherzustellen und die Update-Benachrichtigungen zu beachten.
Eine pauschale Einstellung für alle Websites ist selten sinnvoll. Kleine, standardisierte Seiten können von gut überwachten automatischen Updates profitieren. Bei individuellen Integrationen oder geschäftskritischen Funktionen ist häufig ein gestufter Prozess geeigneter. In beiden Fällen braucht es Kontrolle: Wurde das Update tatsächlich ausgeführt? Lief der WordPress-Cron? Sind Website und Funktionen danach gesund? Eine E-Mail über einen erfolgreichen Updateversuch ersetzt keine Funktionsprüfung.
Rollback-Kriterien vor dem Wartungsfenster festlegen
Unter Zeitdruck wird sonst zu lange an der produktiven Seite experimentiert. Klare Kriterien können beispielsweise ein nicht funktionierender Checkout, ausgefallener Login, fehlerhafter Formularversand, wiederholte Serverfehler oder ein nicht vertretbarer Darstellungsfehler sein. Auch die verfügbare Diagnosezeit gehört zur Entscheidung: Wenn die Ursache innerhalb des Wartungsfensters nicht sicher gefunden und behoben wird, kann ein geordneter Rückweg besser sein als eine improvisierte Reparatur.
Ein Rollback umfasst je nach Änderung Dateien und Datenbank. Werden nach dem Update bereits neue Bestellungen, Formulareinträge oder Benutzeränderungen erzeugt, kann ein vollständiger Datenbank-Rücksprung aktuelle Daten überschreiben. Dieses Risiko muss bei der Wartungsplanung berücksichtigt werden. Für dynamische Seiten sind deshalb kurze Wartungsfenster, Transaktionsschutz und eine abgestimmte Wiederherstellungsstrategie besonders wichtig.
Dokumentation macht den nächsten Lauf besser
Zu einem abgeschlossenen Update gehören Datum, Ausgangs- und Zielversionen, Verantwortliche, Backup-Referenz, Testumfang, Auffälligkeiten und Ergebnis. Wiederkehrende Fehler werden dadurch sichtbar. Gleichzeitig lässt sich bei einer später entdeckten Störung schneller nachvollziehen, welche Änderung zeitlich und technisch infrage kommt.
Die Dokumentation muss nicht schwerfällig sein. Eine kompakte Checkliste mit automatisiertem Inventar, festen Prüfpunkten und verknüpften Monitoringdaten reicht oft aus. Entscheidend ist, dass sie den realen Betrieb abbildet und nicht nur das Setzen eines Hakens bestätigt.
Wie SCREENUS unterstützen kann
SCREENUS verbindet WordPress-Wartung mit Hosting, Backup, Monitoring und einem nachvollziehbaren Rückweg. Wir erfassen Abhängigkeiten, planen Wartungsfenster, testen relevante Funktionen und dokumentieren den neuen Zustand. Bei individuellen Websites beziehen wir Theme-Anpassungen, Schnittstellen und den tatsächlichen Geschäftsprozess in die Abnahme ein.
Managed Webhosting ansehen Webdesign & Relaunch WordPress-Betrieb besprechen
Häufige Fragen
Reicht das Backup meines Hosters?
Das hängt von Umfang, Aufbewahrung, Zugriff und Wiederherstellungszeit ab. Prüfen Sie, ob Datenbank und Dateien enthalten sind, wie alt die Sicherungen sind und ob ein Restore tatsächlich getestet wurde. Ein vorhandener Backupname allein belegt keine erfolgreiche Wiederherstellung.
Sollten automatische Plugin-Updates immer aktiviert sein?
Nicht pauschal. Sicherheitsbedarf, Kritikalität der Funktion, Qualität der Erweiterung, Überwachung und Rückweg müssen zusammenpassen. Standardisierte Seiten können anders behandelt werden als Shops, Portale oder stark angepasste Installationen.
Kann Staging jedes Problem vorhersagen?
Nein. Unterschiede bei Daten, Last, externen Diensten oder Serverkonfiguration können Abweichungen verursachen. Staging reduziert das Risiko deutlich, ersetzt aber nicht die kontrollierte Produktionsfreigabe und anschließende Überwachung.
Was ist wichtiger: schnelles Patchen oder gründliches Testen?
Beides muss risikobasiert verbunden werden. Kritische Sicherheitslücken verlangen kurze Reaktionszeiten, zentrale Funktionsrisiken dennoch mindestens einen gezielten Test und einen vorbereiteten Rückweg. Ein fester Prozess verhindert, dass diese Entscheidung jedes Mal neu improvisiert wird.
Quellen und Aktualitätsstand
Die technischen Aussagen wurden am 17. September 2026 anhand der folgenden offiziellen Dokumentationen und Standards geprüft. Der Beitrag ist vollständig eigenständig formuliert.
Dieser Beitrag dient der allgemeinen technischen Information. Er ersetzt keine individuelle Sicherheits-, Datenschutz-, Rechts- oder Wiederherstellungsberatung. Update-, Backup- und Rollbackverfahren müssen zur konkreten Website, den verarbeiteten Daten und den betrieblichen Anforderungen passen.