Fachlich geprüft von Robin Roeder, Geschäftsführer der SCREENUS GmbH · zuletzt geprüft am 03.11.2026.
Wenn Mitarbeitende ausscheiden, müssen Zugänge enden und geschäftliche Informationen geordnet im Unternehmen bleiben. Ein gelöschtes Benutzerkonto ist dafür noch kein vollständiger Prozess. Entscheidend sind ein freigegebener Zeitpunkt, ein verlässlicher Systembestand und die Kontrolle des Ergebnisses.
Kurzantwort: Zugriff beenden und Datenübergabe trennen
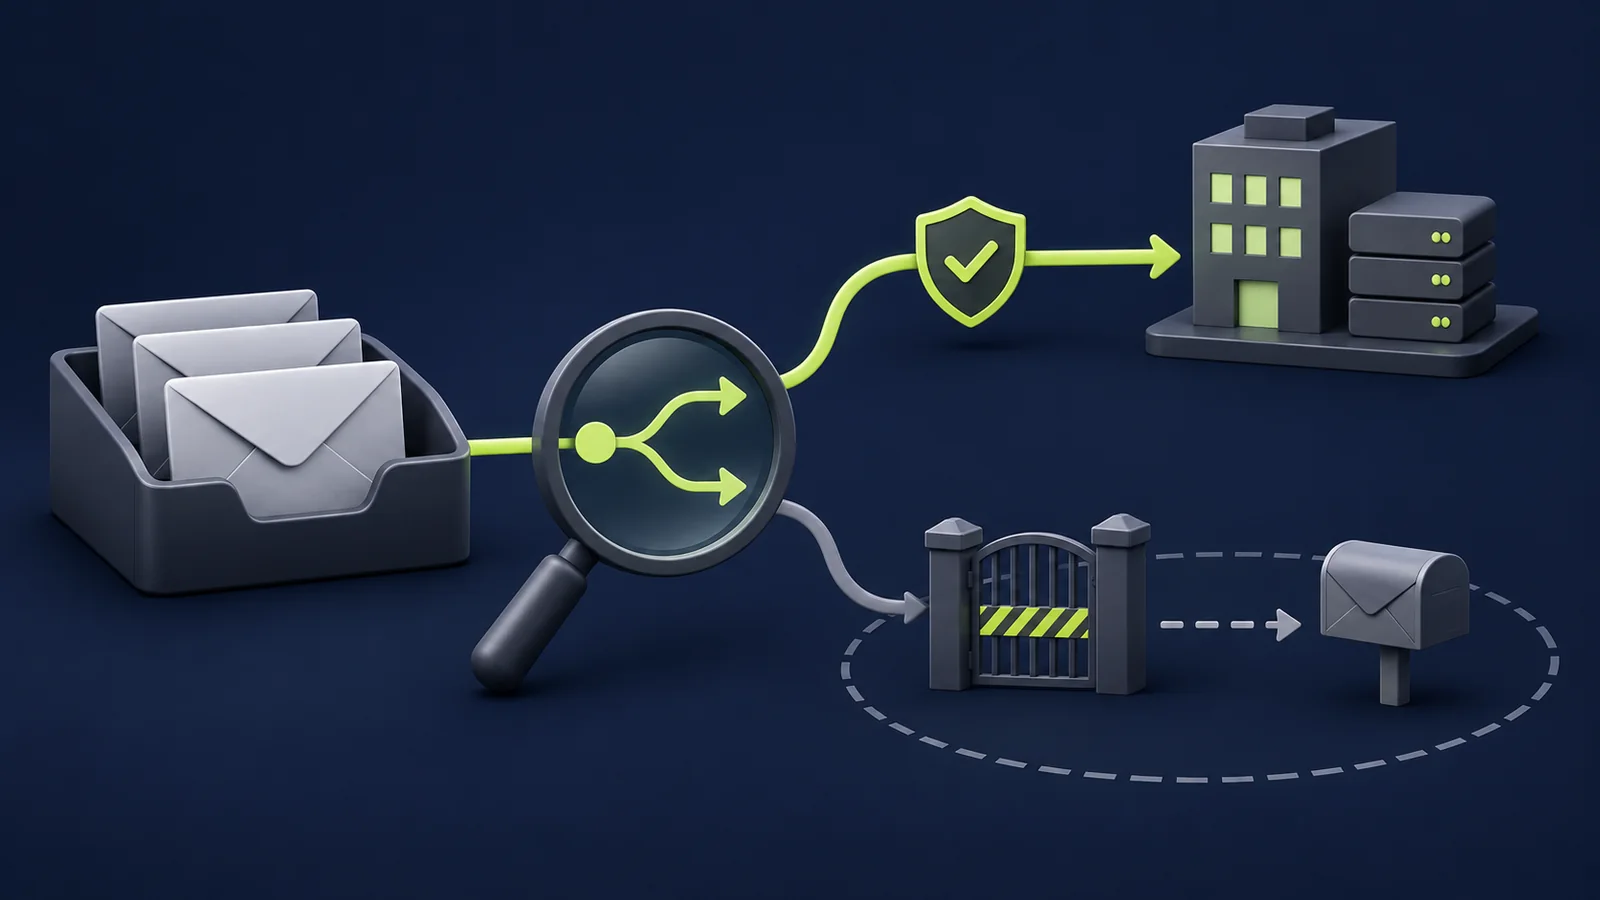
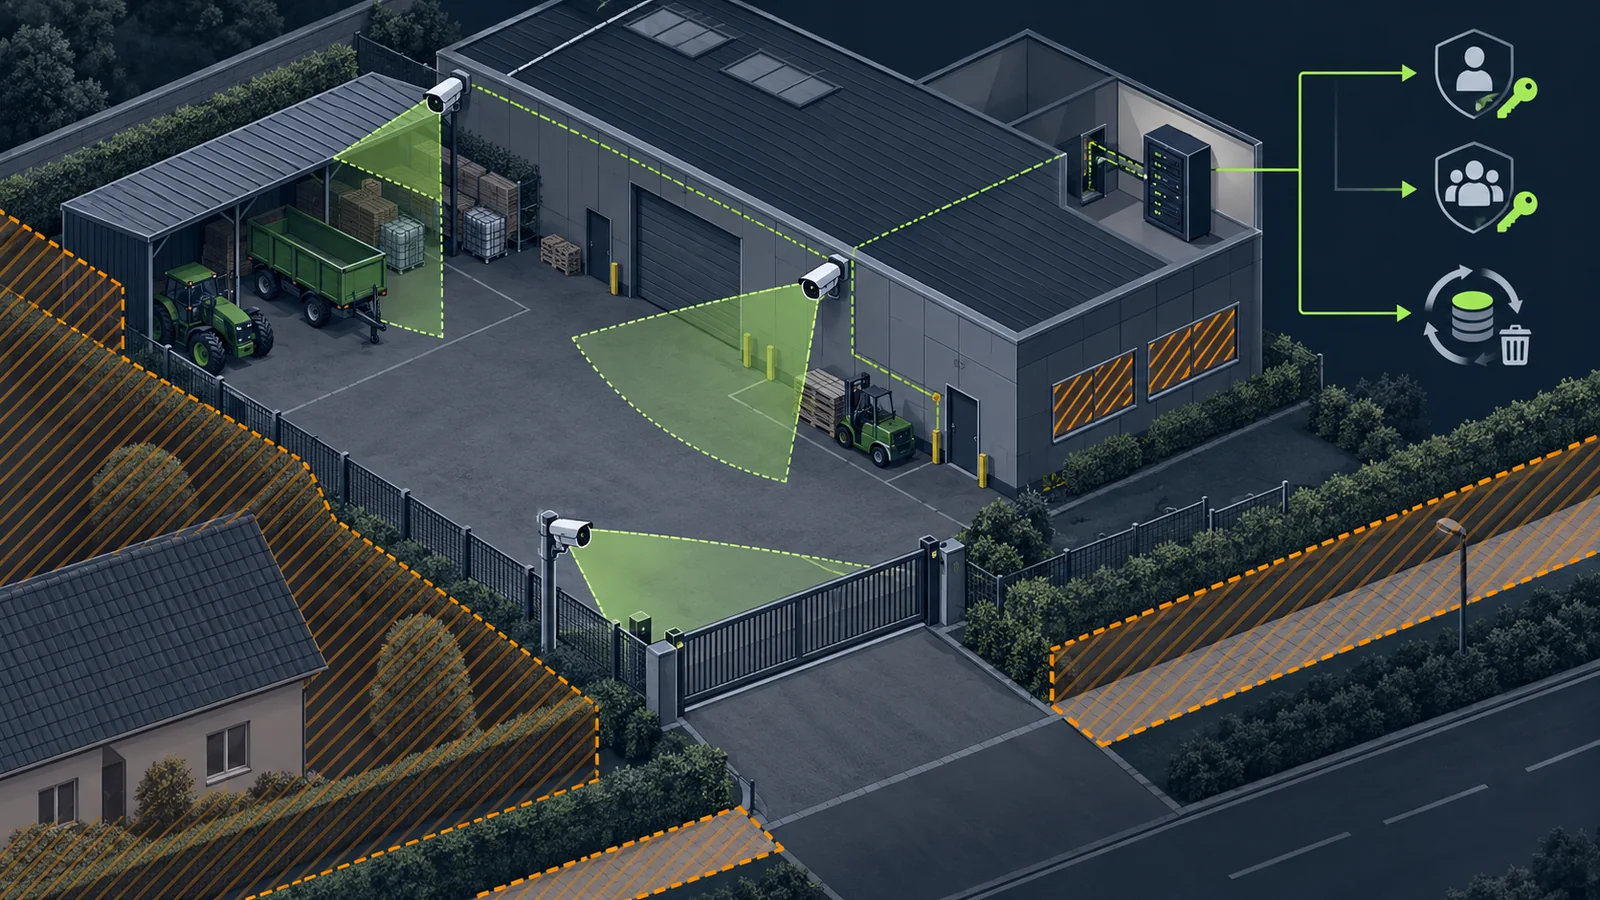
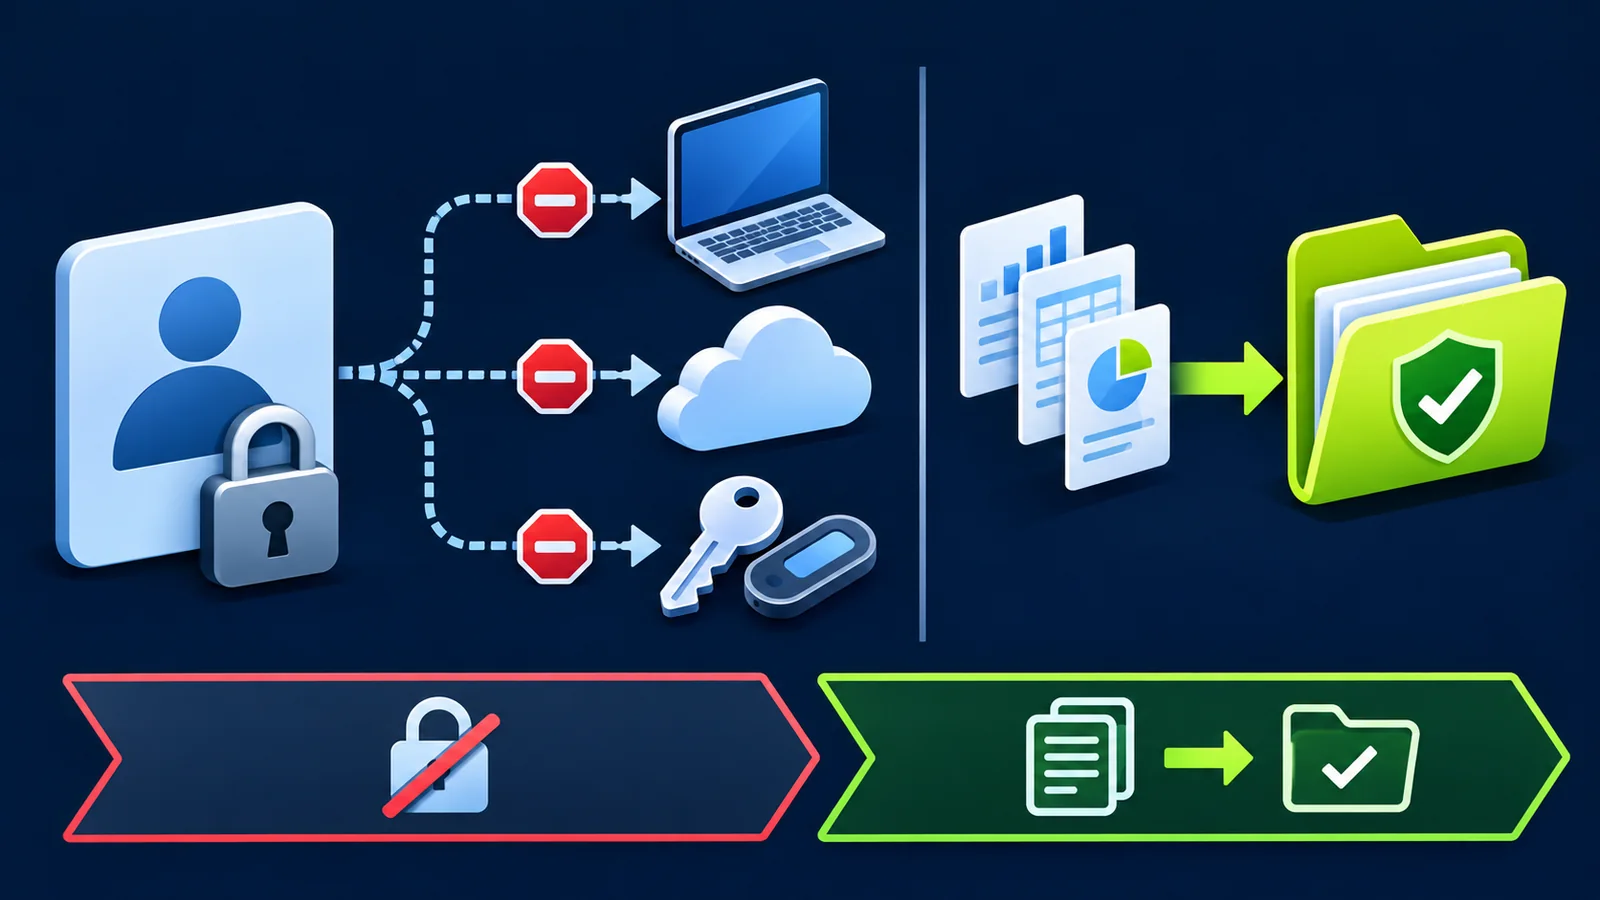
Unsere Empfehlung: Planen Sie den Entzug von Berechtigungen und die zulässige Übergabe geschäftlicher Daten als zwei getrennte Aufgaben. Beides braucht Verantwortliche und einen dokumentierten Abschluss. Die Illustration zeigt gesperrte Zugangswege neben einer kontrollierten Datenübergabe; sie steht nicht für das pauschale Löschen aller Daten.
Vor dem Austritt: Auftrag und Umfang festhalten
Unser Vorschlag für die Vorbereitung: Personalverantwortliche oder Geschäftsleitung bestätigen Person, Zeitpunkt und zuständige IT-Stelle. Die IT ermittelt die tatsächlich betroffenen Konten und Geräte. Bei mehreren ähnlichen Namen muss die Identität eindeutig geklärt sein, bevor eine Sperre erfolgt.
Erstellen Sie eine Übersicht über zentrale Anmeldung, E-Mail, Cloud-Anwendungen, VPN, Fernwartung, Passwortverwaltung und getrennt verwaltete Fachprogramme. Ergänzen Sie administrative Zweitkonten, externe Portale und physische Zugangsmittel. Nutzen Sie dafür die IT-Dokumentation, statt nur das sichtbarste Benutzerkonto zu betrachten.
Warum eine zentrale Kontosperre nicht jede Sitzung beendet
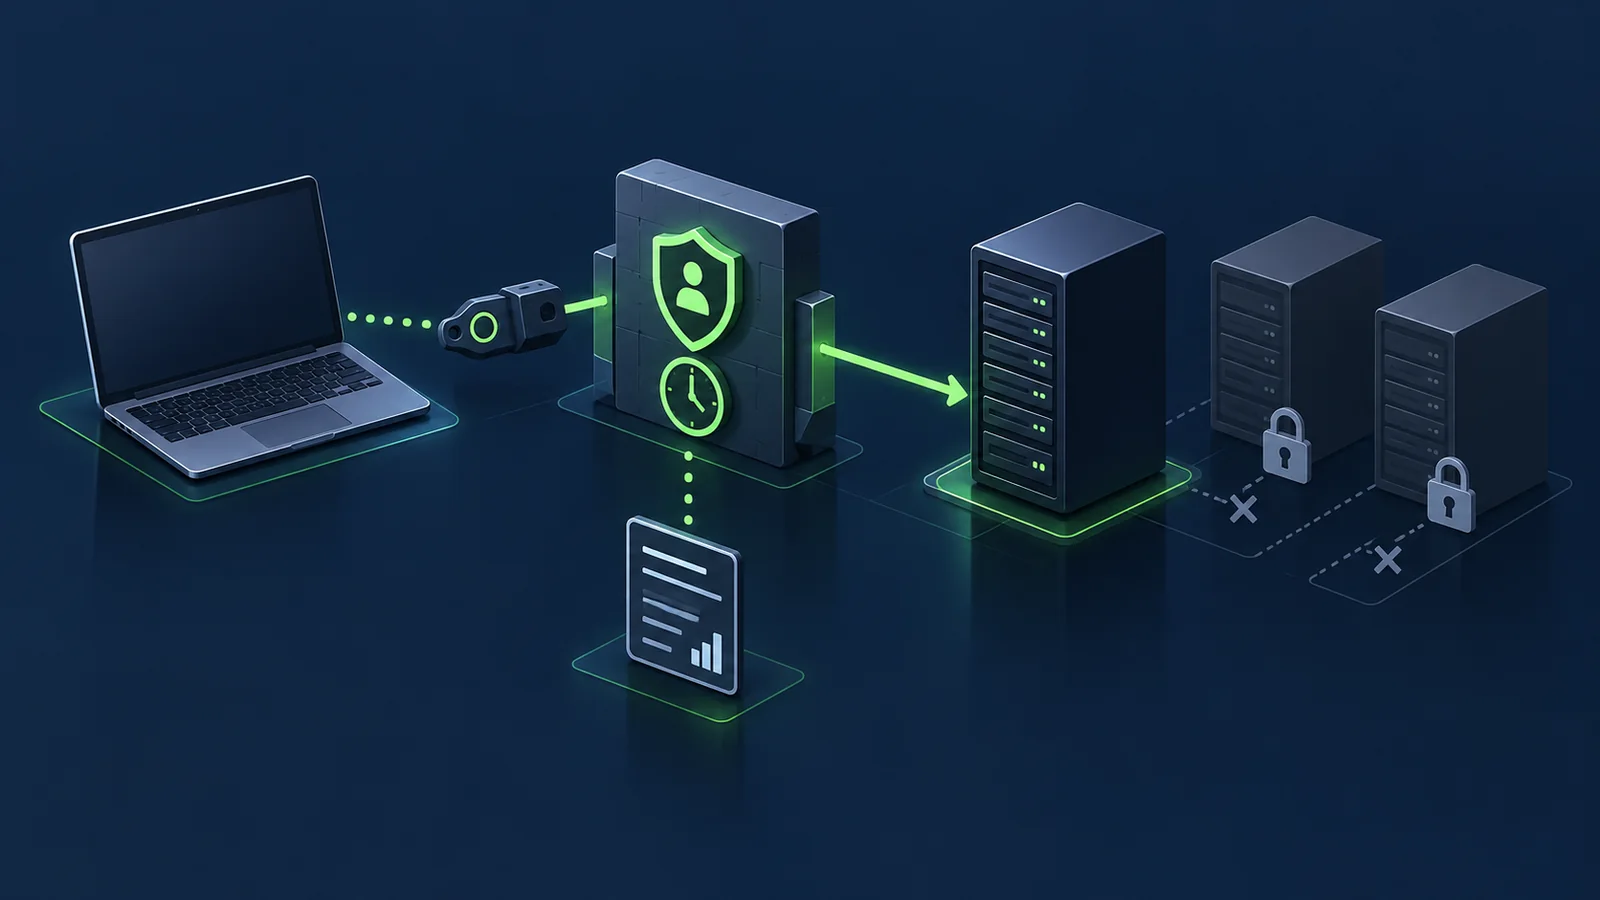
Microsoft beschreibt für Entra ID das Sperren neuer Anmeldungen und den Widerruf von Sitzungen beziehungsweise Refresh Tokens als unterschiedliche Schritte. Bereits vorhandene Zugriffe können je nach Anwendung zeitversetzt enden. Insbesondere kann Entra ID ein von einer Anwendung selbst ausgestelltes Sitzungstoken nicht direkt widerrufen; die Anwendung muss ihren eigenen Zugriff entsprechend beenden.
Daraus leiten wir für den Betrieb ab: Prüfen Sie die wichtigen Anwendungen einzeln. Dokumentieren Sie, ob sie zentral angebunden sind, eigene Konten verwenden oder eine gesonderte Abmeldung verlangen. Versprechen Sie keinen sofortigen, systemübergreifenden Entzug, solange das Verhalten der eingesetzten Dienste nicht geprüft wurde.
Auch unabhängige Zugangsmittel erfassen
Unsere Checkliste ergänzt die zentrale Anmeldung: persönliche API-Schlüssel, SSH-Schlüssel, VPN-Zertifikate, App-Passwörter und gemeinsam bekannte Zugangsdaten. Klären Sie, welche dieser Mittel tatsächlich vorhanden sind und wie sie kontrolliert entzogen oder ersetzt werden können. Ein Passwortwechsel im Verzeichnis ersetzt diese Bestandsaufnahme nicht.
Bei gemeinsam genutzten technischen Konten empfehlen wir vor einer Änderung die abhängigen Dienste zu ermitteln und eine verantwortliche Person zu benennen. Ein unvorbereiteter Wechsel kann Abläufe unterbrechen. Ziel sind nachvollziehbare individuelle Zugänge und geregelte technische Konten, nicht eine neue Liste geteilter Passwörter im Austrittsprotokoll.
Geschäftliche Daten nicht vorschnell löschen
Microsoft trennt in seiner Microsoft-365-Offboarding-Anleitung Zugangssperre, Sicherung beziehungsweise Übergabe von Postfach- und OneDrive-Inhalten sowie spätere Lizenz- und Kontobereinigung. Das verdeutlicht: Datenbehandlung ist eine eigene Entscheidung und sollte nicht beiläufig durch Löschen des Kontos erledigt werden.
Unsere Empfehlung: Lassen Sie festlegen, welche geschäftlichen Informationen benötigt werden, wer berechtigt darauf zugreifen darf und welche Aufbewahrungs- oder Löschentscheidung gilt. Private Inhalte, zulässige Privatnutzung und arbeitsrechtliche Fragen gehören gegebenenfalls in die Prüfung durch die zuständigen Datenschutz- und Rechtsverantwortlichen. Eine pauschale Weiterleitung des gesamten Postfachs ist kein universeller Standard.
Prüfen Sie außerdem die Eigentümerschaft wichtiger gemeinsamer Ressourcen: Wer betreut nach dem Austritt Gruppen, Ablagen, Automatisierungen und externe Dienstkonten? Die nächste zuständige Person benötigt einen eigenen berechtigten Zugang, nicht die Identität der ausgeschiedenen Person.
Geräterückgabe und Abschlusskontrolle
Unser Vorschlag: Erfassen Sie zurückgegebene Geräte und Zugangsmittel mit ihrem Bearbeitungsstand. Eine Rückgabe ist nicht dasselbe wie eine geprüfte Wiederverwendung. Maßnahmen auf privaten oder gemeinsam genutzten Geräten dürfen nur mit geklärtem Umfang und entsprechender Freigabe erfolgen; ein pauschaler Fernlöschauftrag ist daraus nicht abzuleiten.
Für die technische Abnahme empfehlen wir folgende Nachweise:
- Die vorgesehenen Konten sind zum bestätigten Zeitpunkt gesperrt.
- Wichtige Anwendungen und unabhängige Zugangsmittel wurden gesondert geprüft.
- Geschäftliche Daten und Verantwortlichkeiten sind freigegeben übergeben.
- Geräte und physische Zugangsmittel sind erfasst; offene Punkte haben Verantwortliche.
- Lizenz- und Kontobereinigung erfolgen erst nach den dafür nötigen Entscheidungen.
Nutzen Sie administrative Zustandsprüfungen und zulässige Protokolle. Melden Sie sich nicht ohne gesonderte Berechtigung als die ausgeschiedene Person an. Halten Sie Ausnahmen und zeitverzögert endende Sitzungen sichtbar, statt den Vorgang allein nach dem Klick auf „Sperren“ als abgeschlossen zu markieren.
Offboarding wird durch gute Vorbereitung einfacher
Unsere Empfehlung: Testen Sie den Ablauf mit einem eigens vorgesehenen Testkonto und überprüfen Sie ihn nach Änderungen an Anwendungen oder Anmeldesystemen. Ergänzend beschreibt unser Beitrag zur sicheren Fernwartung den kontrollierten Umgang mit externen Zugängen.
SCREENUS unterstützt bei der technischen Bestandsaufnahme und Umsetzung eines nachvollziehbaren Ablaufs. Über eine Prüfung Ihrer Offboarding-Schritte lässt sich klären, welche Konten, Übergaben oder Abschlussnachweise bislang fehlen.
Keine Rechtsberatung: Der Beitrag bietet technische Orientierung. Datenschutz, Arbeitsrecht, Aufbewahrung, Löschung und zulässige Zugriffe sind für den jeweiligen Fall gesondert zu prüfen.