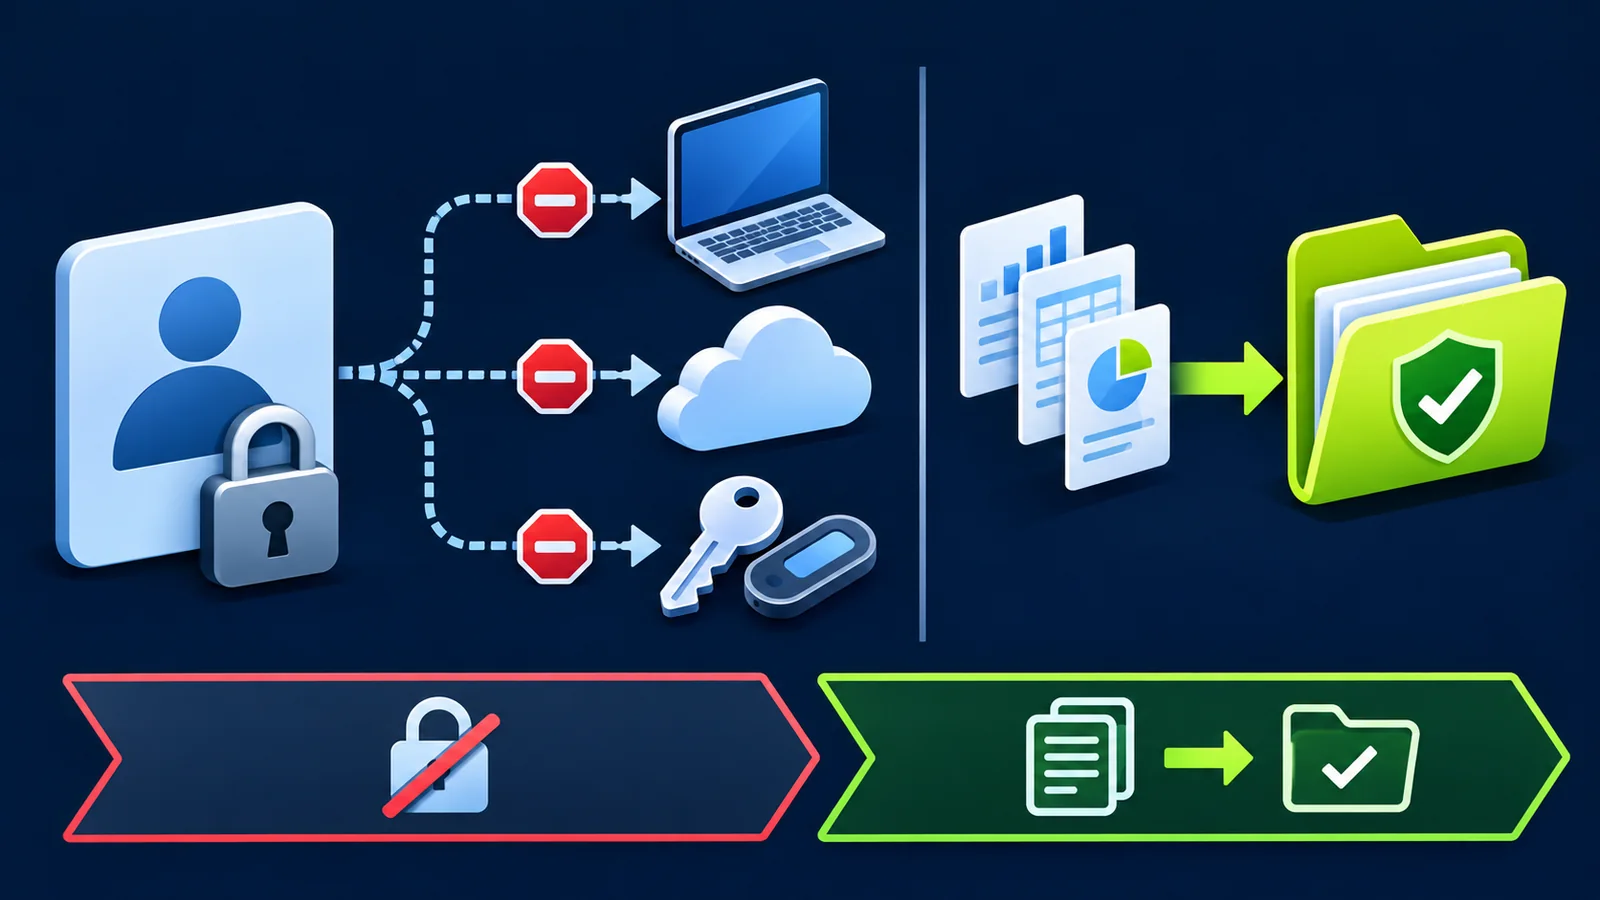
E-Mail-Weiterleitungen prüfen: Unbekannte Regeln erkennen und Ausnahmen kontrollieren
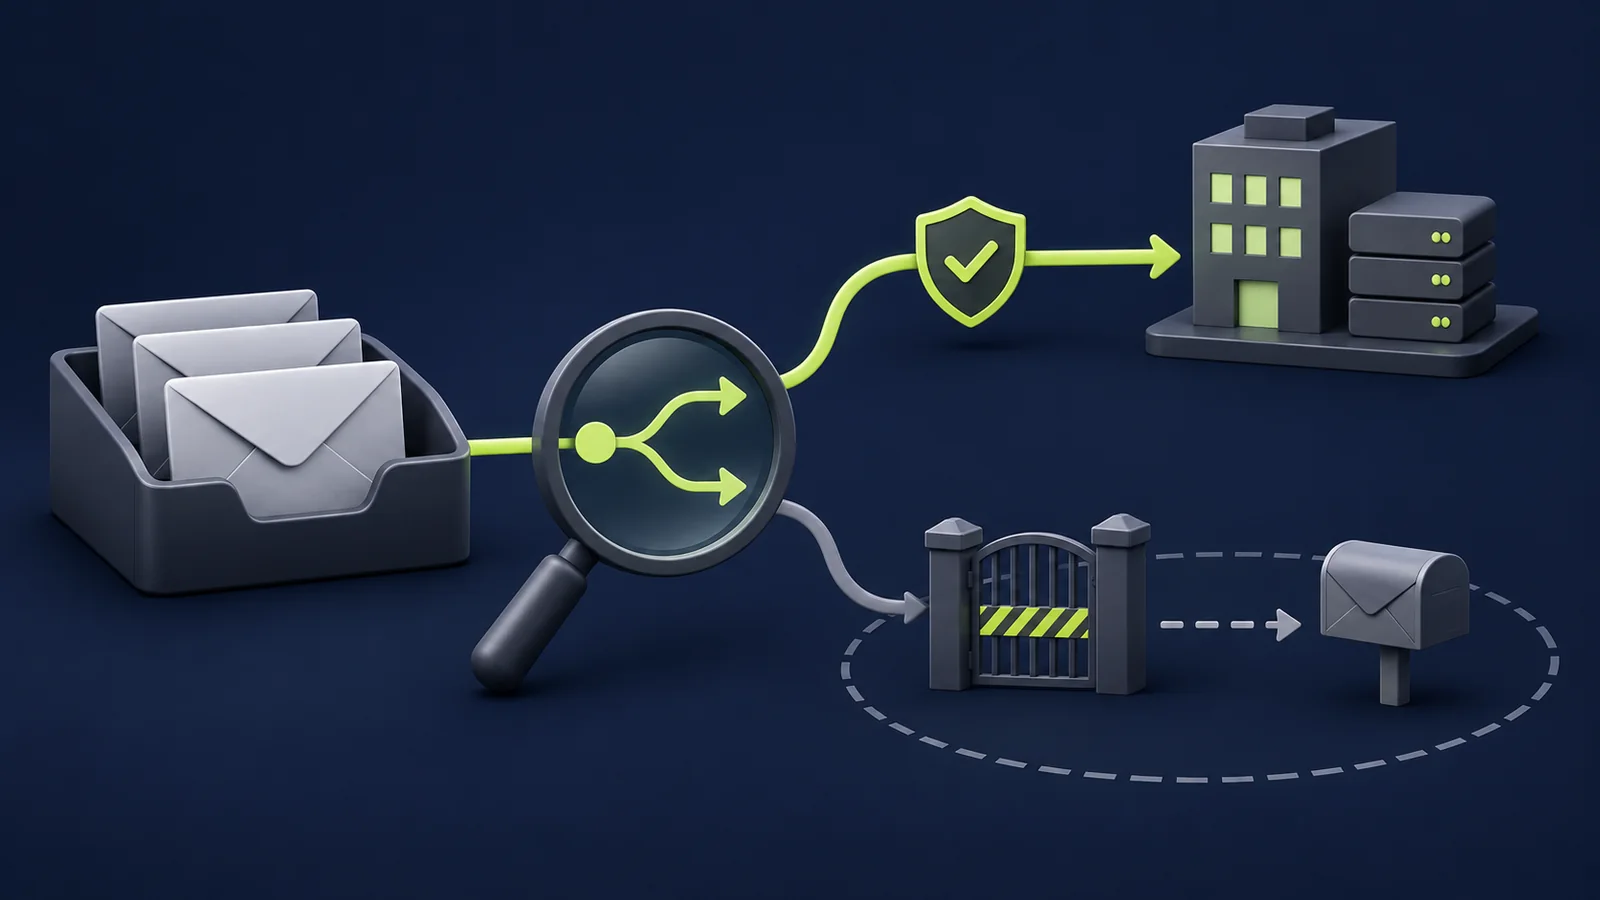
E-Mail-Weiterleitungen prüfen: unbekannte Regeln erkennen, externe Ziele bewerten, Ausnahmen dokumentieren und wirksame Schutzrichtlinien kontrollieren.
E-Mail-Weiterleitungen prüfen: unbekannte Regeln erkennen, externe Ziele bewerten, Ausnahmen dokumentieren und wirksame Schutzrichtlinien kontrollieren.
IT-Offboarding planen: Konten und Sitzungen sperren, unabhängige Zugänge prüfen, geschäftliche Daten übergeben und den Abschluss dokumentieren.
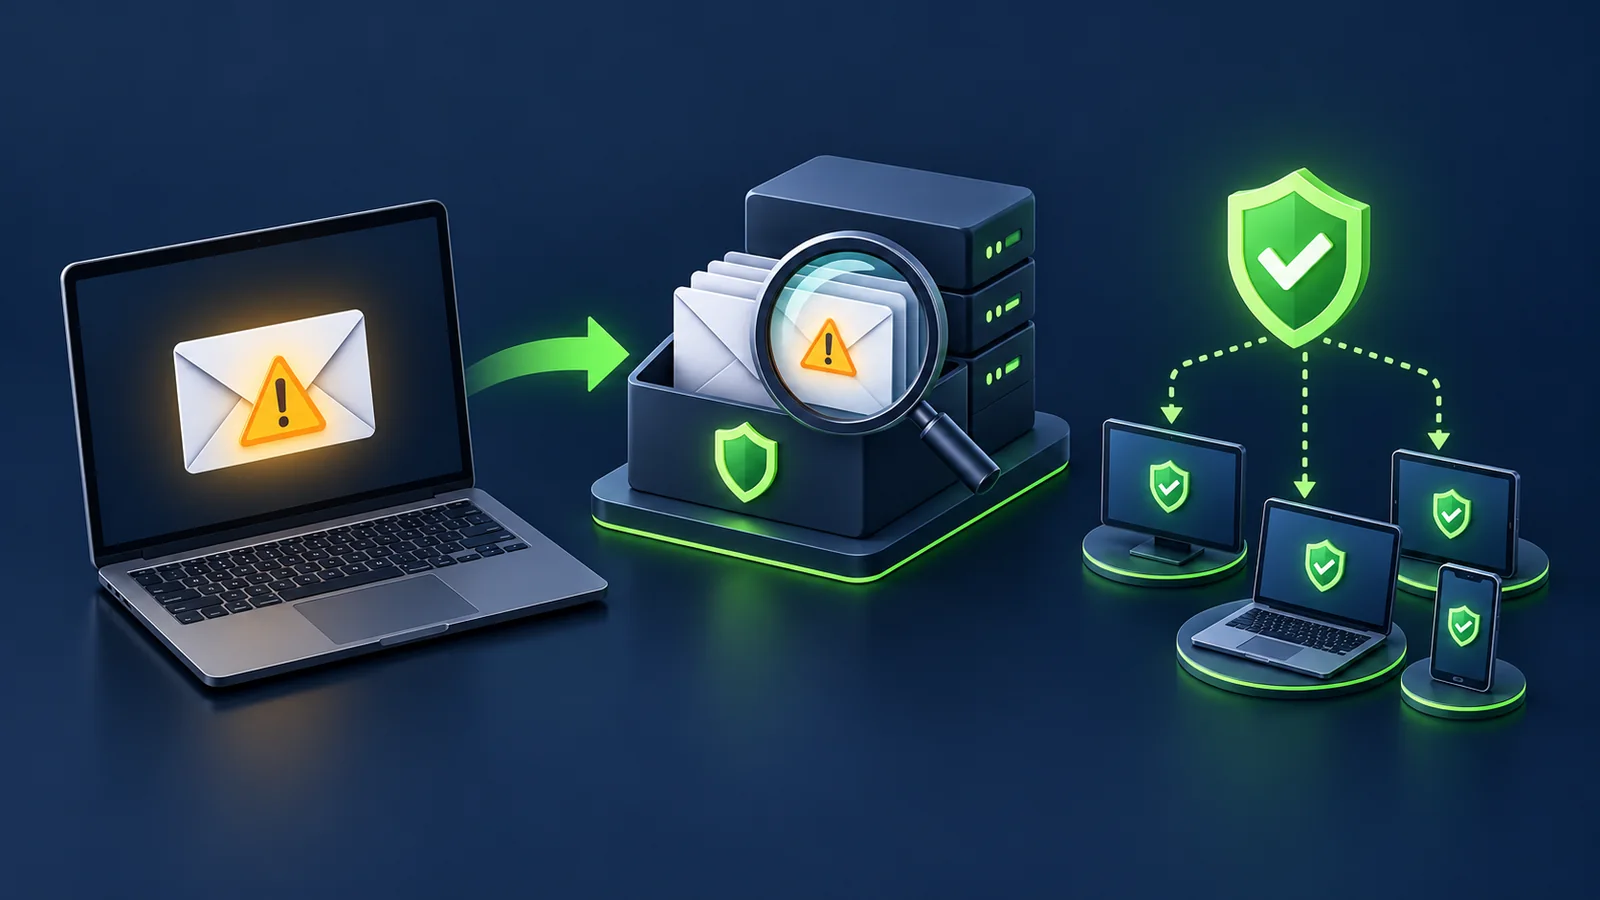
Phishing-Verdacht richtig melden: klare Zuständigkeiten, hilfreiche Angaben und ein getesteter Meldeweg für Mitarbeitende und IT.
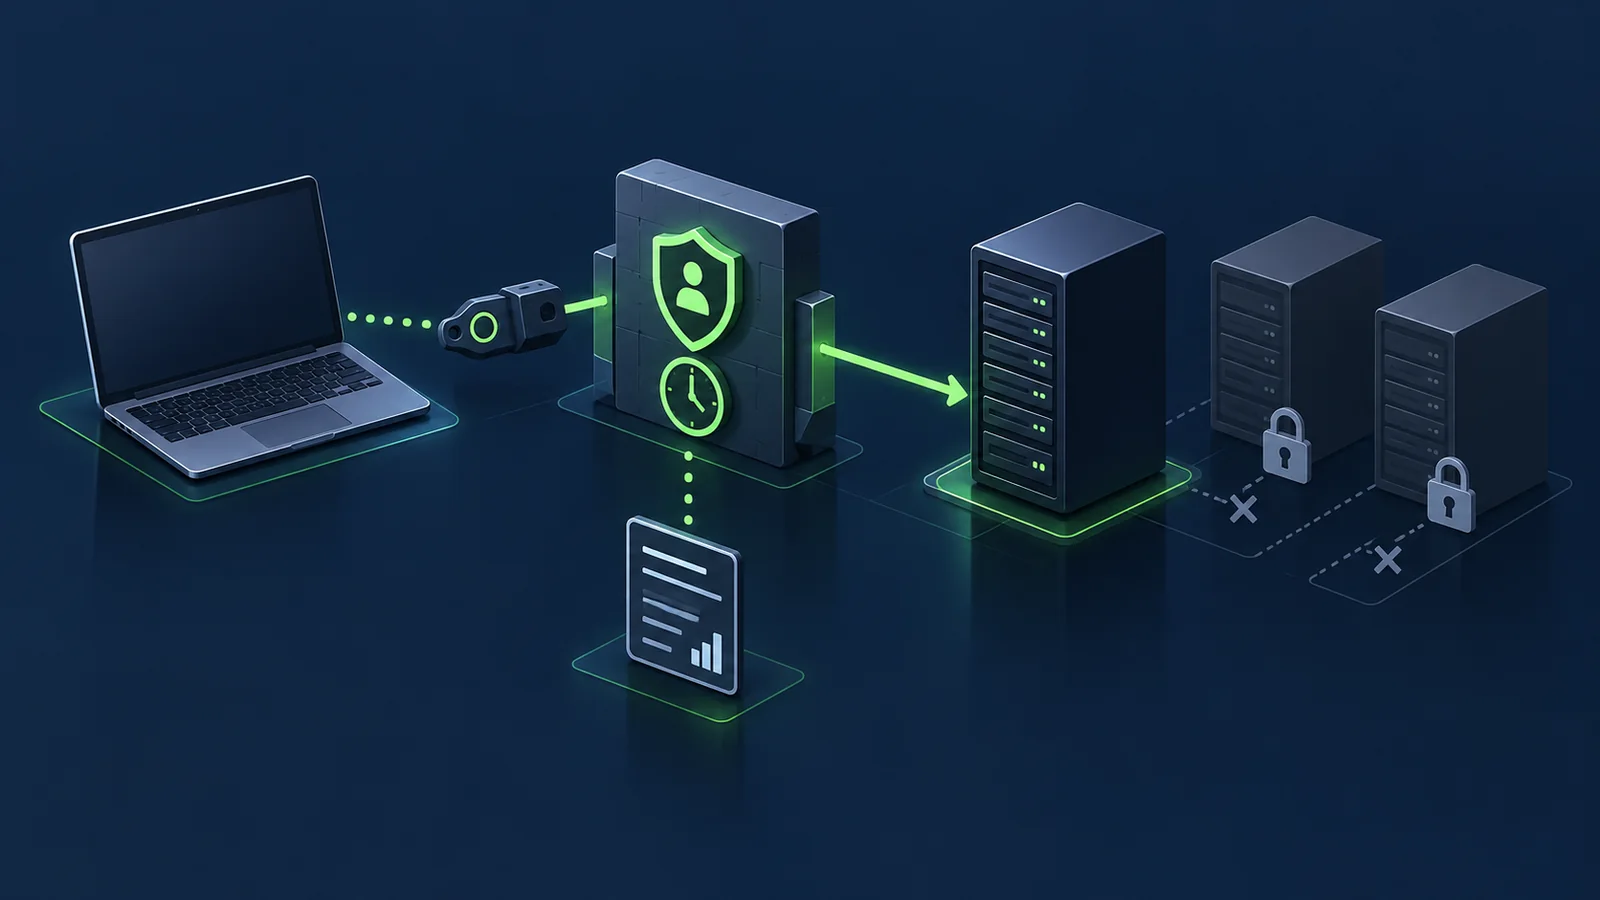
Fernwartung sicher organisieren: Auftrag prüfen, individuelle Konten nutzen, Rechte begrenzen, Zugriffe protokollieren und kontrolliert beenden.
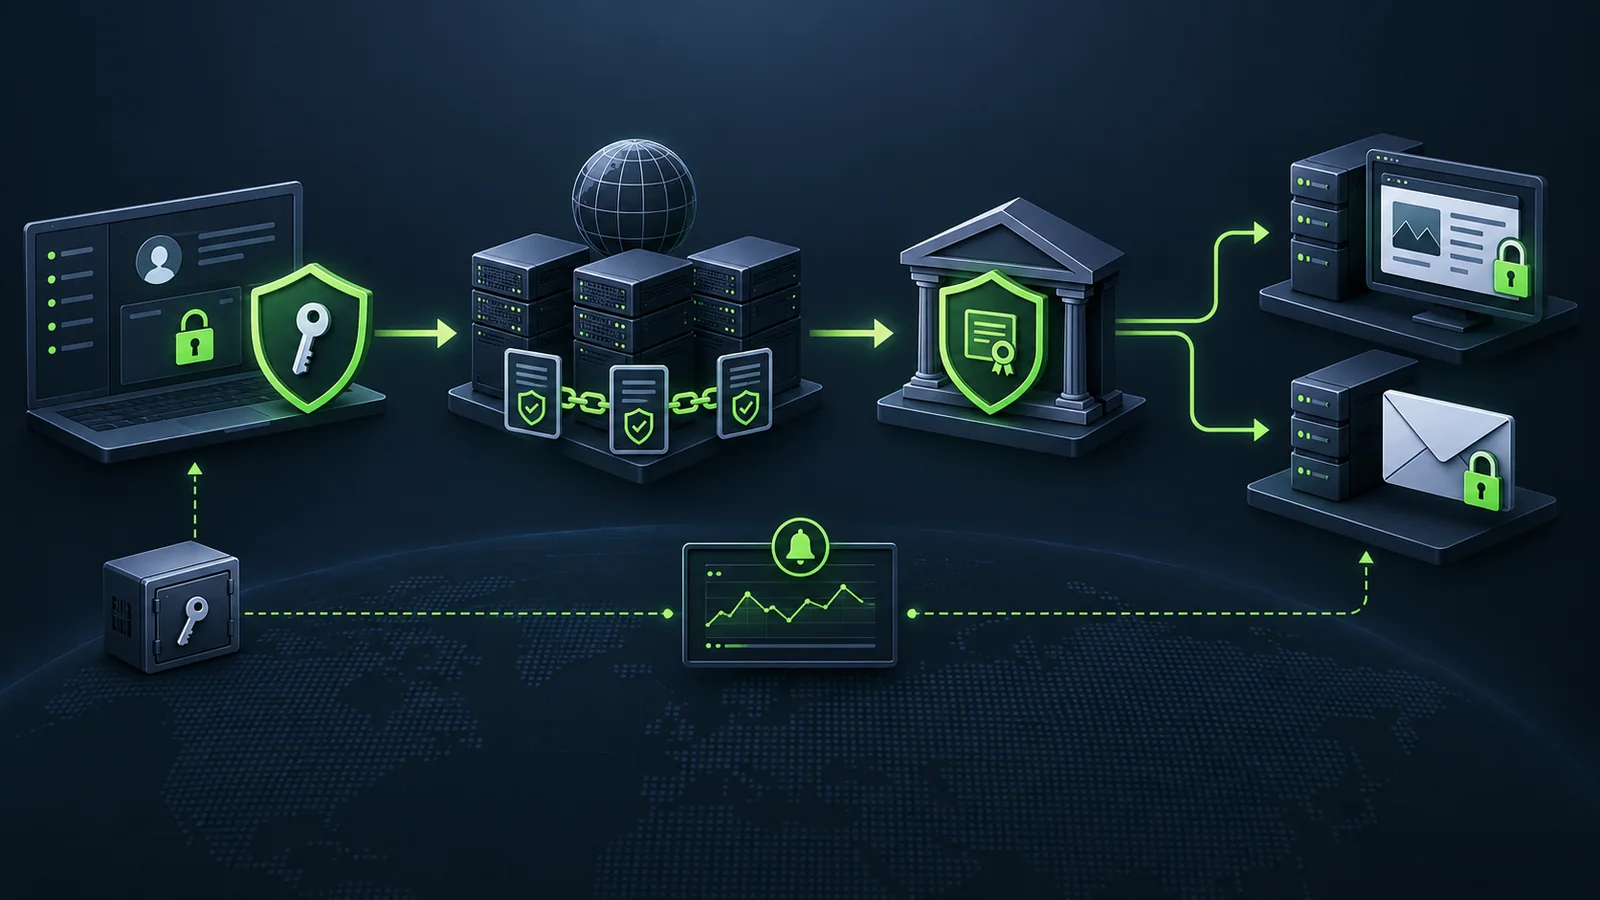
Unternehmensdomains sicher betreiben: Registrar-Zugang, DNS-Änderungen, DNSSEC, CAA, Monitoring und Notfallzugriff verständlich planen.
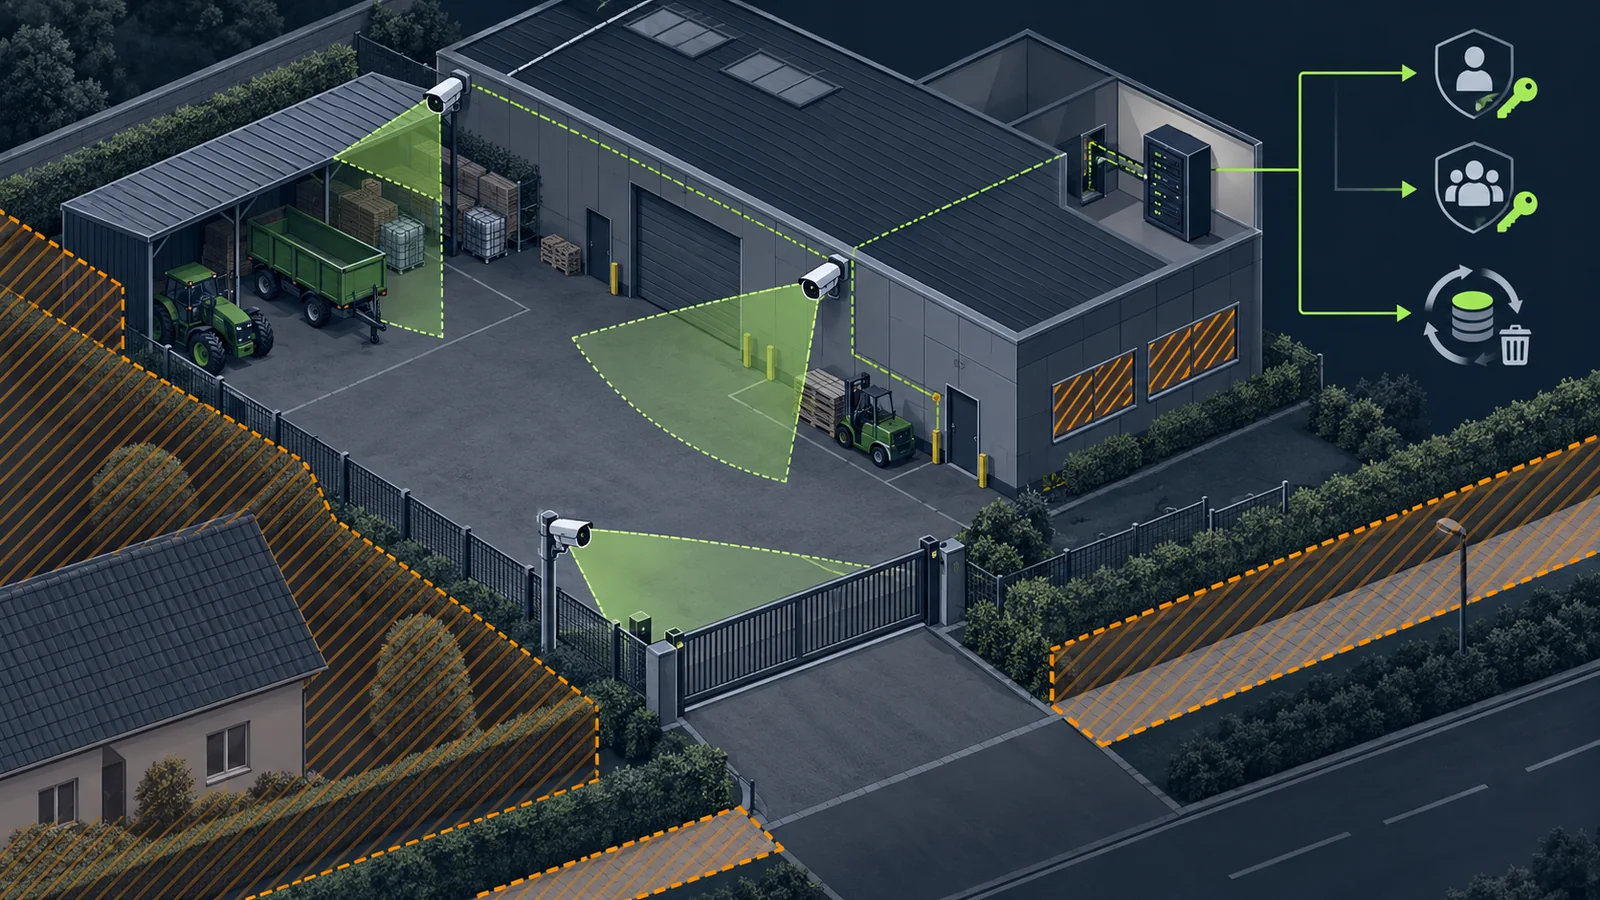
Videoüberwachung im Betrieb datenschutzgerecht planen: Zweck, Blickwinkel, Privatzonen, Speicherdauer, Hinweisschilder und Zugriffsrechte.
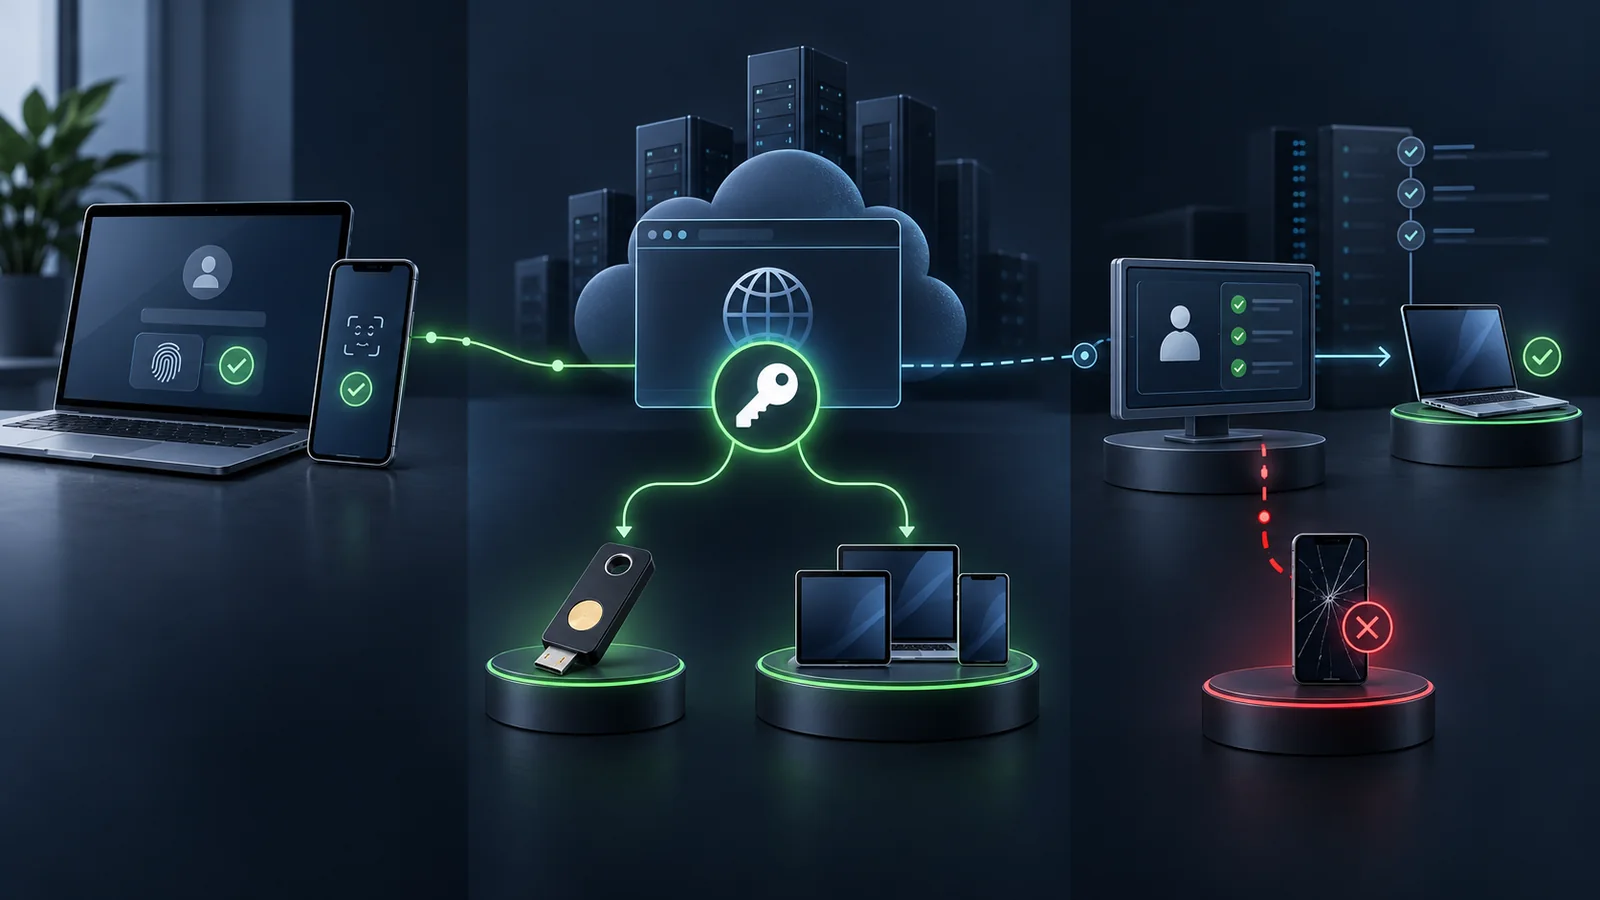
Passkeys schützen vor vielen Phishing-Angriffen. So planen Unternehmen Pilot, Gerätekontrolle, Wiederherstellung und schrittweise Durchsetzung.
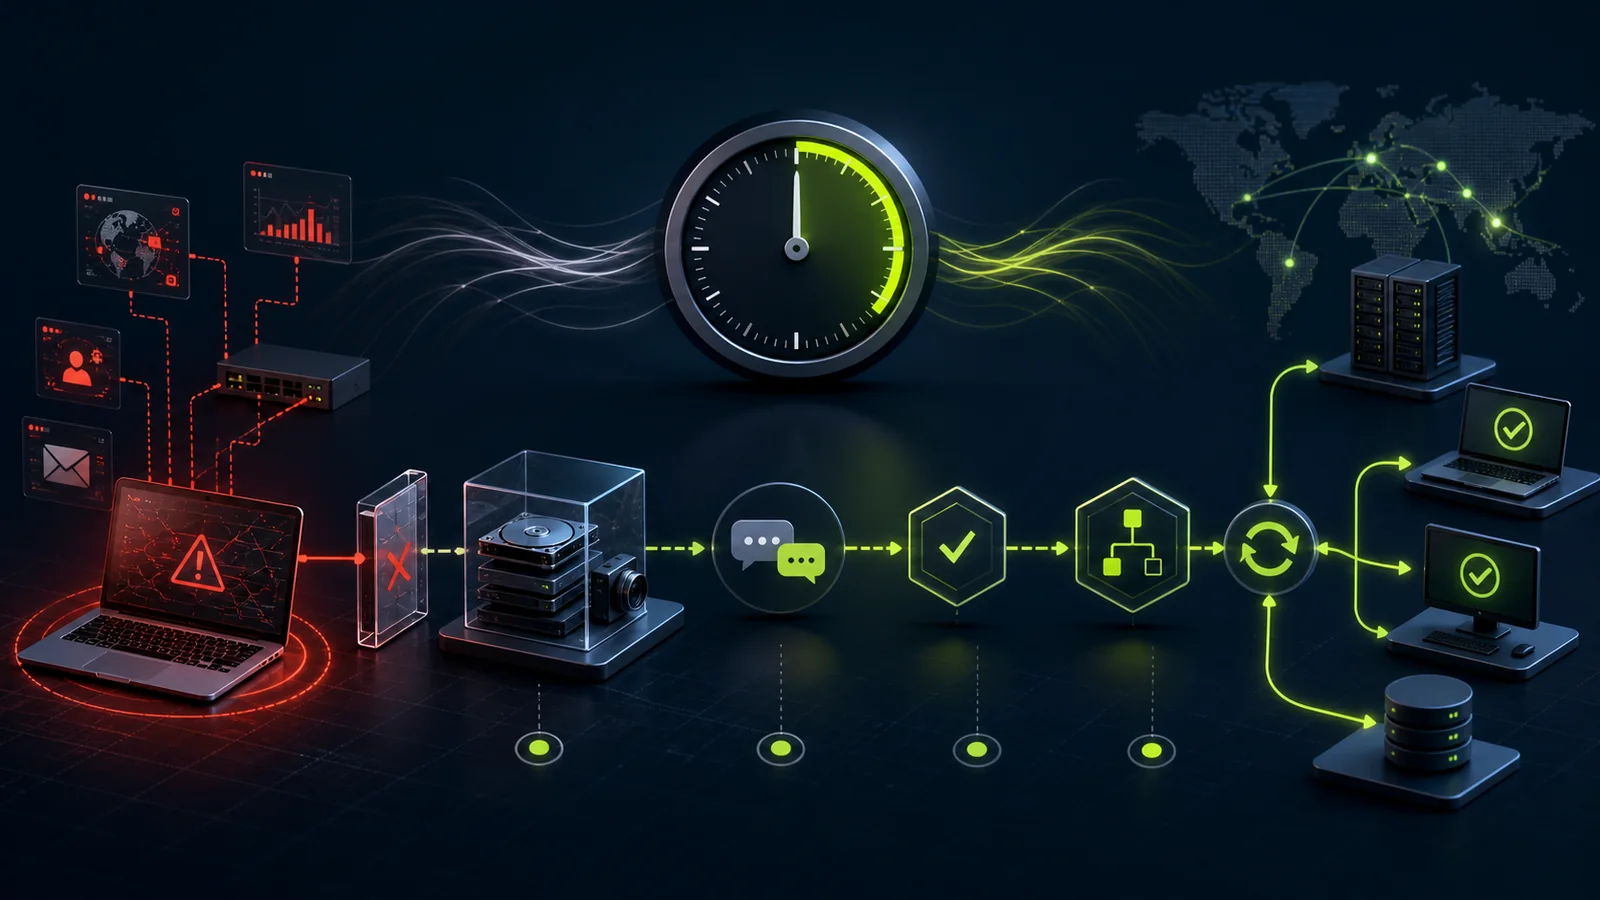
Cybervorfall in den ersten 60 Minuten strukturieren: Lage, Rollen, Eindämmung, Beweissicherung, Kommunikation, Meldepflichten und Protokoll.
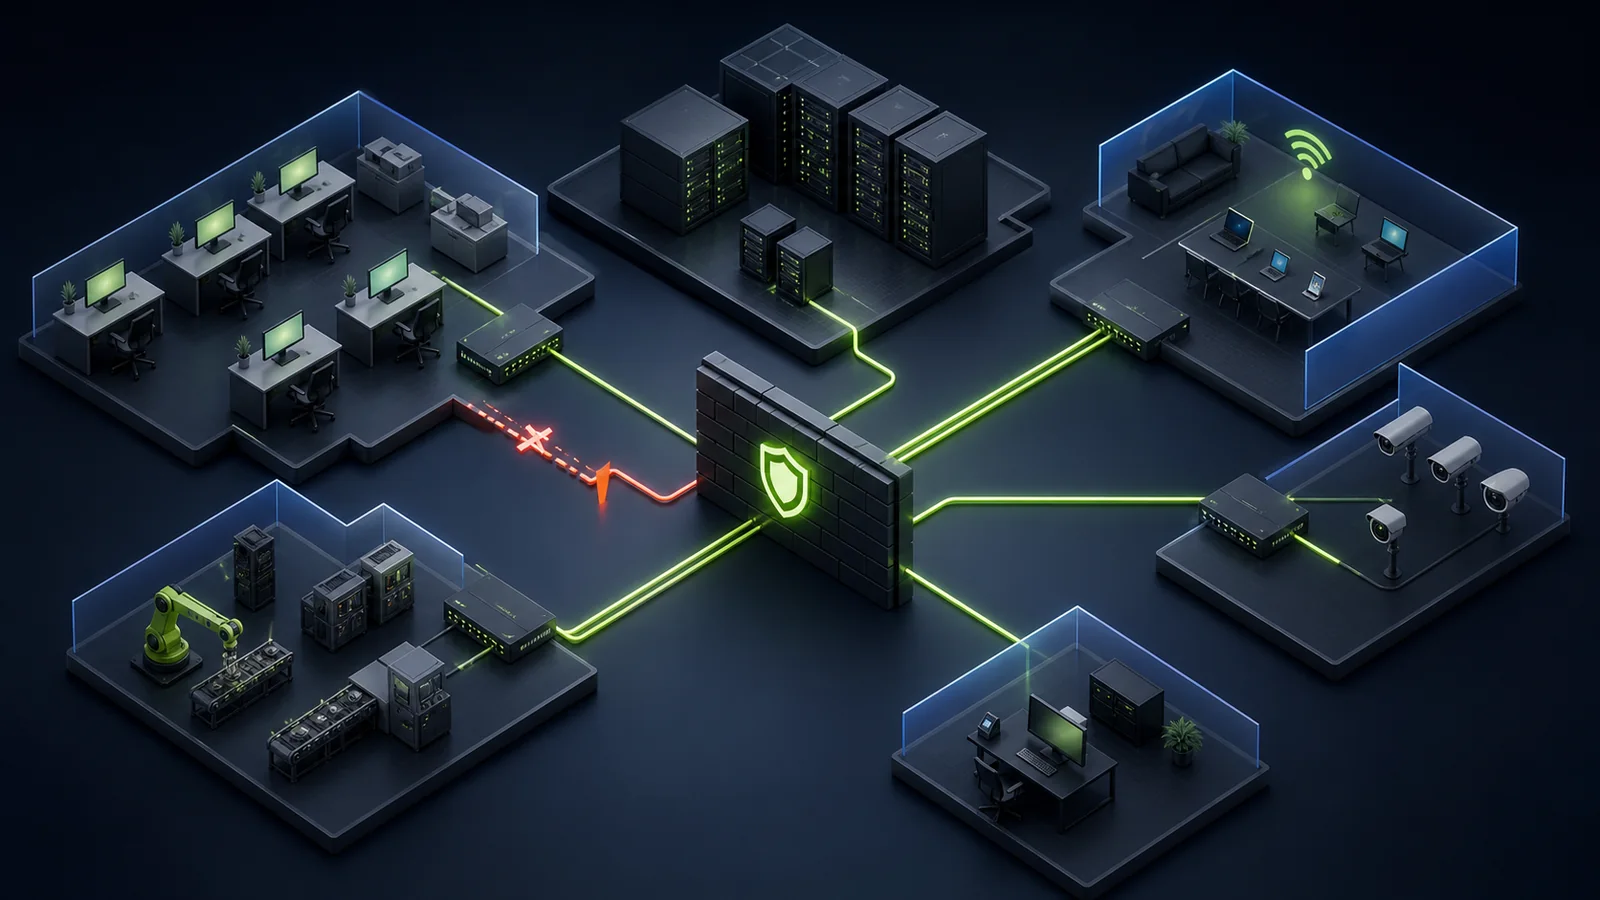
Netzwerksegmentierung für KMU: Clients, Server, Gäste, IoT, Verwaltung und Produktion trennen, Kommunikation kontrollieren und Ausnahmen dokumentieren.
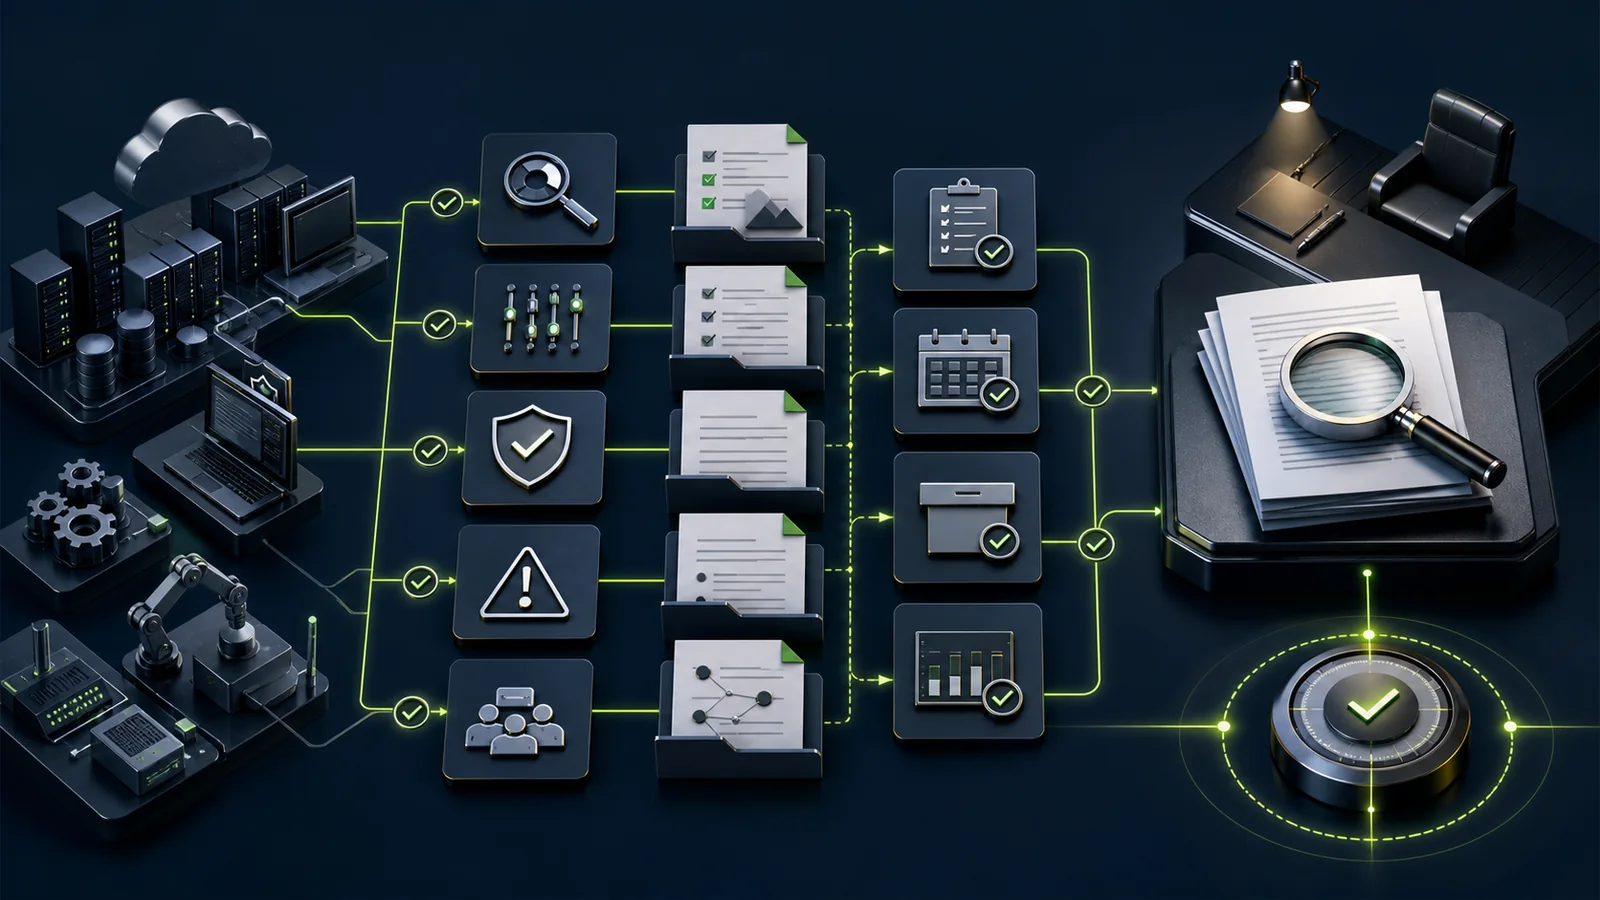
NIS2 praktisch dokumentieren: Geltungsprüfung, Risikomanagement, Verantwortlichkeiten, Wirksamkeitsnachweise, Vorfälle, Backup und Schulung.