Fachlich geprüft von Robin Roeder, Geschäftsführer der SCREENUS GmbH · zuletzt geprüft am 26.10.2026.
Ein Zertifikat wurde erfolgreich erneuert – und Besucher sehen trotzdem eine TLS-Warnung. Für einen verlässlichen HTTPS-Betrieb müssen Ausstellung, Übernahme durch den Dienst und externe Kontrolle zusammenpassen. Ein grüner Zeitplan allein reicht als Nachweis nicht aus.
Kurzantwort: Drei Ergebnisse statt eines grünen Häkchens
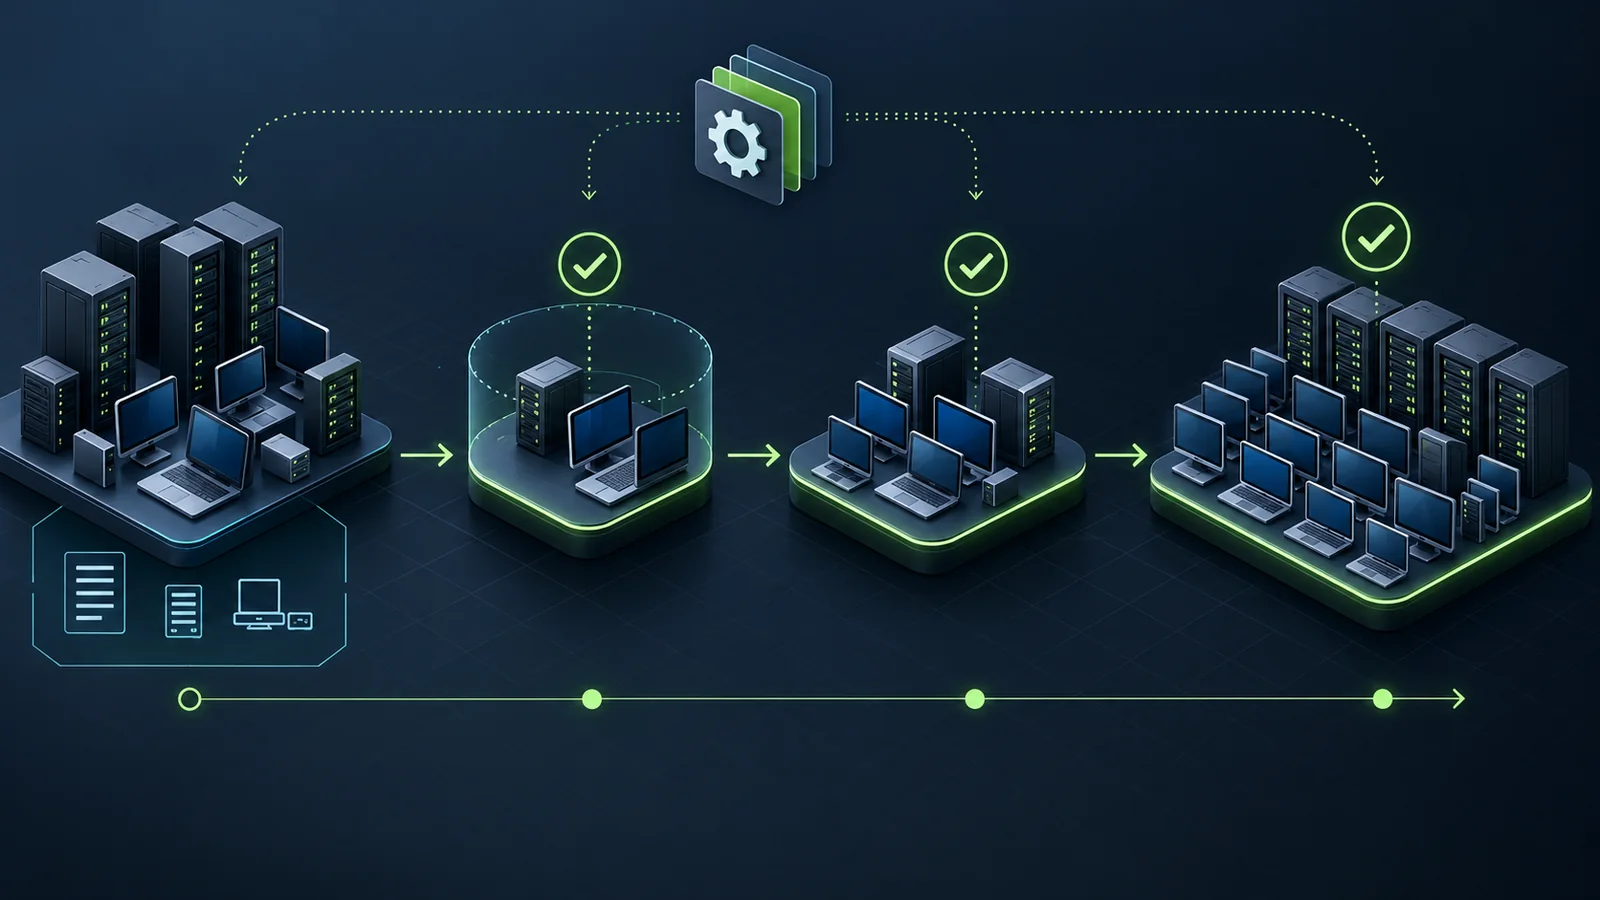
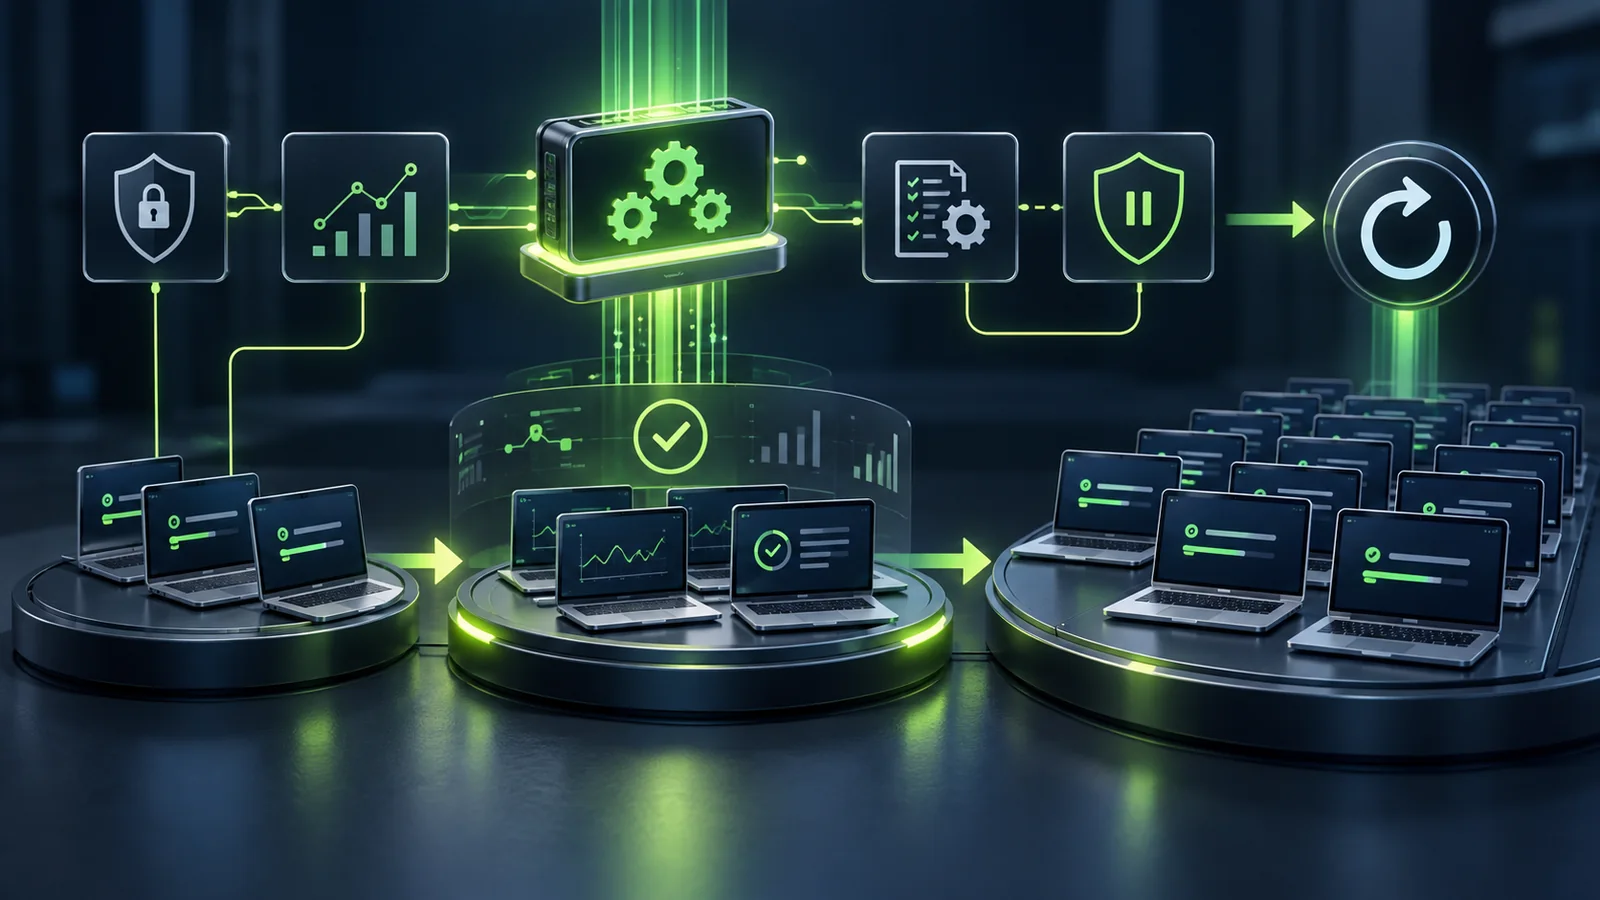
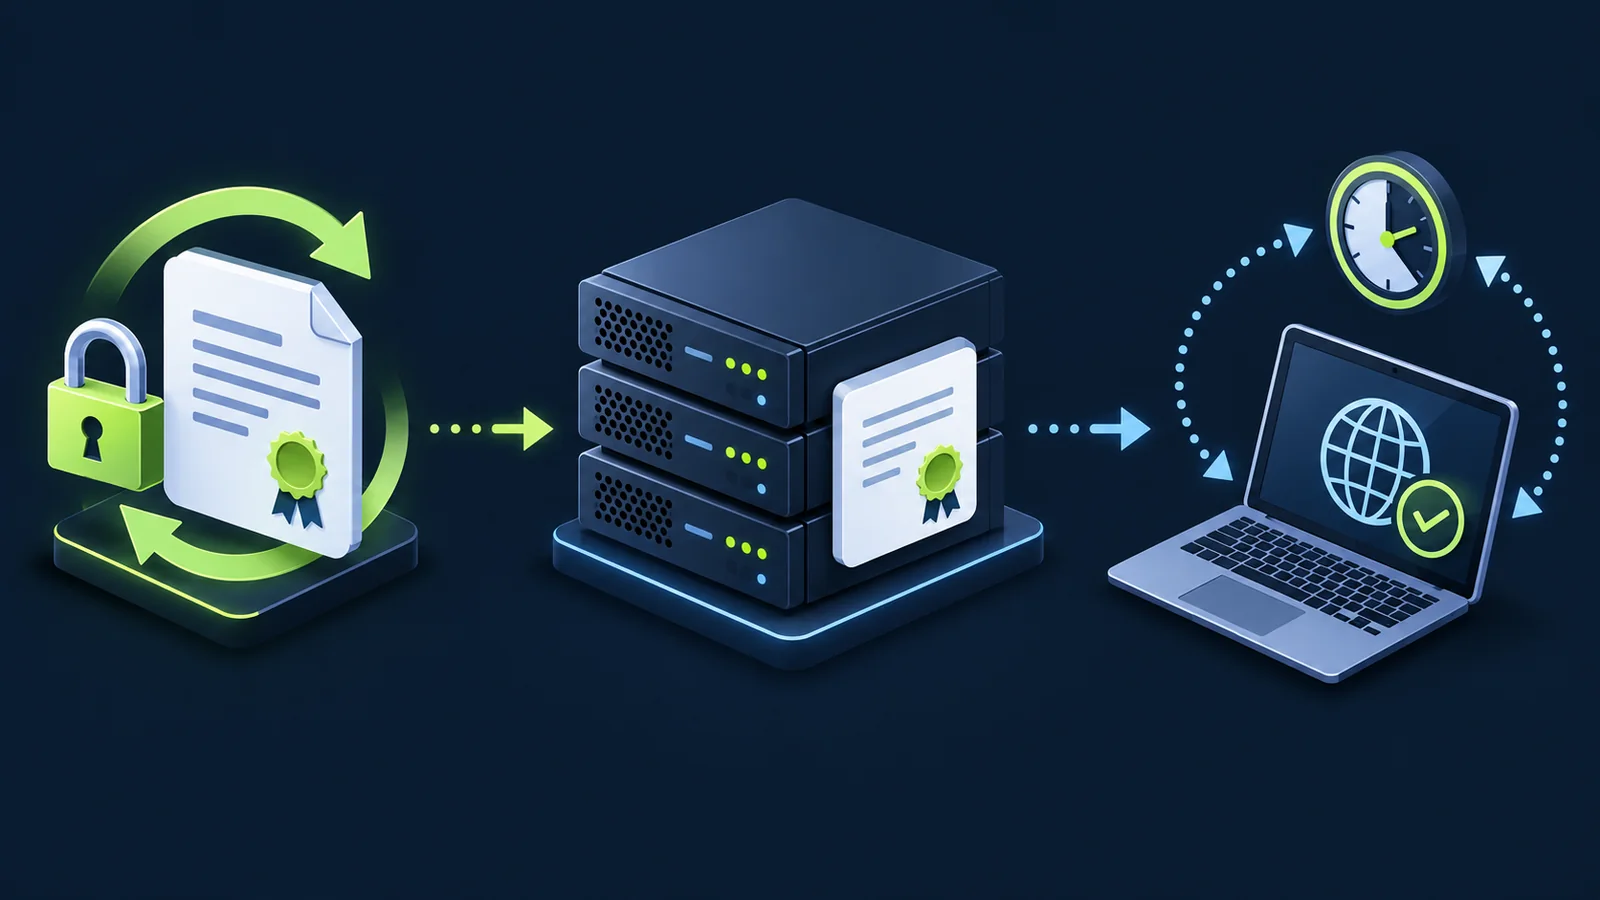
Unsere Empfehlung: Prüfen Sie getrennt, ob die Erneuerung funktioniert, ob der zuständige Dienst das neue Zertifikat verwendet und ob die öffentliche Adresse damit erreichbar ist. Die Illustration zeigt diese drei Stationen. Überwachen Sie nicht nur eine Datei auf dem Server, sondern den Endpunkt, den Ihre Kunden tatsächlich aufrufen.
Erneuern ist nicht dasselbe wie Bereitstellen
Certbot unterscheidet ausdrücklich zwischen dem Beschaffen und dem Installieren eines Zertifikats. Je nach Plugin geschieht beides zusammen oder nur der erste Teil. Außerdem kann certbot renew mit Status 0 enden, obwohl noch keine Erneuerung nötig war. Ein erfolgreicher Rückgabewert beweist daher nicht, dass gerade ein neues Zertifikat ausgestellt wurde.
Unser praktischer Prüfansatz: Halten Sie für jede öffentliche Adresse fest, welcher Dienst TLS beendet und wer dessen Konfiguration betreut. Bei einem Reverse-Proxy oder vorgeschalteten CDN kann das ein anderer Ort sein als der eigentliche Webserver. Betrachten Sie diese Übergabe als eigenen Betriebsschritt mit klarer Zuständigkeit.
Eine kleine Betriebsübersicht schafft Klarheit
Beginnen Sie mit den geschäftlich wichtigen Adressen: Website, Kundenportal und gegebenenfalls weitere öffentlich erreichbare Anwendungen. Für jede Adresse empfehlen wir folgende Angaben:
- Hostname und verantwortliche Person samt Vertretung;
- Stelle der TLS-Terminierung und verwendete Zertifikatsverwaltung;
- automatischer Erneuerungsweg und letzte erfolgreiche Prüfung;
- Übernahme in den laufenden Dienst und dazugehöriger Nachweis;
- externe Überwachung sowie Empfänger und Eskalation einer Störung.
Speichern Sie dort keine privaten Schlüssel oder Zugangstoken. Die Übersicht soll den Ablauf erklären und auf die geschützte Zugangsdokumentation verweisen, nicht selbst ein Geheimnisarchiv werden.
Erneuerung testen, ohne unkontrolliert einzugreifen
Certbot bietet mit --dry-run einen Erneuerungstest. Das ist kein pauschal nebenwirkungsfreier Lesetest: Die Dokumentation nennt mögliche Webserver-Reloads und laufende Pre-/Post-Hooks. Deploy-Hooks laufen dabei standardmäßig nicht; ihre gezielte Prüfung muss gesondert geplant werden. Ein Deploy-Hook ist für Aktionen nach erfolgreicher Erneuerung vorgesehen.
Für den Betrieb empfehlen wir deshalb ein freigegebenes Testfenster mit gesicherter Konfiguration und bekanntem Rückweg. Prüfen Sie vorher die tatsächlich eingesetzte Software, Version und Hosting-Verwaltung. In einem Hosting-Panel darf nicht zusätzlich ein zweiter, konkurrierender Erneuerungsmechanismus eingerichtet werden. Die konkrete Umsetzung gehört in die Verantwortung der Administration.
Die Außenprüfung gehört zur Abnahme
Unser Vorschlag für eine externe Kontrolle: Rufen Sie den vorgesehenen Hostnamen mit regulärer Zertifikatsprüfung auf. Prüfen Sie Gültigkeitszeitraum, passenden Namen und eine vertrauenswürdige Zertifikatskette. Ist die Adresse über IPv4 und IPv6 veröffentlicht, beziehen Sie beide Wege in den Test ein. Bei mehreren TLS-Endpunkten muss die Kontrolle deren tatsächliche Verteilung berücksichtigen.
Ein deaktivierter Zertifikatscheck ist kein erfolgreicher Abnahmetest. Ebenso wenig genügt ein HTTP-200-Ergebnis, wenn es nur mit umgangener TLS-Prüfung zustande kommt. Dokumentieren Sie den geprüften Hostnamen, Zeitpunkt und das tatsächlich ausgelieferte Zertifikat. So lässt sich ein späterer Fehler einem konkreten Endpunkt zuordnen.
Auf Warnmails der Zertifizierungsstelle nicht verlassen
Let’s Encrypt hat seinen E-Mail-Dienst für Ablaufwarnungen eingestellt. Die offizielle Dokumentation bestätigt das Ende des Dienstes. Wer diesen Anbieter verwendet, darf die ausbleibende Nachricht deshalb nicht als Zeichen eines gesunden Zertifikatsbetriebs werten.
Unsere Empfehlung ist eine eigene, vom Erneuerungsjob getrennte Ablauf- und Erreichbarkeitskontrolle. Wählen Sie Warnschwellen passend zur verbleibenden Laufzeit und zur Zeit, die Ihr Betrieb für Analyse und Behebung benötigt. Testen Sie auch die Zustellung einer harmlosen Alarmmeldung und die Vertretung. Ein Alarm im unbeaufsichtigten Postfach hilft im Fehlerfall nicht weiter.
Wann erneut geprüft werden sollte
Wir empfehlen einen erneuten End-to-End-Test nach Änderungen an Hosting, Proxy, DNS, Firewall oder Zertifikatsverwaltung. Nutzen Sie dabei die vorhandene IT-Dokumentation für Abhängigkeiten und Zuständigkeiten. Die Absicherung von Registrar und DNS ist ein eigener Baustein; dazu ergänzt unser Leitfaden zum Domainbetrieb diesen Beitrag.
SCREENUS unterstützt bei der technischen Bestandsaufnahme und beim geordneten Betrieb. Über eine gemeinsame Prüfung der Zertifikatswege lässt sich klären, wo Ausstellung, Übernahme oder externe Überwachung noch nicht nachvollziehbar abgesichert sind.
Keine Rechtsberatung: Der Beitrag bietet technische Orientierung. Vertragliche Anforderungen und die konkrete Konfiguration müssen für die jeweilige Umgebung gesondert geprüft werden.