Fachlich geprüft von Robin Roeder, Geschäftsführer der SCREENUS GmbH · zuletzt geprüft am 11.11.2026.
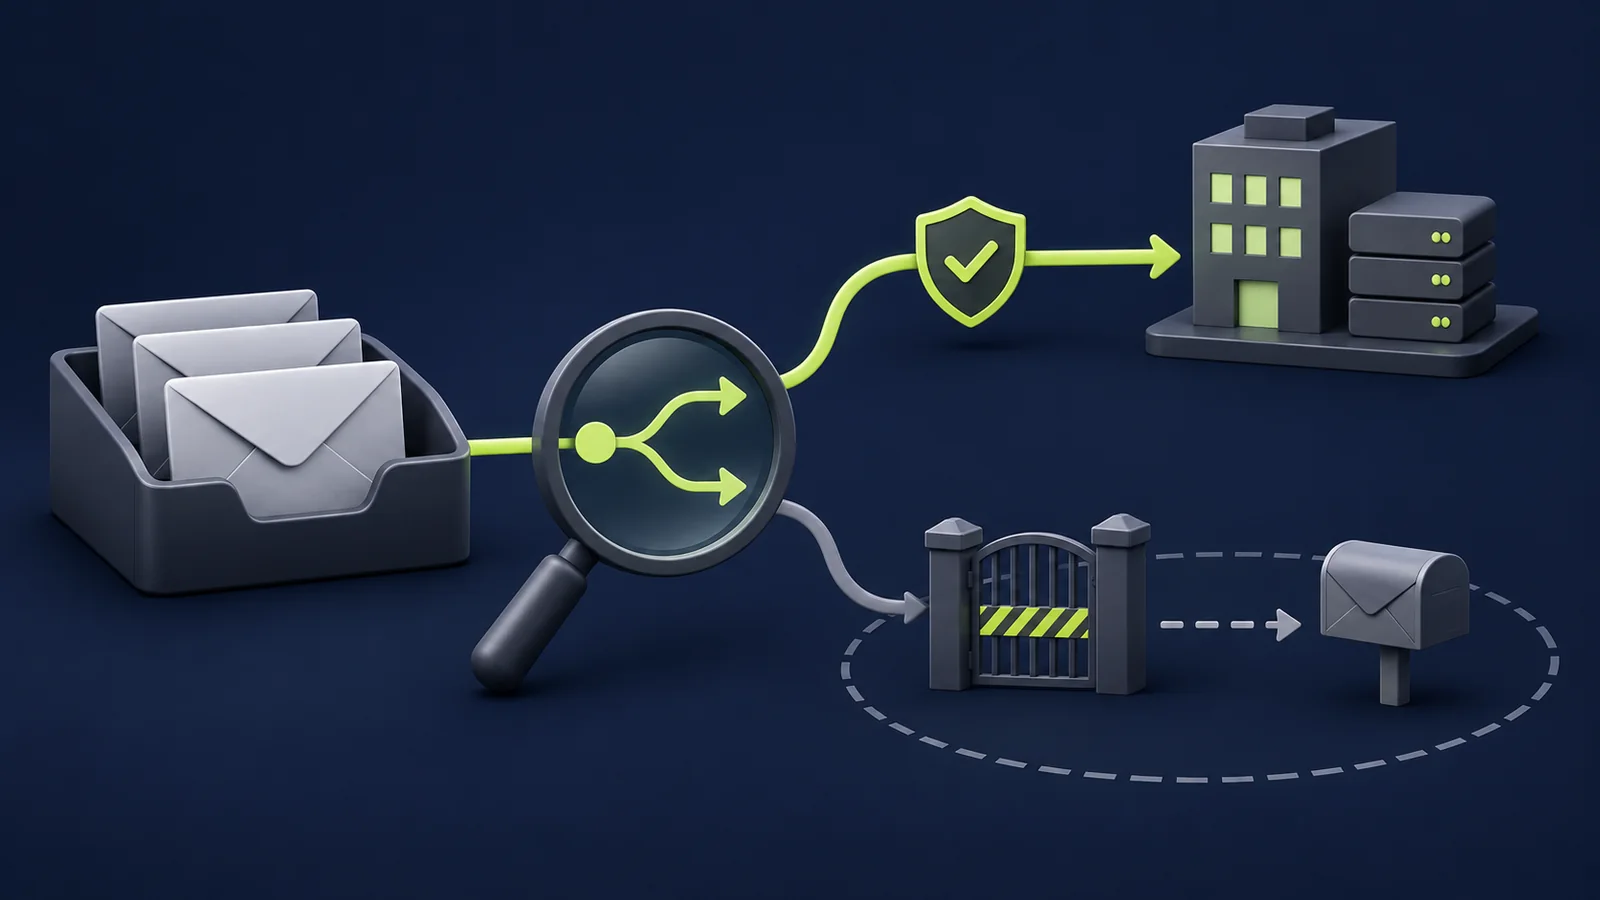
Eine automatische Weiterleitung kann einen Arbeitsablauf erleichtern. Sie kann aber auch Geschäftsnachrichten unbemerkt an ein fremdes Postfach schicken. Deshalb lohnt sich ein nachvollziehbarer Überblick: Welche Regeln bestehen, wer hat sie freigegeben und welche Nachrichten verlassen darüber die Organisation?
Kurzantwort: Regelbestand und wirksamen Versand getrennt prüfen
Unsere Empfehlung: Erfassen Sie automatische Weiterleitungen, ordnen Sie jede einem dokumentierten Zweck zu und prüfen Sie die tatsächlich wirksamen Versandbeschränkungen. Eine gespeicherte Regel ist noch kein Beleg für eine erfolgreiche Zustellung. Umgekehrt sollte eine unbekannte Regel nicht allein wegen eines harmlosen Namens als unbedenklich gelten.
Warum Weiterleitungen eine eigene Kontrolle verdienen
MITRE ATT&CK beschreibt E-Mail-Weiterleitungsregeln als eine Technik zum Sammeln von Informationen. Solche Regeln können den fortgesetzten Empfang von Nachrichten ermöglichen, obwohl ein kompromittiertes Kennwort bereits geändert wurde. Eine Kennwortänderung ersetzt deshalb keine Untersuchung der eingerichteten Regeln.
Microsoft erläutert im Untersuchungsleitfaden für verdächtige Posteingangsregeln, dass Angreifer Nachrichten gezielt nach Kriterien wie Begriffen im Betreff oder Inhalt weiterleiten können. Zur Einordnung empfiehlt der Hersteller, Empfänger und Filter sowie die Aktivitäten rund um die Regelerstellung zu untersuchen. Eine ungewöhnliche Regel ist damit ein Prüfhinweis, noch kein abschließender Beweis eines Angriffs.
Nicht nur in der persönlichen Outlook-Ansicht suchen
Microsoft unterscheidet bei Microsoft 365 zwischen Posteingangsregeln und administrativ eingerichteter Postfachweiterleitung. Die Kontrolle externer automatischer Weiterleitungen kann außerdem durch ausgehende Spamfilterrichtlinien, Remotedomänen und Nachrichtenflussregeln beeinflusst werden. Eine blockierende Einstellung setzt sich dabei in der Regel gegen eine erlaubende durch.
Unser Vorschlag: Lassen Sie die zuständige Administration die relevanten Ebenen gemeinsam erfassen. Notieren Sie Postfach, Regeltyp, Zieladresse, Bedingungen, Aktivierungszustand und bekannte Freigabe. Prüfen Sie bei anderen Mailplattformen die entsprechenden server- und clientseitigen Funktionen anhand der jeweiligen Dokumentation. Die Microsoft-Einstellungen lassen sich nicht unverändert auf jeden Mailserver übertragen.
Legitime Ausnahmen mit einem klaren Zweck versehen
Für jede benötigte Ausnahme empfehlen wir eine kurze Entscheidung: Wer benötigt welche Nachrichten an welchem Ziel, bis wann und aus welchem geschäftlichen Grund? Prüfen Sie dabei, ob eine interne Zuständigkeit oder ein geeignetes gemeinsames Postfach den Arbeitsablauf besser abbildet als eine pauschale Weiterleitung.
Ein privates Zielpostfach sollte nicht stillschweigend als genehmigt gelten. Lassen Sie fachliche und gegebenenfalls datenschutzbezogene Fragen durch die zuständigen Personen bewerten. Halten Sie auch fest, wer eine Ausnahme nach einem Rollenwechsel oder beim IT-Offboarding erneut prüft. Dieser Beitrag trifft keine pauschale rechtliche Zulässigkeitsentscheidung.
Bei Microsoft 365 die tatsächliche Richtlinie feststellen
Die aktuelle Microsoft-Dokumentation warnt davor, sich auf die Bezeichnung „Automatic – System-controlled“ zu verlassen: Das Verhalten kann je nach Organisation unterschiedlich sein. Der Hersteller empfiehlt deshalb eine ausdrückliche Einstellung für das Erlauben oder Sperren. Eine Sperre in der ausgehenden Spamfilterrichtlinie betrifft automatische externe Weiterleitungen; interne Weiterleitungen werden davon nicht erfasst.
Unsere Empfehlung: Prüfen Sie den konkreten Mandanten und die wirksame Zuordnung der Richtlinien. Dokumentieren Sie die Entscheidung, statt einen vermeintlichen Standardzustand vorauszusetzen. Änderungen sollten begrenzt und mit den betroffenen Arbeitsabläufen abgestimmt erfolgen.
Verdacht sichern und kontrolliert eindämmen
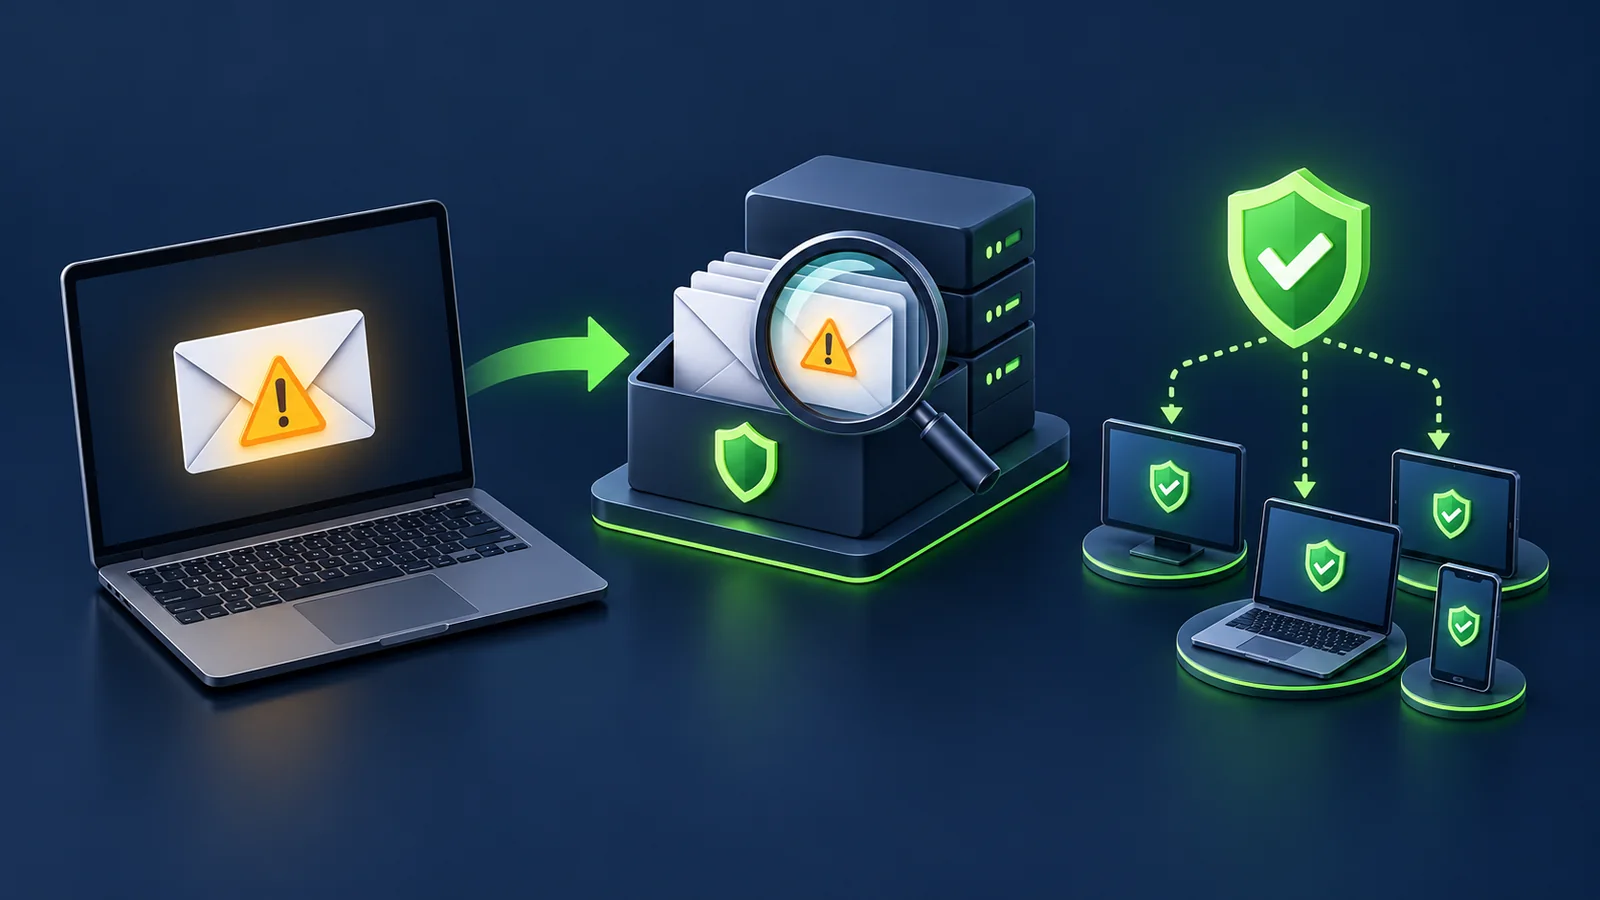
Unser betrieblicher Vorschlag: Melden Sie eine unbekannte Weiterleitung über den vorgesehenen Sicherheitsmeldeweg. Die Administration sollte die Regelkonfiguration und verfügbare relevante Protokolle sichern, die Freigabe unabhängig prüfen und das weitere Vorgehen festlegen. Bei einem akuten Verdacht muss die Eindämmung zügig erfolgen; eine vollständige Untersuchung darf nicht zur Voraussetzung jeder Schutzmaßnahme werden.
Für bestätigte bösartige Posteingangsregeln nennt Microsoft das Deaktivieren der Regel, das Zurücksetzen der Zugangsdaten und die Suche nach weiteren verdächtigen Aktivitäten. Wir empfehlen, diese Schritte in die bestehende Reaktion auf Kontokompromittierungen einzubetten. Nur die einzelne Weiterleitung zu entfernen, beantwortet noch nicht die Frage nach weiteren Änderungen oder bereits abgeflossenen Nachrichten.
Mit einer unkritischen Nachricht nachprüfen
Nach einer Änderung empfehlen wir einen begrenzten Funktionstest mit einer dafür vorgesehenen, nicht vertraulichen Nachricht. Prüfen Sie das erwartete Ergebnis anhand der verfügbaren Versand- und Zustellinformationen. Kontrollieren Sie zugleich, ob weiterhin benötigte interne Abläufe funktionieren. Halten Sie Ergebnis, Ausnahme und nächsten Prüftermin fest.
SCREENUS unterstützt bei der technischen Prüfung von E-Mail-Regeln und Schutzrichtlinien. Ziel ist ein nachvollziehbarer Zustand, in dem Zweck, Verantwortung und tatsächlicher Nachrichtenweg zusammenpassen.
Keine Rechtsberatung: Dieser Beitrag bietet technische Orientierung. Datenschutz, Vertraulichkeit, Aufbewahrung und mögliche Meldepflichten sind im konkreten Fall mit den zuständigen Personen zu bewerten.