Fachlich geprüft von Robin Roeder, Geschäftsführer der SCREENUS GmbH · zuletzt geprüft am 28.08.2026.
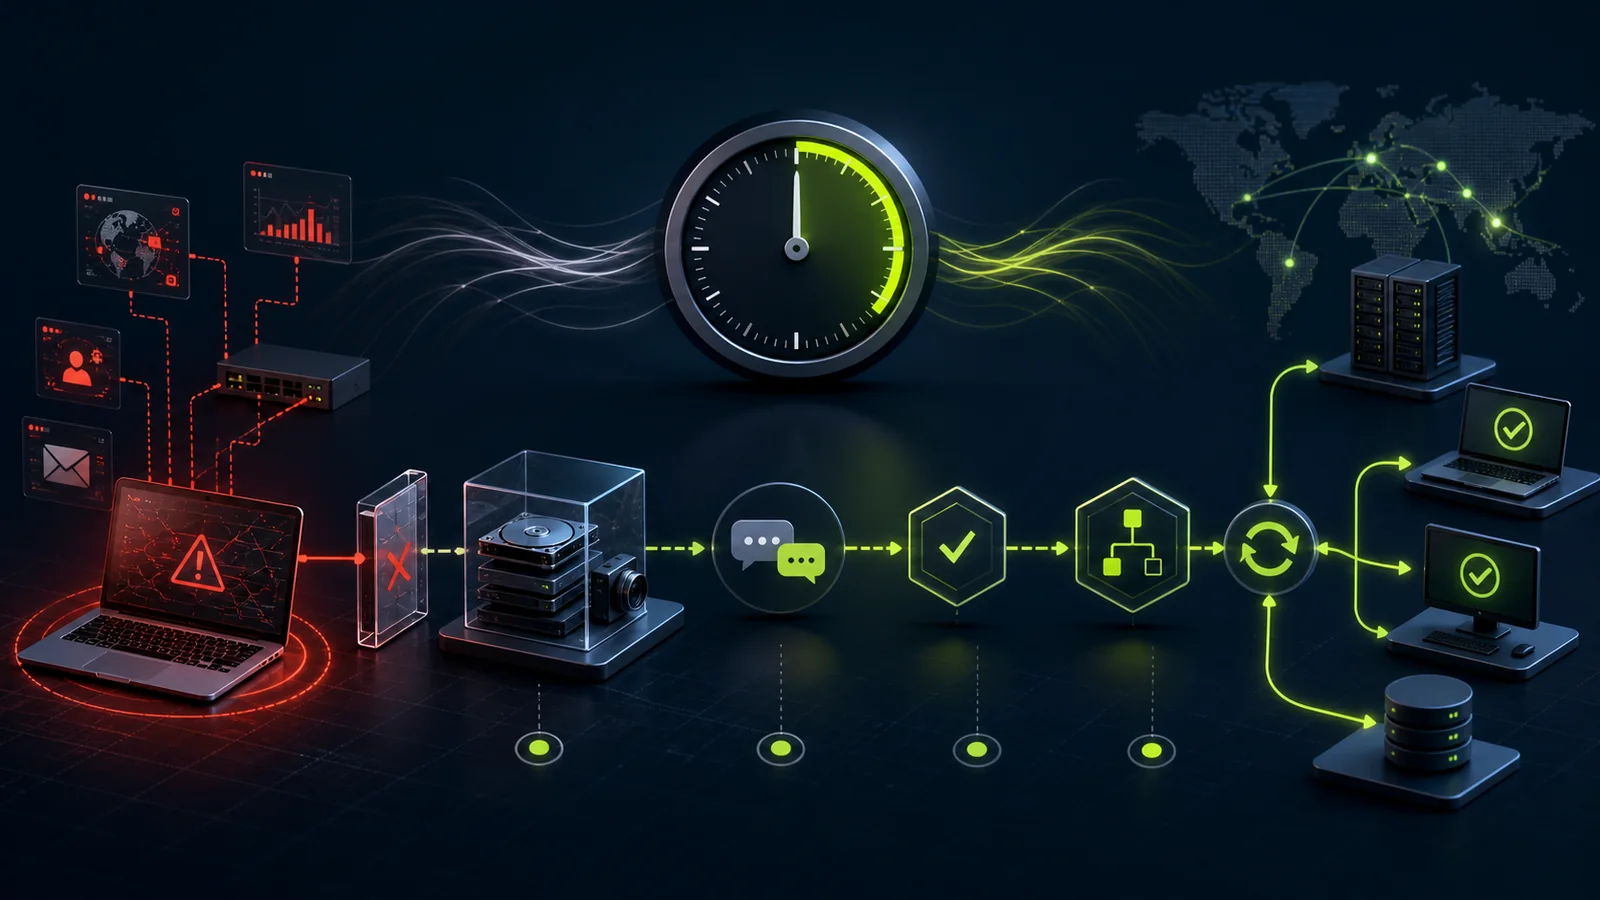
Die erste Stunde entscheidet selten über die vollständige Lösung. Sie entscheidet aber darüber, ob Informationen erhalten bleiben, Zuständigkeiten greifen und unkoordinierte Maßnahmen den Schaden vergrößern. Ein einfacher Rhythmus hilft, handlungsfähig zu bleiben.
Minute 0 bis 15: Melden, führen, festhalten
Die meldende Person beschreibt Beobachtung, Zeitpunkt, betroffenes Gerät oder Konto und bisherige Handlungen. Ein zentraler Verantwortlicher übernimmt die Koordination. Das BSI empfiehlt ausdrücklich, Ruhe zu bewahren und nicht übereilt zu handeln.
Beginnen Sie sofort ein Ereignisprotokoll. Notieren Sie Uhrzeit, Quelle jeder Information, Entscheidungen und ausführende Person. Fotos von Meldungen und unveränderte Protokollexporte können später wichtiger sein als eine schnelle Vermutung zur Ursache.
Minute 15 bis 30: Reichweite und Geschäftsauswirkung klären
Prüfen Sie, welche Systeme, Konten, Standorte und Dienste betroffen sein könnten. Trennen Sie bestätigte Fakten von Annahmen. Gleichzeitig bewertet die Geschäftsseite, welche Prozesse ausfallen, ob ein sicherer Weiterbetrieb möglich ist und welche Entscheidungen nicht auf die IT warten können.
Bei aktivem Schaden kann eine Netztrennung notwendig sein. Ein Ausschalten vernichtet jedoch flüchtige Spuren. Deshalb wird die Maßnahme an Ausbreitungsrisiko, Sicherheitsfolgen und geplantem Beweisstandard ausgerichtet.
Minute 30 bis 60: Eindämmen und Kommunikation ordnen
Kompromittierte Konten, bekannte schädliche Ziele oder betroffene Segmente werden kontrolliert behandelt. Änderungen erfolgen so, dass ihre Wirkung und spätere Rücknahme nachvollziehbar bleiben. Sichern Sie relevante Alarmdaten, Anmeldungen, E-Mails und Zeitbezüge.
Prüfen Sie interne und externe Informationspflichten: Geschäftsleitung, Datenschutz, Versicherung, Kundenverträge, Behörden oder Strafverfolgung können je nach Vorfall betroffen sein. Eine benannte Kommunikationsrolle verhindert widersprüchliche Aussagen.
Konkrete nächste Schritte
- Zentralen Meldeweg nutzen. Sammeln Sie Zeitpunkt, Beobachtung, betroffenes System und bereits ausgeführte Maßnahmen.
- Einsatzleitung benennen. Eine Person koordiniert Entscheidungen, Aufgaben, Rückmeldungen und Lageupdates.
- Ereignisprotokoll starten. Halten Sie Fakten, Quellen, Entscheidungen und Zeiten fortlaufend fest.
- Schaden kontrolliert begrenzen. Trennen oder sperren Sie zielgerichtet und berücksichtigen Sie Beweissicherung und Betriebssicherheit.
- Relevante Rollen informieren. Geschäftsleitung, IT, Datenschutz, Kommunikation und externe Hilfe arbeiten nach klarer Zuständigkeit.
- Pflichten und nächste Lagebesprechung planen. Setzen Sie einen festen Zeitpunkt für neue Fakten, Entscheidungen und externe Meldungen.
Fazit
Die erste Stunde braucht keine perfekte Ursachenanalyse. Sie braucht Führung, ein belastbares Lagebild, erhaltene Spuren und Maßnahmen, deren Zweck klar ist. Wer diese Grundlagen vorher übt, gewinnt im Ernstfall wertvolle Zeit.
IT-Forensik & Vorfallhilfe ansehen
Quellen und Aktualitätsstand
Die fachlichen Aussagen wurden am 19. August 2026 anhand der folgenden Primärquellen geprüft. Der Text ist eigenständig formuliert.