Fachlich geprüft von Robin Roeder, Geschäftsführer der SCREENUS GmbH · zuletzt geprüft am 28.08.2026.
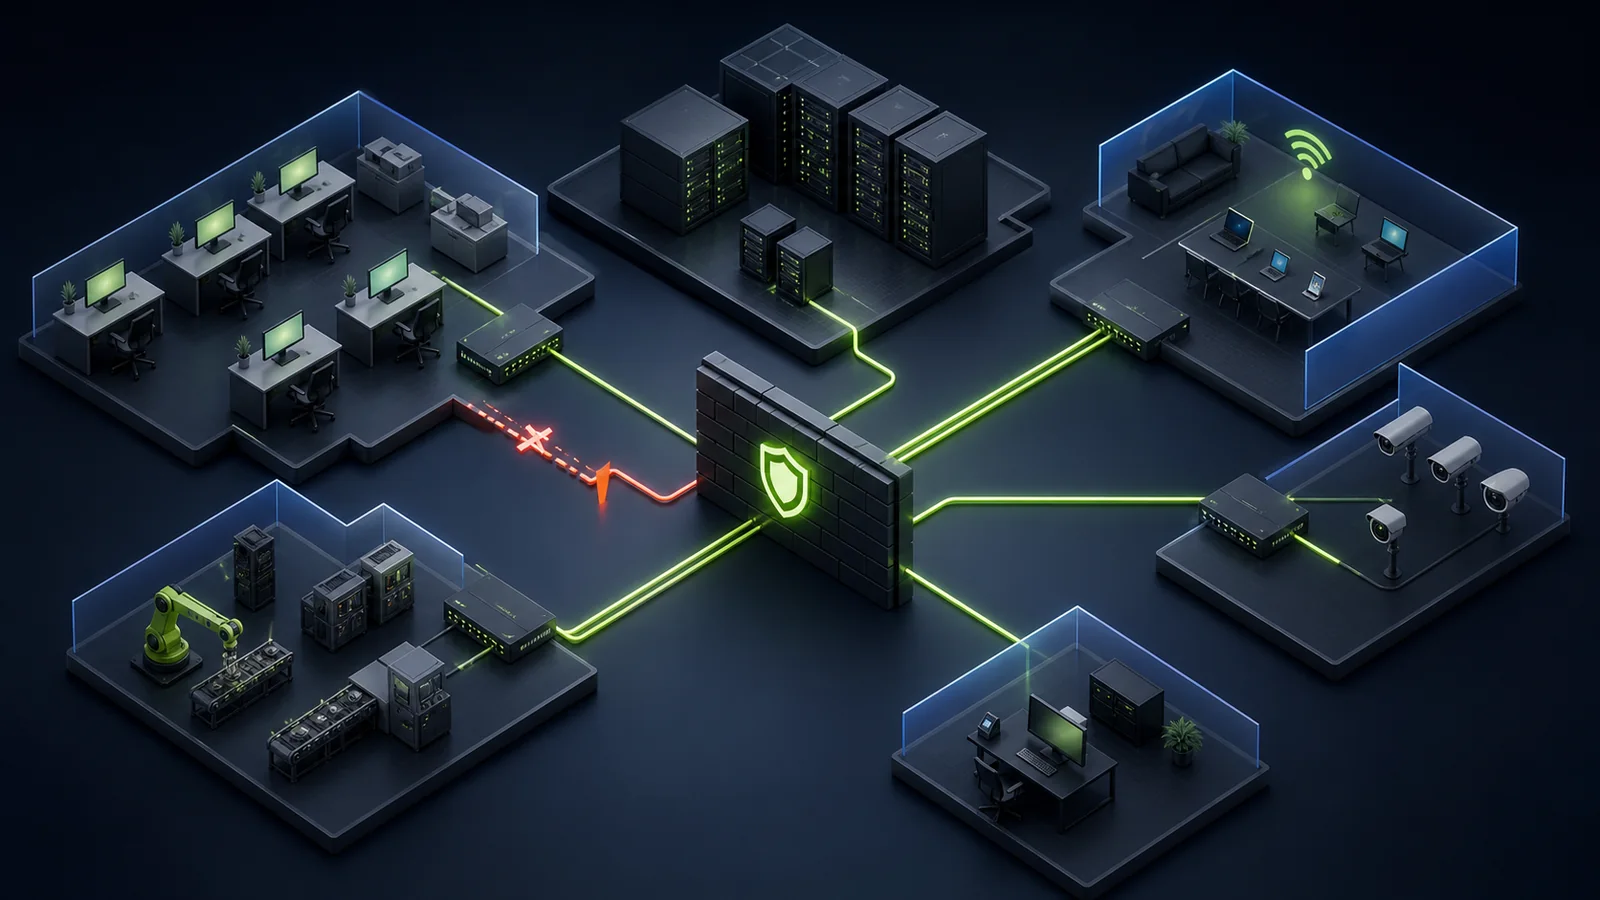
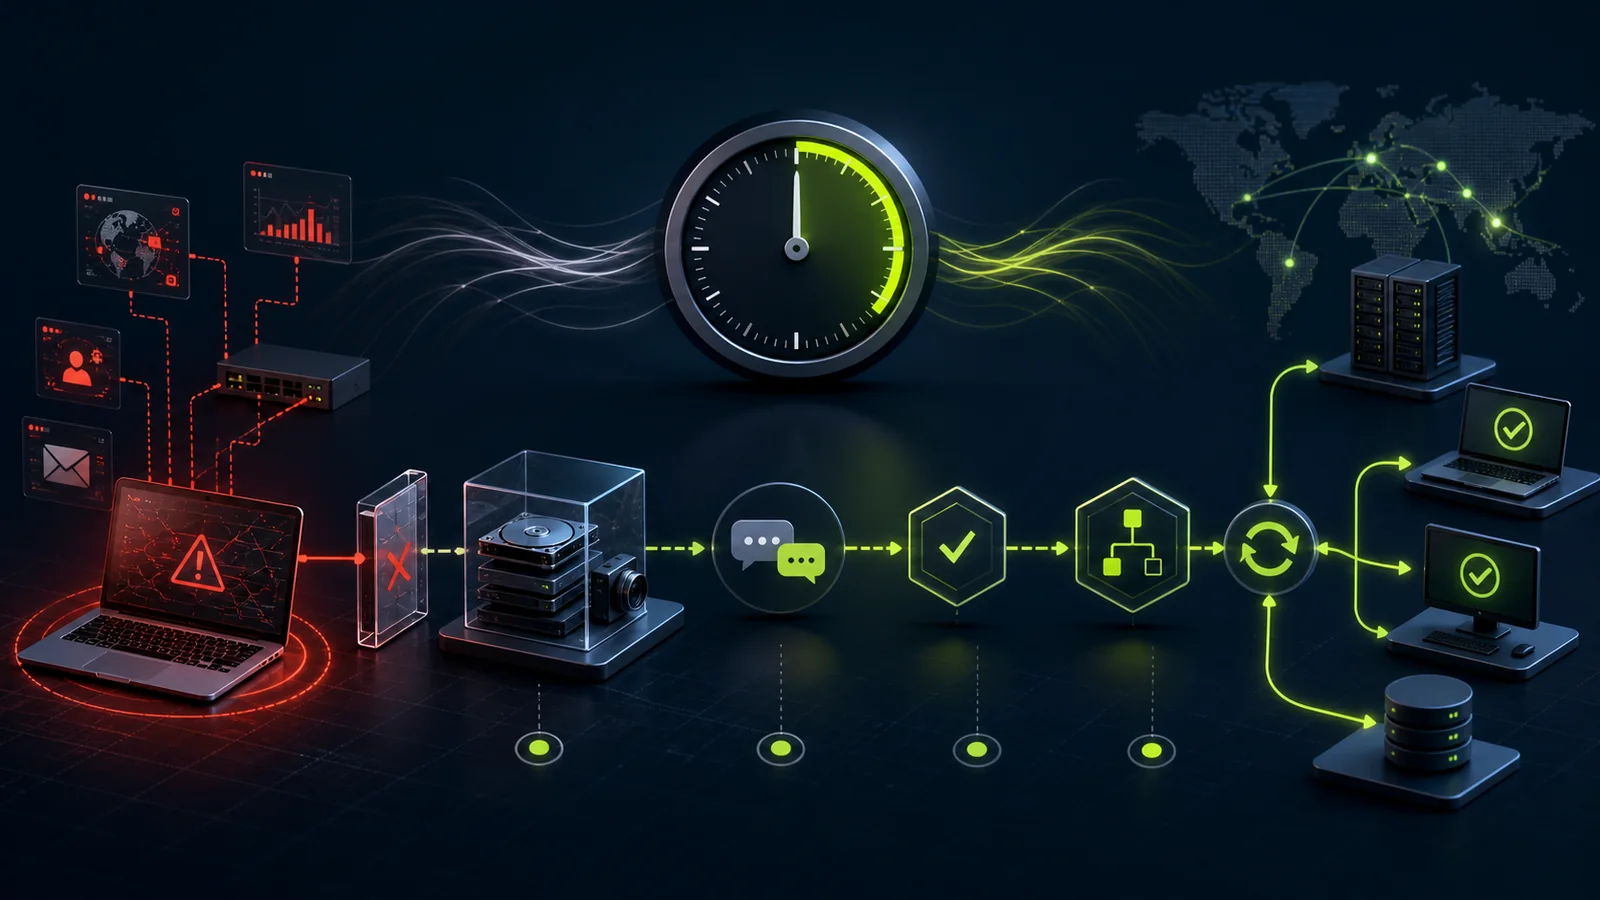
In einem flachen Netz kann ein kompromittiertes Gerät viele andere Systeme direkt erreichen. Segmentierung begrenzt diese Bewegungsfreiheit – aber nur, wenn Übergänge kontrolliert, Regeln nachvollziehbar und Ausnahmen nicht zur heimlichen Vollverbindung werden.
VLAN ist ein Werkzeug, keine vollständige Sicherheitsgrenze
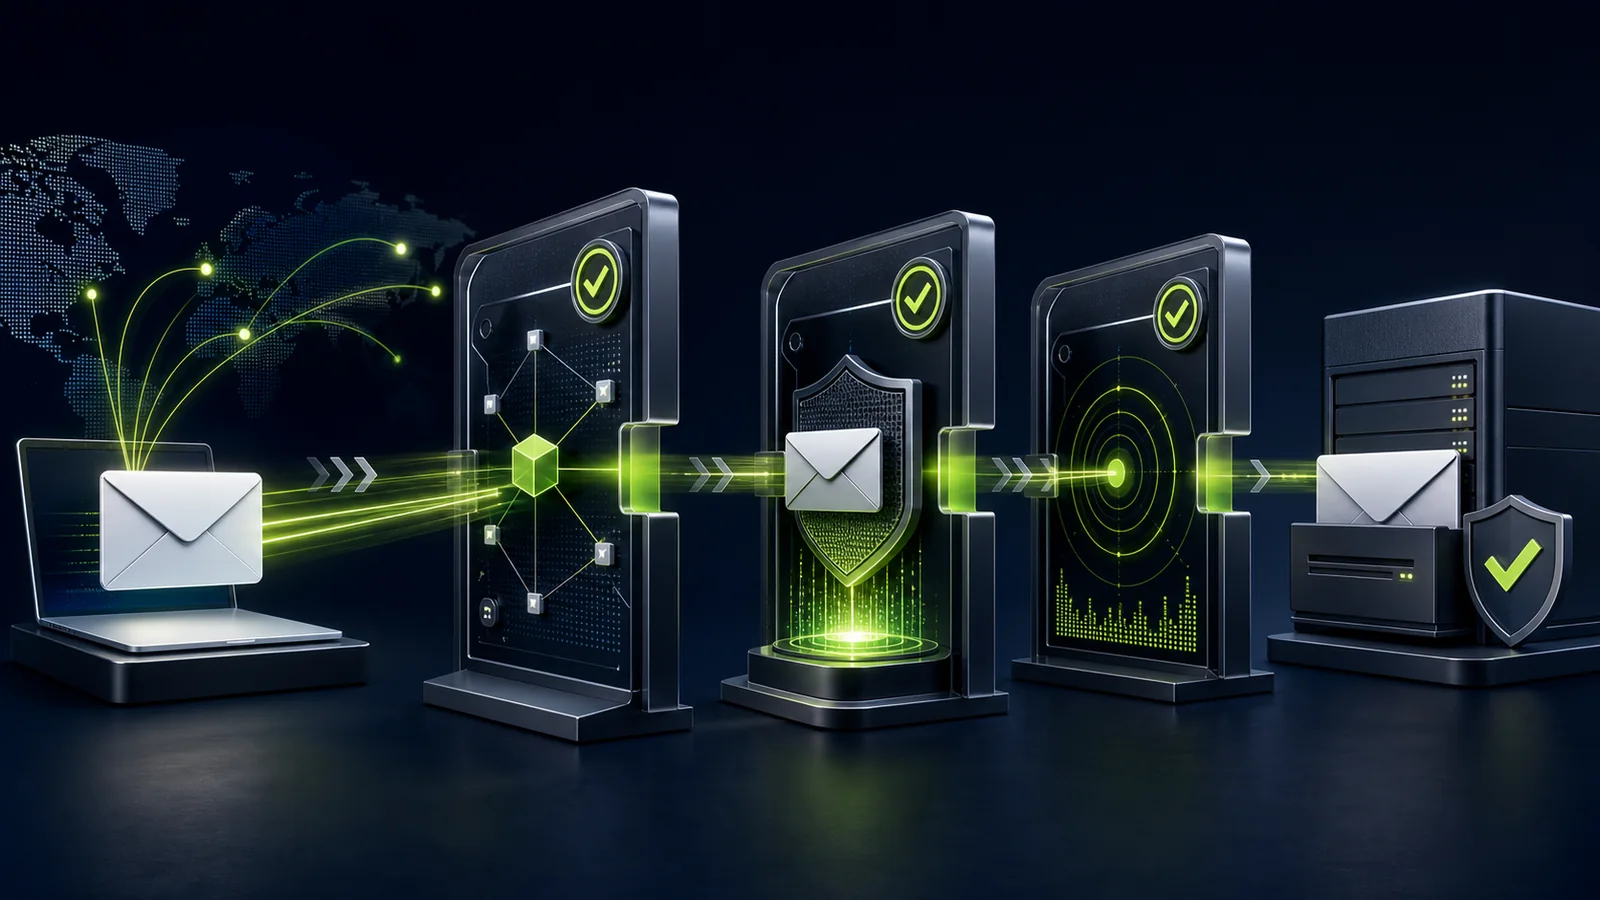
VLANs teilen eine gemeinsame physische Infrastruktur logisch auf. Die eigentliche Schutzwirkung entsteht an den Übergängen: Router, Firewallregeln, Zugriffskontrollen und Protokollierung entscheiden, welche Kommunikation möglich ist.
Das BSI fordert, Clients und Server in unterschiedlichen Segmenten zu platzieren und die Kommunikation mindestens durch einen zustandsbehafteten Paketfilter zu kontrollieren. Gäste und Bereiche ohne ausreichende interne Kontrolle benötigen eigene Zonen.
Sinnvolle Zonen für ein mittelständisches Netz
Ein praktikables Modell unterscheidet Arbeitsplatzgeräte, Server, Drucker und IoT, Gäste, VoIP, Management sowie gegebenenfalls Produktion oder Hoftechnik. Cloud-Dienste sind nicht im lokalen VLAN, ihre Zugänge und Identitäten gehören trotzdem in das Datenflussmodell.
Besonders Verwaltungsoberflächen sollten nur aus einem geschützten Managementbereich erreichbar sein. Ein eigenes Segment ohne restriktive Regeln bietet dagegen lediglich Ordnung in der Adressierung.
Ausnahmen sind der eigentliche Prüfpunkt
Anwendungen benötigen oft mehrere Verbindungen zu Datenbank, Dateidienst, DNS oder externen APIs. Diese Wege werden dokumentiert und gezielt freigegeben. Breite Regeln wie „intern nach intern erlaubt“ heben die Segmentierung faktisch wieder auf.
CISA betont, dass Segmentierung laterale Bewegungen begrenzen kann. Sie kann jedoch durch Fehlbedienung oder Geräte, die mehrere Zonen verbinden, unwirksam werden. Deshalb gehören Regelreviews, Netzpläne und Tests zum laufenden Betrieb.
Konkrete nächste Schritte
- Systeme und Datenflüsse aufnehmen. Erfassen Sie, wer mit welchem Dienst aus welchem Bereich kommunizieren muss.
- Zonen nach Vertrauen bilden. Geschäftsfunktion, Schutzbedarf und administrativer Einfluss sind wichtiger als Abteilungsnamen.
- Übergänge kontrollieren. Führen Sie Kommunikation über Firewalls oder Paketfilter mit klarer Protokollierung.
- Regeln klein beginnen. Erlauben Sie benötigte Ziele und Dienste; dokumentieren Sie temporäre Ausnahmen mit Ablaufdatum.
- Managementzugänge abtrennen. Switches, Firewalls, Hypervisor und Backups benötigen besonders geschützte Verwaltungswege.
- Wirkung testen. Prüfen Sie erlaubte und verbotene Verbindungen sowie Alarmierung und Protokollierung.
Fazit
Gute Segmentierung macht ein Netz verständlicher und begrenzt Angriffswege. Der Wert entsteht nicht aus der Anzahl der VLANs, sondern aus bewusst erlaubten Datenflüssen, geschützten Verwaltungswegen und regelmäßig geprüften Regeln.
Quellen und Aktualitätsstand
Die fachlichen Aussagen wurden am 19. August 2026 anhand der folgenden Primärquellen geprüft. Der Text ist eigenständig formuliert.