Fachlich geprüft von Robin Roeder, Geschäftsführer der SCREENUS GmbH · zuletzt geprüft am 27.08.2026.
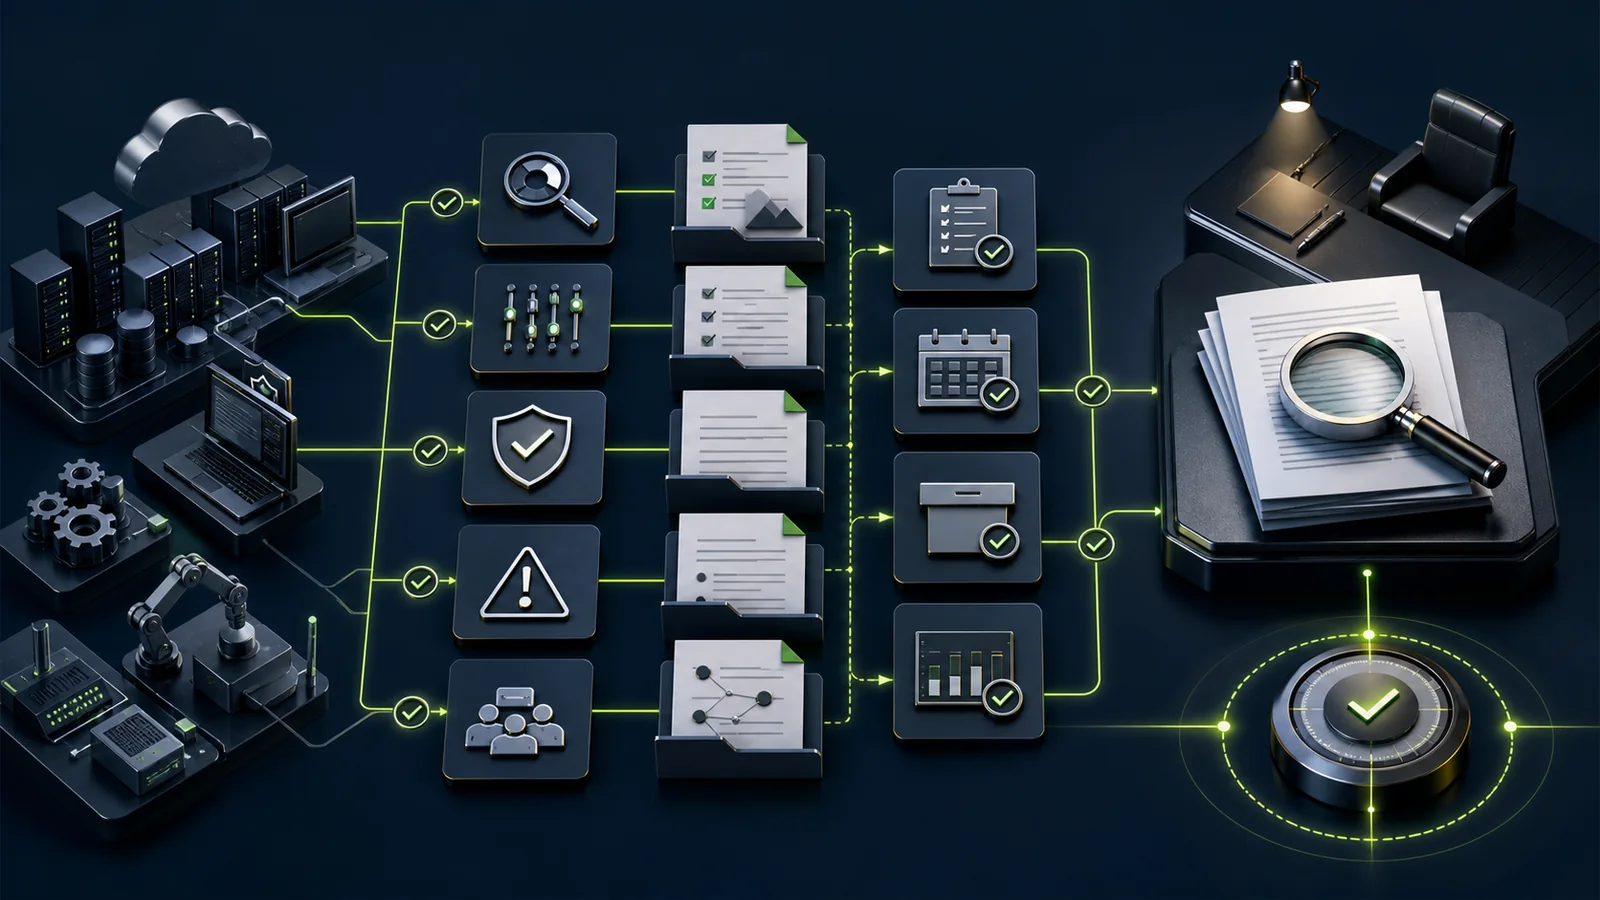
NIS2 verlangt keine Sammlung beliebiger PDFs, sondern nachvollziehbare Risikomanagementmaßnahmen und deren wirksame Umsetzung. Für Geschäftsleitung und IT bedeutet das: Entscheidungen, Verantwortlichkeiten und technische Nachweise müssen zusammenpassen.
Der erste Nachweis ist die belastbare Geltungsprüfung
Branche, konkrete Tätigkeit, Größe, Unternehmensverbund und besondere Einstufungsregeln bestimmen, ob Pflichten greifen. Eine bloße Aussage „wir sind zu klein“ reicht nicht, wenn verbundene Unternehmen oder besondere Einrichtungsarten unberücksichtigt bleiben.
Dokumentieren Sie verwendete Unternehmensdaten, relevante Anlagen des Gesetzes, offene Auslegungsfragen und den Zeitpunkt der Prüfung. Änderungen bei Tätigkeit, Größe oder Konzernstruktur lösen eine erneute Bewertung aus.
Maßnahmen brauchen Entscheidung und Wirksamkeitsbeleg
§ 30 BSIG nennt unter anderem Risikoanalyse, Vorfallbewältigung, Backup und Wiederherstellung, Lieferkettensicherheit, Schwachstellenmanagement, Wirksamkeitsbewertung, Schulung, Kryptografie, Zugriffskontrolle und MFA. Ein Produktkauf deckt diese Themen nicht automatisch ab.
Geeignete Nachweise können freigegebene Konzepte, Konfigurationsauszüge, Prüfprotokolle, Ticketverläufe, Restore-Tests, Schulungsnachweise und behandelte Abweichungen sein. Entscheidend ist, dass sie den tatsächlichen Betrieb abbilden und nicht nur eine Richtlinie ohne Umsetzung.
Geschäftsleitung überwacht, IT liefert belastbare Fakten
Die Geschäftsleitung muss Maßnahmen umsetzen und überwachen; technische Verantwortung kann Aufgaben verteilen, aber die Leitungsaufgabe nicht vollständig ersetzen. Sinnvoll ist ein regelmäßiges, verständliches Reporting mit Risiken, Status, Abweichungen und Entscheidungen.
Für neue Einrichtungen gilt nach § 33 grundsätzlich eine Registrierungsfrist von drei Monaten. Änderungen bestimmter Angaben sind unverzüglich, spätestens binnen zwei Wochen nach Kenntnis, zu melden. Das konkrete Verfahren und weitere Fristen sollten anhand der aktuellen BSI-Informationen geprüft werden.
Konkrete nächste Schritte
- Geltungsbereich belegen. Halten Sie Tätigkeit, Größe, Verbundbetrachtung, Ergebnis und Prüftermin nachvollziehbar fest.
- Verantwortlichkeiten zuweisen. Maßnahmen, Nachweise, Freigaben und Eskalation benötigen benannte Rollen.
- Risiken priorisieren. Verbinden Sie Geschäftsprozesse, Systeme, Bedrohungen und vorhandene Kontrollen.
- Wirksamkeit prüfen. Restore, Alarmierung, Patchstatus oder Berechtigungen brauchen technische Tests statt Selbstauskunft.
- Management-Reporting etablieren. Zeigen Sie Risiken, Abweichungen, Maßnahmenstatus und notwendige Entscheidungen regelmäßig.
- Änderungen nachhalten. Unternehmensdaten, Systeme, Lieferanten und Rechtslage müssen Aktualisierungen der Dokumentation auslösen.
Fazit
Gute NIS2-Dokumentation ist das Nebenprodukt eines steuerbaren Sicherheitsbetriebs. Sie zeigt nicht nur, welche Maßnahme vorgesehen ist, sondern wer entschieden hat, wie sie umgesetzt wurde und woran ihre Wirksamkeit erkennbar ist.
Quellen und Aktualitätsstand
Die fachlichen Aussagen wurden am 19. August 2026 anhand der folgenden Primärquellen geprüft. Der Text ist eigenständig formuliert.
Dieser Beitrag erläutert technische und organisatorische Praxis und ersetzt keine Rechtsberatung oder individuelle Prüfung des Anwendungsbereichs.