Fachlich geprüft von Robin Roeder, Geschäftsführer der SCREENUS GmbH · zuletzt geprüft am 18.10.2026.
Fernwartung ist hilfreich, wenn eine Fachanwendung stockt oder ein System betreut werden muss. Ein dauerhaft offener Dienstleisterzugang ist aber keine gute Abkürzung. Entscheidend ist, wer auf welches System zugreifen darf, für welchen Auftrag und wie der Zugriff wieder endet.
Kurzantwort: Was macht einen Zugang kontrollierbar?
NIST betrachtet bei Fernzugriffen nicht nur den Verbindungsweg, sondern auch die beteiligten Endgeräte, Zugangsserver und erreichbaren Ressourcen. Microsoft beschreibt privilegierten Zugriff ebenfalls als zusammenhängende Sicherheitskette. Daraus leiten wir für KMU einen praktischen Ablauf ab: Zweck festlegen, Identität prüfen, Rechte begrenzen, Zugriff beobachten und nach Abschluss entziehen.
Vor dem Verbindungsaufbau den Auftrag klären
Halten Sie als betriebliche Empfehlung mindestens Ansprechpartner, betroffenes System, Anlass und Zeitfenster fest. Ein unerwarteter Anruf mit der Bitte, ein Fernwartungsprogramm zu starten, ist noch keine Freigabe. Bestätigen Sie die Anfrage über einen bereits bekannten Kontaktweg. Übernehmen Sie dafür nicht einfach die Telefonnummer oder den Link aus der unerwarteten Nachricht.
Unterscheiden Sie begleitete Hilfe am Arbeitsplatz von unbeaufsichtigter Administration. Bei begleiteter Hilfe kann die betroffene Person die Sitzung sehen und beenden. Unbeaufsichtigter Zugriff braucht dagegen einen bewusst geregelten Betriebsprozess; ein still installierter Agent darf nicht zum unbekannten Hintereingang werden.
Eine Person, ein nachvollziehbares Konto
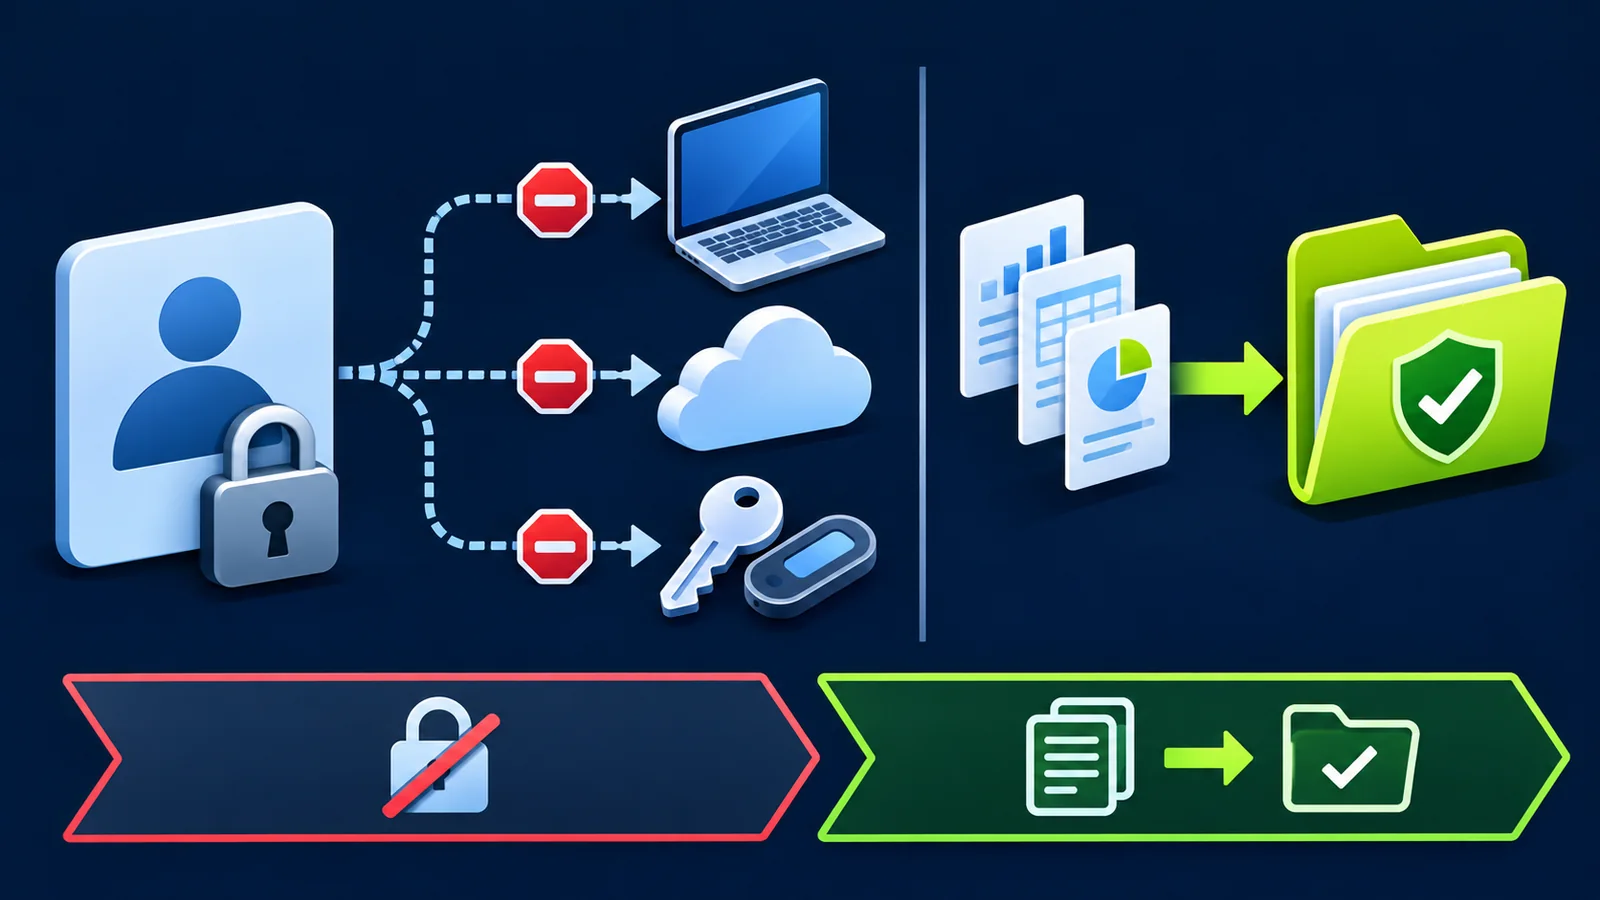
Unser Planungsansatz: Vermeiden Sie gemeinsam genutzte Administratorkonten, soweit die Plattform individuelle Konten ermöglicht. Ordnen Sie Zugriffe konkreten Personen zu und verwenden Sie starke Mehrfaktorauthentisierung. Auch Wiederherstellung und Notfallzugriff müssen geregelt sein, damit eine verlorene Anmeldung nicht zu einer improvisierten Umgehung führt.
Die Anmeldung allein genügt nicht. Prüfen Sie das verwendete Administrationsgerät, die Aktualität des Fernwartungswerkzeugs und die Möglichkeiten, eine kompromittierte Sitzung zu beenden. Die konkrete Umsetzung hängt von Produkt, Architektur und Schutzbedarf ab.
Nur das benötigte Ziel erreichbar machen
Ein Dienstleister für eine Fachanwendung benötigt nicht automatisch Zugriff auf alle Server, Sicherungen und Netzwerkgeräte. Definieren Sie Zielsystem, erlaubte Tätigkeiten und nötige Berechtigungen. Freigaben für erhöhte Rechte sollten bewusst erfolgen und nicht dauerhaft aus Bequemlichkeit bestehen bleiben.
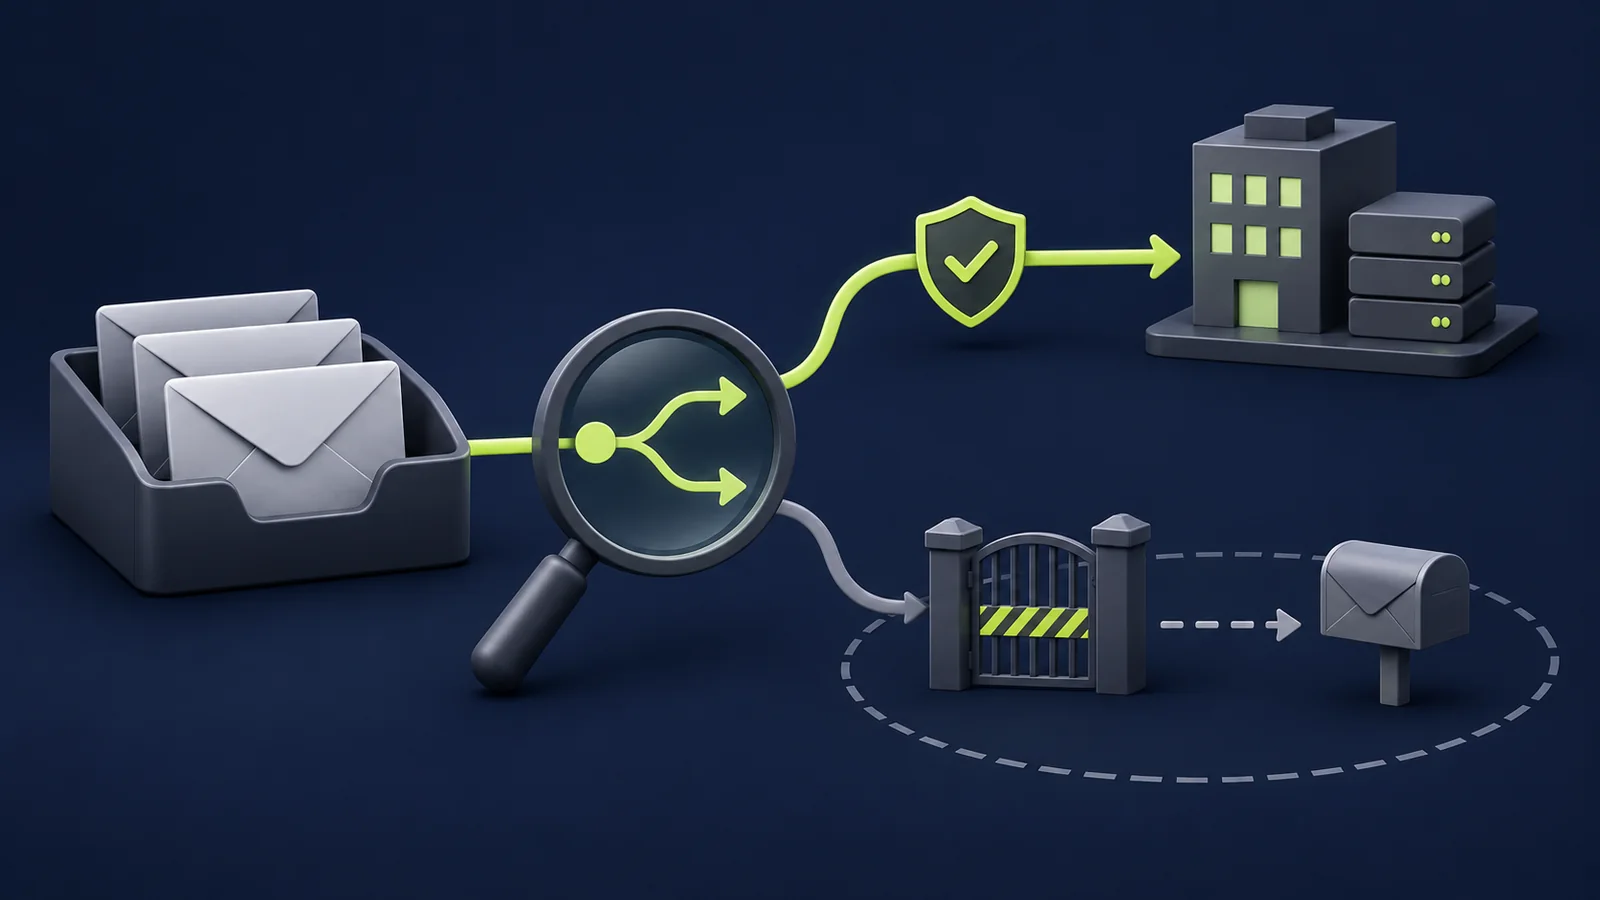
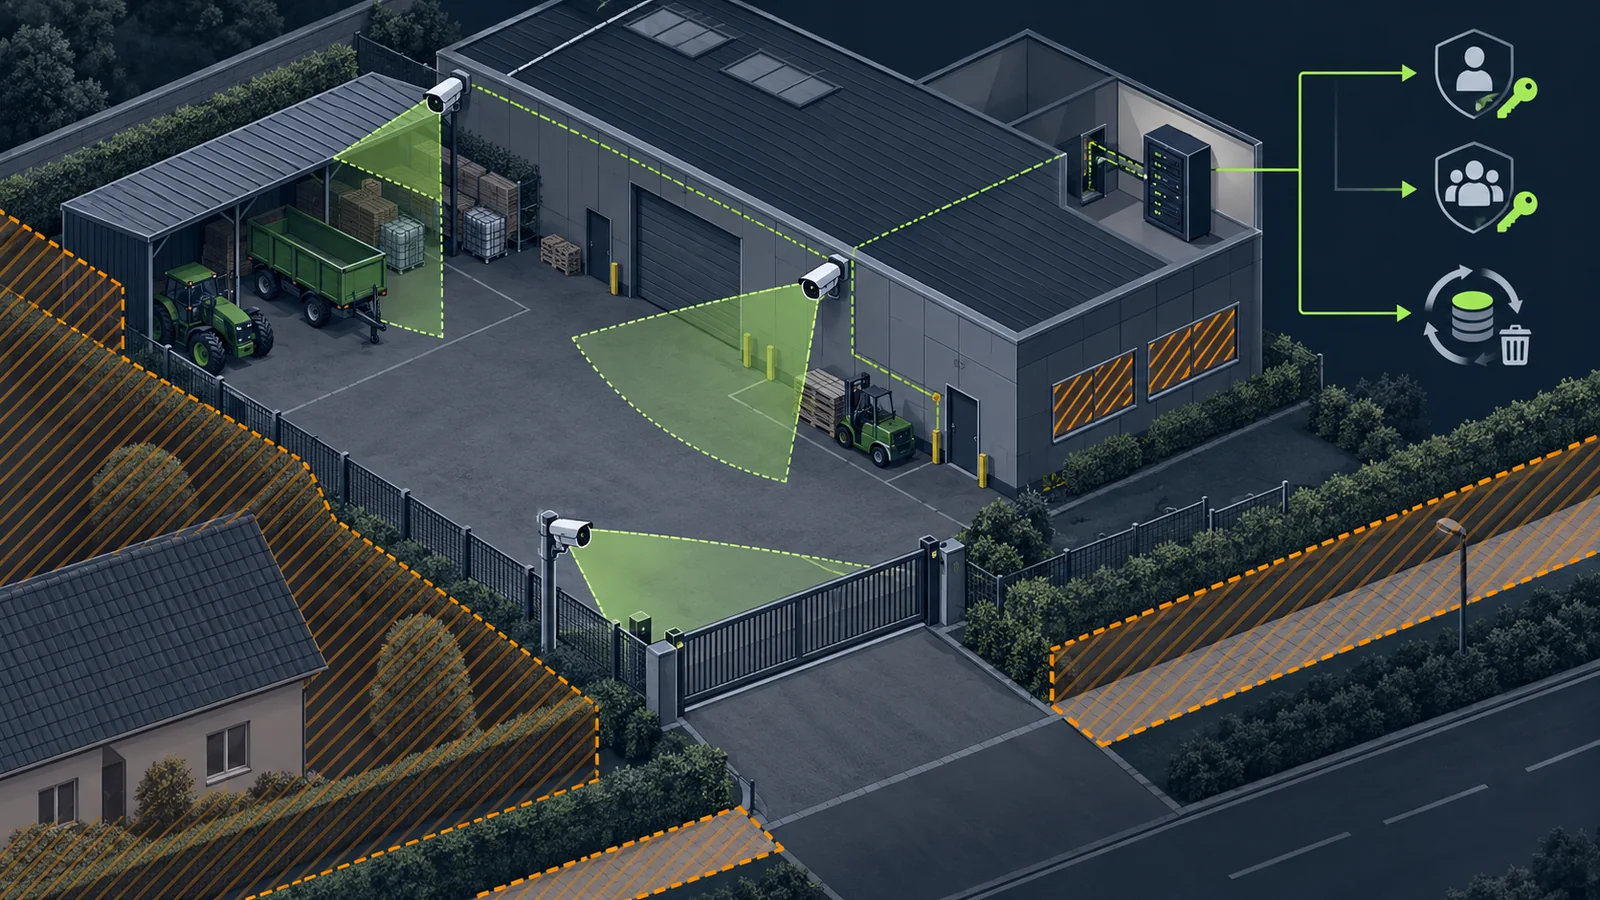
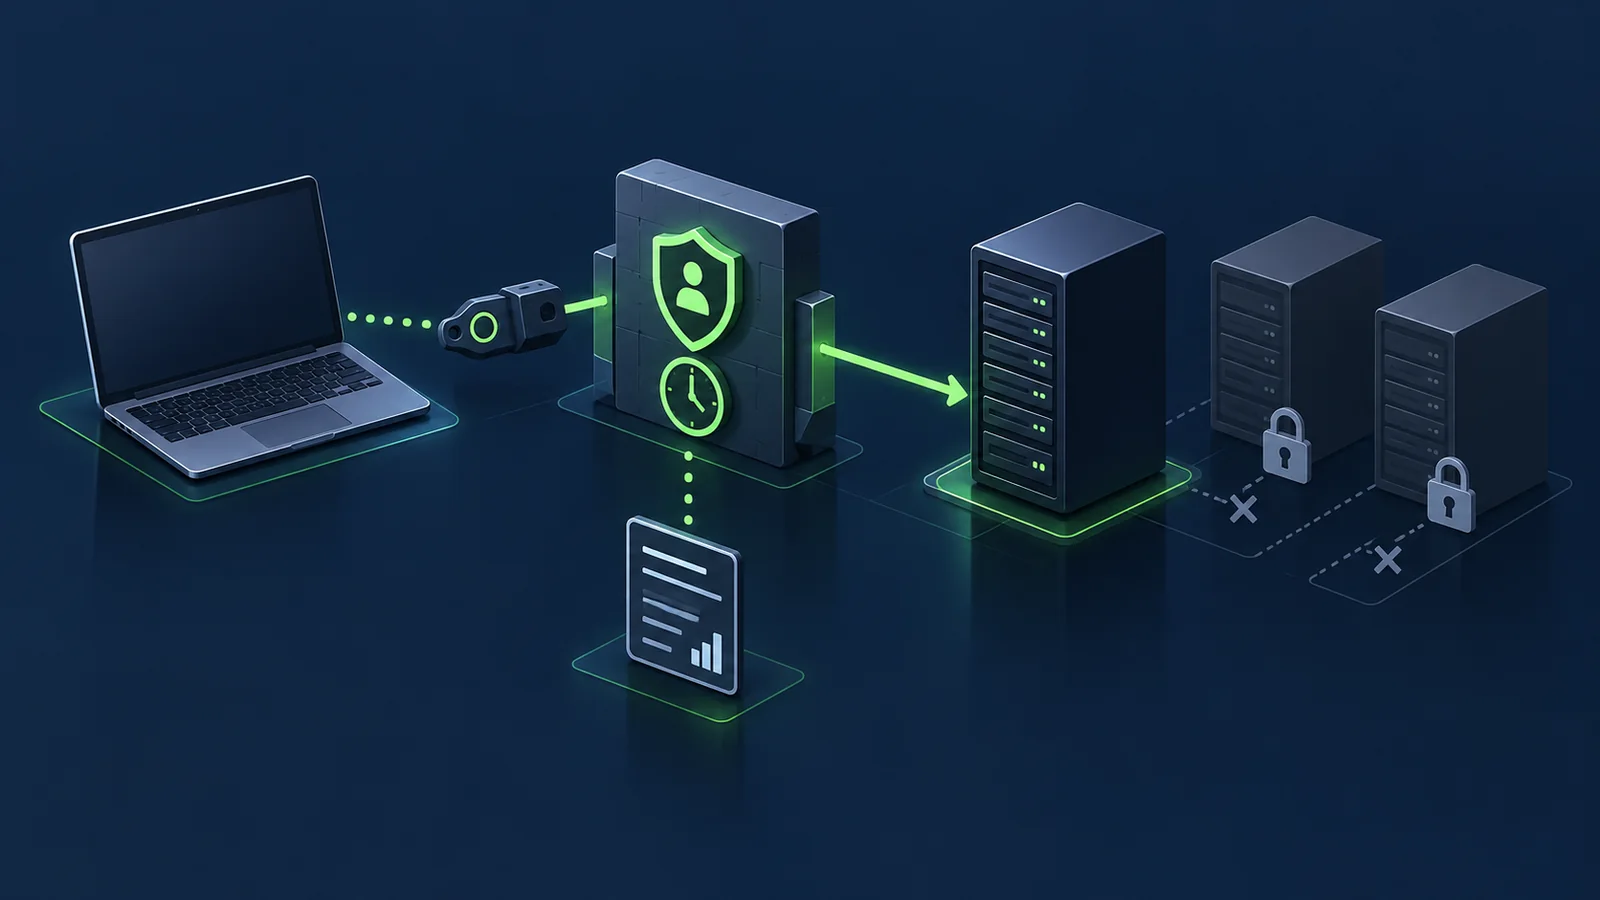
Die Illustration zeigt dieses Prinzip: Eine kontrollierte Verbindung führt zum vorgesehenen Server, während andere Ressourcen getrennt bleiben. Technisch kann das je nach Umgebung durch Rollen, Zugangsregeln, einen geeigneten Verwaltungsweg und Netzwerksegmentierung unterstützt werden. Ein VPN allein beweist keine ausreichende Begrenzung.
Protokollieren, ohne unnötig mitzuschneiden
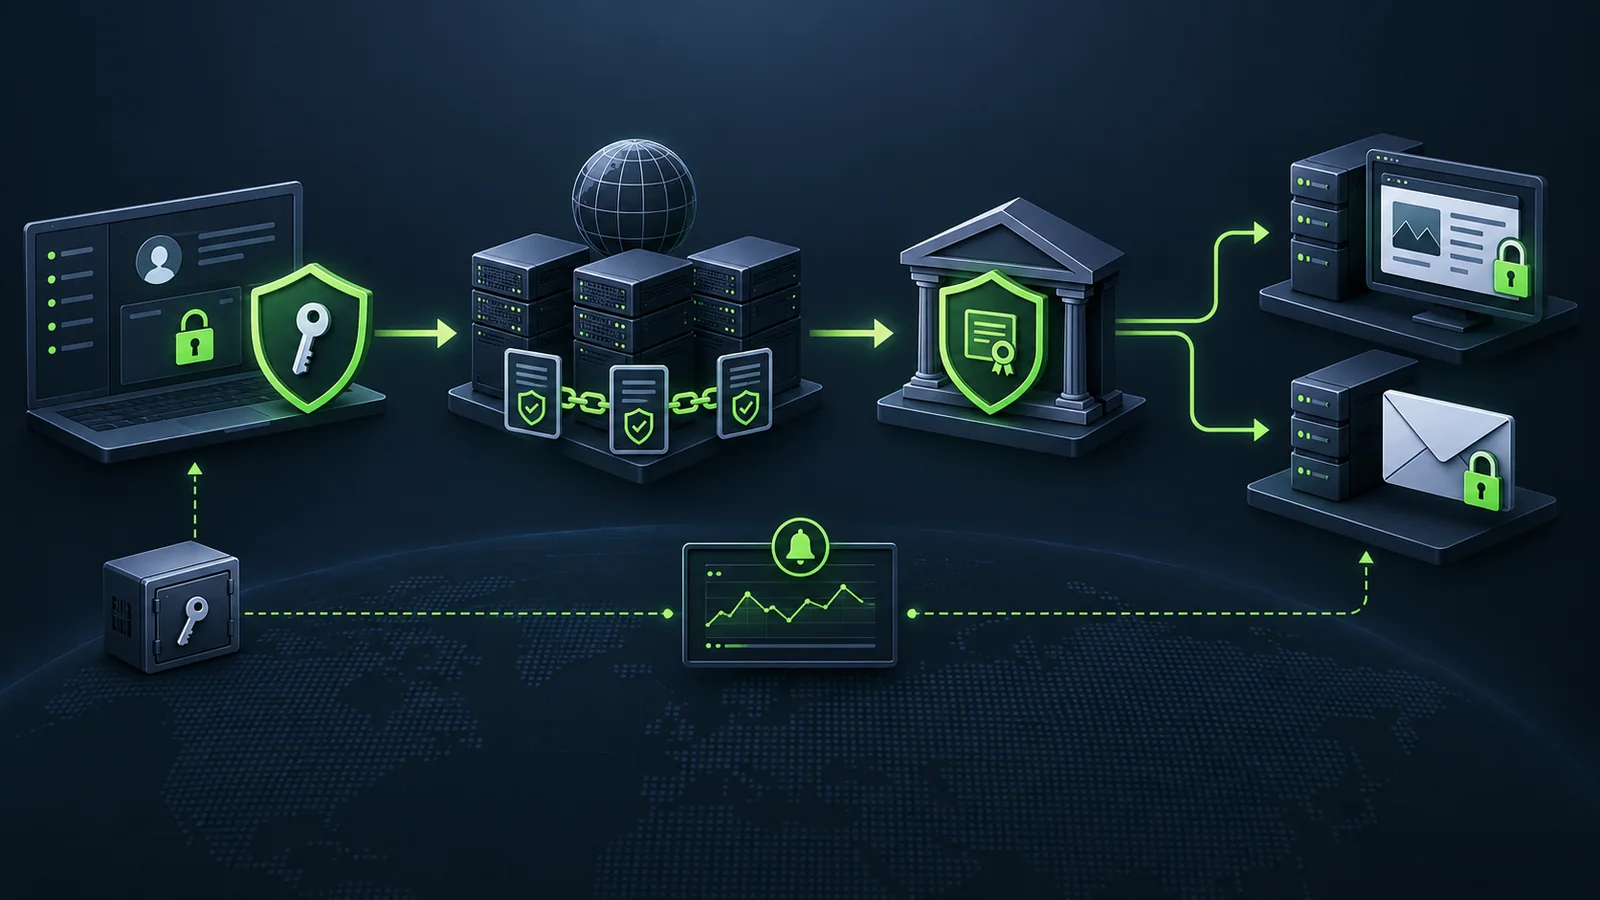
Unser Vorschlag für die Mindestdokumentation: Person, Freigabe, Ziel, Beginn, Ende und wesentliche Änderungen. Prüfen Sie, ob Anmelde- und Sitzungsereignisse tatsächlich ankommen und wer sie auswertet. Schützen Sie die Protokolle vor unberechtigtem Zugriff und legen Sie eine passende Aufbewahrung fest.
Eine Videoaufzeichnung jeder Sitzung ist nicht automatisch nötig oder zulässig. Sie kann personenbezogene oder vertrauliche Inhalte erfassen. Datenschutz, Beschäftigteninteressen und vertragliche Anforderungen müssen gesondert beurteilt werden; dieser Beitrag gibt dafür keine rechtliche Freigabe.
Nach Abschluss den Zugang wirklich schließen
Kontrollieren Sie, ob temporäre Rechte, Freigaben und Sitzungen beendet sind. Bei dauerhaft vereinbarter Betreuung bleiben nur die ausdrücklich vorgesehenen Zugänge aktiv. Prüfen Sie diese erneut, wenn Personen, Zuständigkeiten oder Verträge wechseln.
- Ist der Auftrag abgeschlossen und dokumentiert?
- Sind zusätzliche Konten, Regeln oder Agenten zurückgeblieben?
- Funktionieren Anwendung und Überwachung nach der Änderung?
- Wer kann den Zugang im Verdachtsfall sofort sperren?
Verknüpfen Sie diese Regeln mit Ihrer IT-Dokumentation. SCREENUS unterstützt bei Cybersicherheit und kontrollierten Betriebsabläufen. Eine Bestandsaufnahme der vorhandenen Fernzugänge ist ein sinnvoller erster Schritt, bevor neue Werkzeuge hinzukommen.
Keine Rechtsberatung: Technische Orientierung ersetzt keine Prüfung der Datenschutz-, Beschäftigten- und Vertragsanforderungen im konkreten Betrieb.